Ассоциация РУССОФТ подвела итоги прошлого года и дала прогноз на 2022. Выручка софтверной индустрии за 2021 выросла на 19%. Причем внутренние и внешние рынки поднимались одинаково хорошо. В 2022 году отечественных вендоров ждет падение по зарубежным продажам и рост внутренних.
Софтверная индустрия России к началу 2022 года достигла сбалансированного роста. Об этом говорится в ежегодном исследовании ассоциация РУССОФТ. Совокупный доход российских разработчиков ПО вырос за прошлый год на 19% и превысил ₽1,5 трлн. При этом прирост продаж на внутреннем и зарубежных рынках оказался абсолютно одинаковым.
Результат года совпал с прогнозами. Предполагалось, что совокупный оборот вырастет на 15-20% (ближе к 20%, чем к 15%), и при этом продажи внутри России должны увеличиться чуть больше, чем доход от экспорта (на 1-2 процентных пункта).
После сбора и обработки всей информации оказалось, что совокупный оборот софтверных предприятий увеличился на 19%. Однако даже символической разницы между приростом зарубежных продаж и увеличением продаж на внутреннем рынке не нашлось. Среднегодовой курс доллара за год изменился незначительно (с 72,15 руб. до 73,7 руб.), поэтому изменение показателей в долларовом выражении и в рублях отличаются только на 2 процентных пункта. Совокупный оборот, продажи внутри России и экспорт выросли в долларах на 17%.
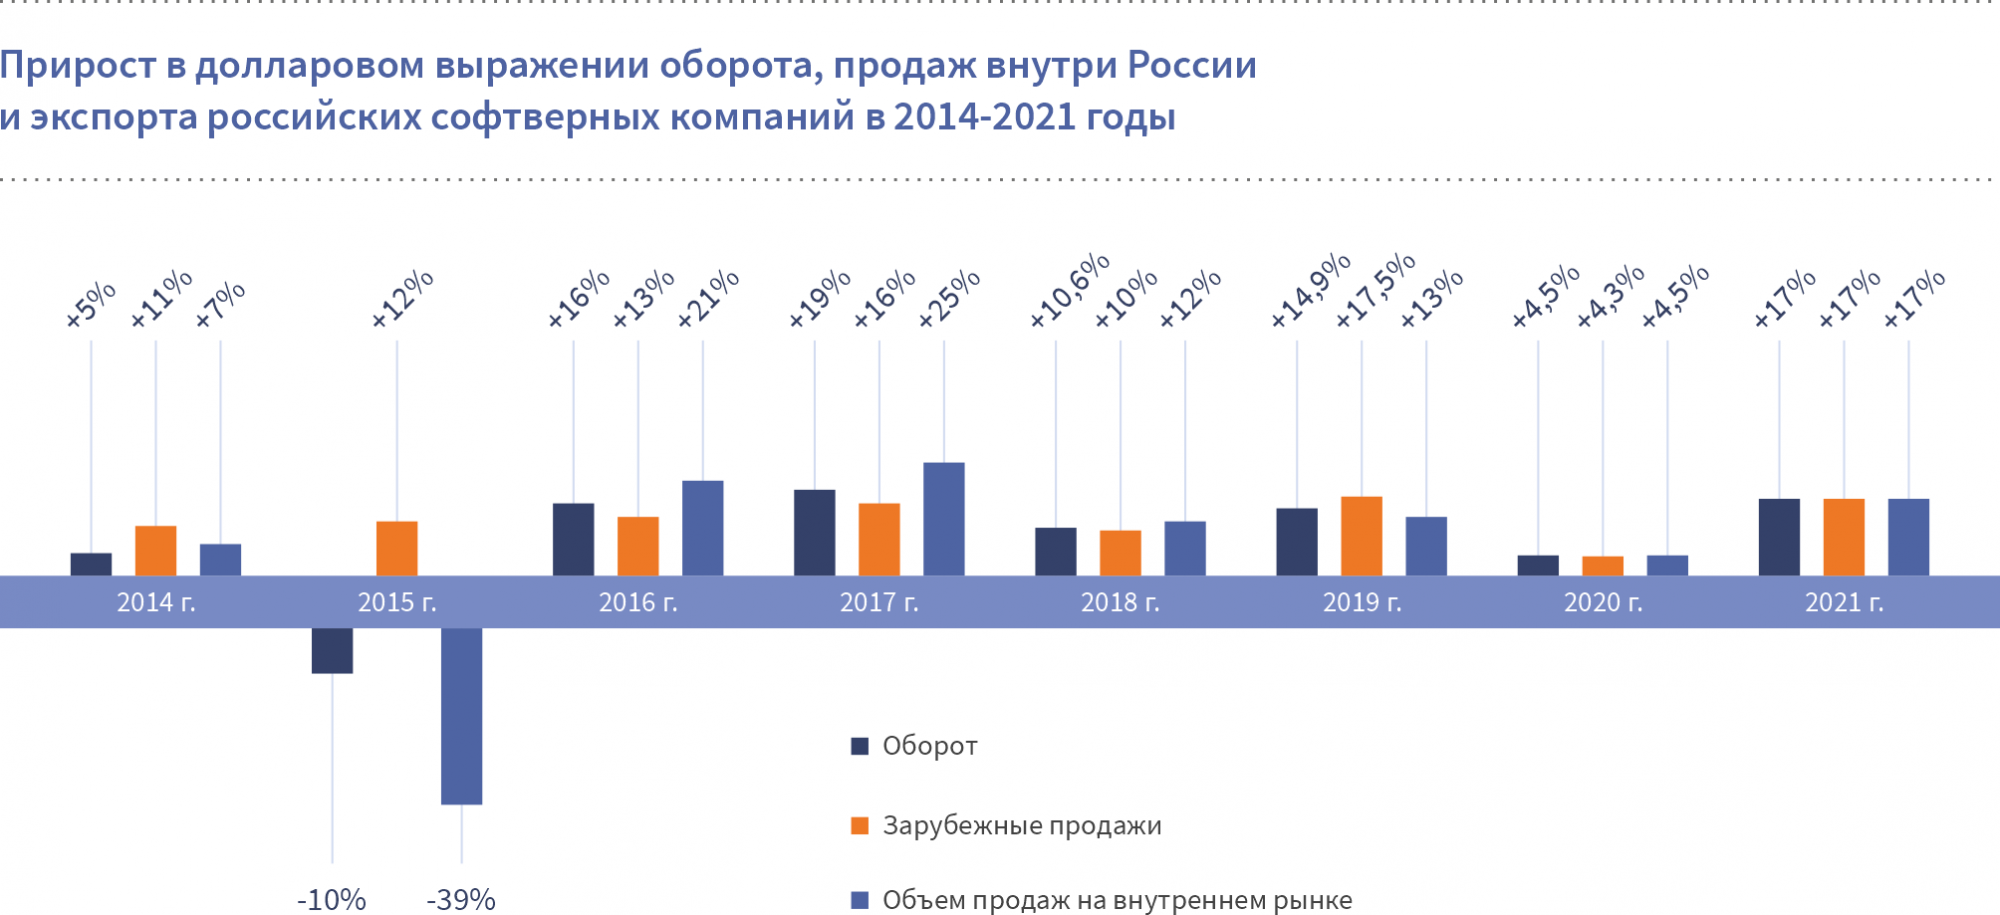
Делать прогнозы на 2022 год пока сложно, считают в РУССОФТе.
“Предварительно можно предположить, что совокупные зарубежные продажи российских софтверных компаний вряд ли превысят имеющиеся $10 млрд, — говорится в сообщении ассоциации. — Экспортная выручка тех компаний, которые по-прежнему можно будет считать российскими предприятиями, скорее всего, сократится на 10-15% в долларовом выражении”. Можно ожидать, что объем экспорта компьютерных услуг (по данным Центрального банка России) существенно снизится из-за антироссийских санкций и за счет перевода центров продаж российских экспортеров в другие юрисдикции.
При этом продажи всех отечественных софтверных компаний на внутреннем рынке увеличатся минимум на 15-20% в рублевом выражении. Таким образом, совокупный оборот предприятий отрасли всё же не должен серьезно упасть, несмотря на существенные кадровые потери от выезда специалистов за рубеж (максимум до 15-20 тыс. человек).
“На сегодняшний день, проблем много, но решения будут найдены, — считает Александр Егоров, генеральный директор “Рексофт”, член правлений “РУССОФТ”. По его словам, практически во всех разделах ИТ существуют отечественные программные продукты, закрывающие бреши, образовавшиеся после ухода западных корпораций.
“Разумеется, для компаний членов “РУССОФТ”, как и для всех других индустрий, текущая ситуация явилась непростым испытанием на прочность”, — говорит Егоров, но “так или иначе, на горизонте 10-12 лет многие иностранные решения будут заменены на российские”. По внешним рынкам вектор международной экспансии будет изменен, например, на страны ЮВА.
Подводя итоги 2022 года, придется исключать данные тех компаний, которые нельзя больше считать российскими, а также данные закрытых центров R&D зарубежных корпораций, если не за весь год, то за 6-8 месяцев. Для этого придется разбираться с каждой такой структурой отдельно. В РУССОФТЕ говорят, что их не так много. Есть и компании, которые только объявили об уходе из России, а на самом деле оформили новые российские юридические лица и продолжили работать с российскими клиентами.
Все эти прогнозы предполагают, что новых экономических потрясений до конца года не будет, хотя исключать этого нельзя. Остро стоит вопрос даже об использовании альтернативной доллару и евро валюты для расчетов, включая использование цифровых валют (эмитируемых государством) и даже криптовалют.












