



Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Злоумышленники ищут уязвимый плагин WPBakery Page Builder на 1,6 млн сайтов

Эксперты Defiant (владелец защитных решений Wordfence) фиксируют резкий рост сканов, нацеленных на эксплойт непропатченной уязвимости в плагине Kaswara Modern WPBakery Page Builder Addons. Попытки атаки замечены почти на 1,6 млн WordPress-сайтов; большинству угроза не страшна, но владельцам лучше заблокировать IP-адреса атакующих.

Уязвимость, о которой идет речь (CVE-2021-24284, 9,8 балла CVSS), позволяет без аутентификации внедрить на страницы сайта вредоносный JavaScript и захватить контроль над площадкой. Причиной появления проблемы является отсутствие проверки файлов, загружаемых через AJAX-запрос uploadFontIcon.

Набор аддонов Kaswara для WPBakery Page Builder (ранее Visual Composer) не обновляется — проект был заброшен автором, и патча для опасной дыры во всех сборках не будет. По данным Wordfence, уязвимый плагин установлен на 1000+ охраняемых ею сайтов; суммарное число установок в интернете может составлять от четырех до восьми тысяч.

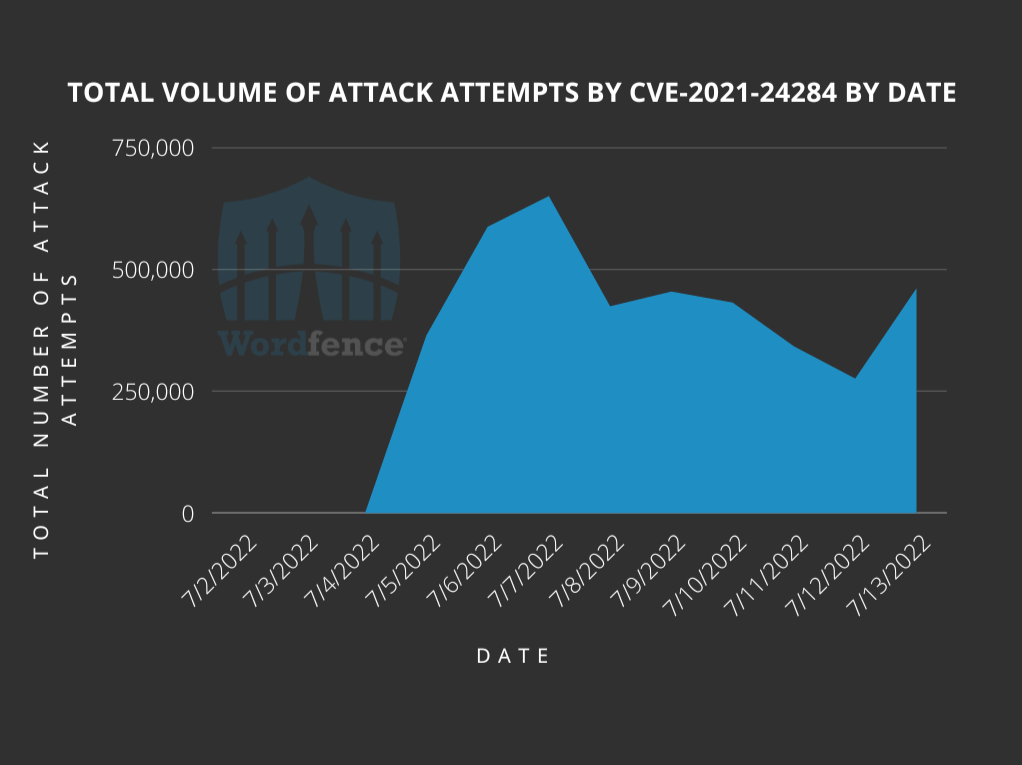
Согласно телеметрии, атаки в рамках данной эксплойт-кампании начались 4 июля. Эксперты в среднем фиксируют 443 868 попыток в сутки по своей клиентской базе.


Злоумышленники отправляют запросы POST к wp-admin/admin-ajax/php, пытаясь загрузить архивный файл (ZIP) с вредоносным PHP-сценарием. В случае успеха происходит загрузка трояна NDSW, внедряющего редирект-код во все JavaScript-файлы на сайте; в результате легитимная площадка начинает автоматом перенаправлять посетителей на фишинговые либо зараженные веб-страницы.

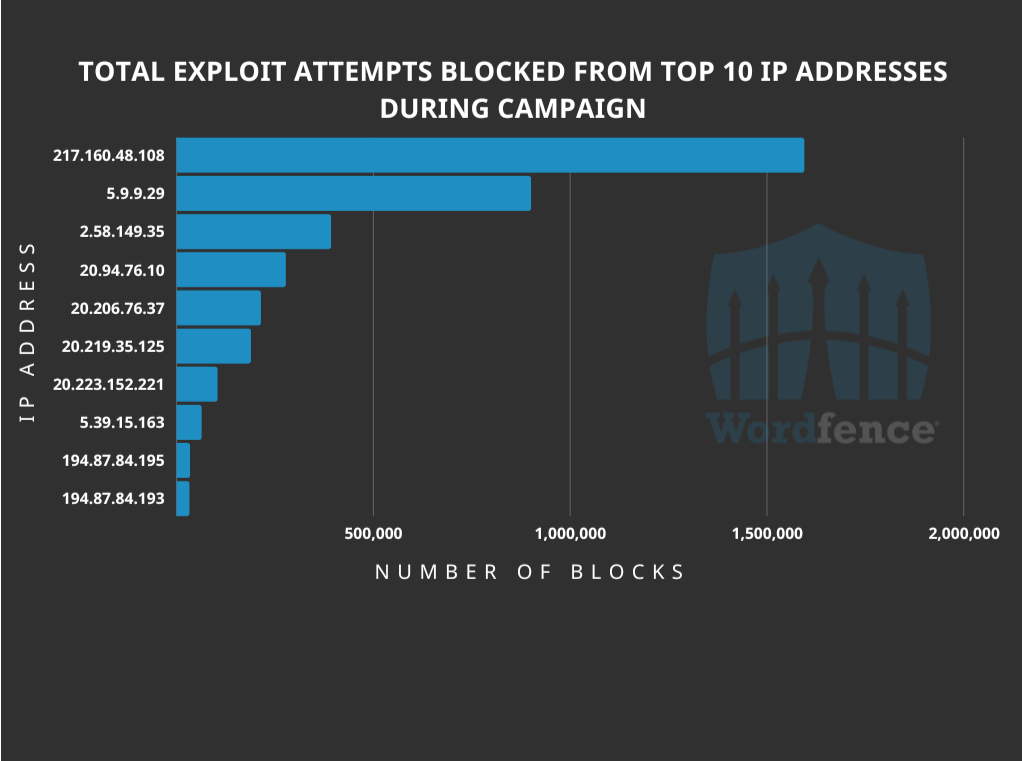
В ходе текущих атак наблюдатели насчитали 10 215 IP-адресов, с которых исходят вредоносные запросы. Некоторые из них создают очень плотный поток (список топ-10 по активности приведен в блог-записи Wordfence).


Признаком заражения является событие загрузки a57bze8931.zip, inject.zip, king_zip.zip, null.zip, plugin.zip либо [xxx]_young.zip, а также наличие строки ;if(ndsw== в JavaScript-файлах сайта. Пользователям Kaswara Modern WPBakery Page Builder Addons рекомендуется незамедлительно удалить плагин, остальным владельцам WordPress-сайтов — внести в блоклист агрессивные «айпишники».

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru