



Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Создан декриптор для жертв шифровальщика Hive 5 (который на Rust)

Итальянский ИБ-исследователь, известный в Твиттере как @reecdeep, создал декриптор ключевого потока, генерируемого Hive версии 5. Инструмент, позволяющий вернуть данные, которые зашифровал переписанный на Rust вредонос, выложен в безвозмездное пользование на GitHub.

В конце прошлого месяца вышел бесплатный декриптор для жертв Hive, написанного на Go (версий c 1 по 4 включительно). Авторы утилиты предупредили, что в случае заражения шифровальщиком новейшей версии она бесполезна.

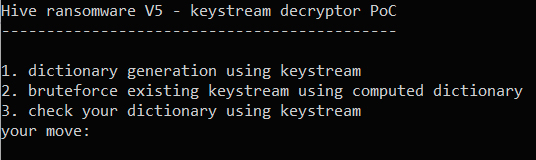
Это ограничение теперь снято благодаря reecDeep. Специалист по реверс-инжинирингу изучил шифратор, написанный на Rust, и создал PoC-кейген, а затем программу, способную из-под отладчика генерировать списки ключей и подбирать нужные прямо на зараженной машине. Пользователю при этом предоставляется выбор из трех возможных операций:


В комментарии для Tech Monitor аналитик отметил, что стимулом для создания PoC-декриптора послужил рост активности Hive. Операторы шифровальщика сосредоточили внимание на медицинских учреждениях, и такие атаки ставят под угрозу здоровье и даже жизнь пациентов.

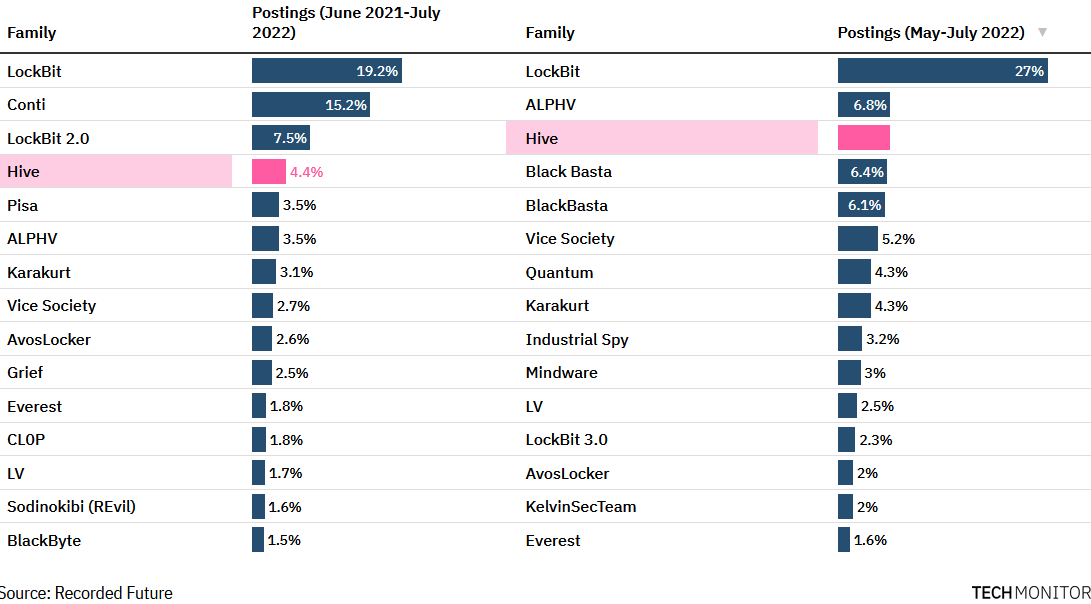
По данным Recorded Future, с которыми ознакомился репортер, Hive сейчас делит второе место с BlackCat в рейтинге вредоносов по числу публикаций на сайтах утечек, созданных вымогателями. Возглавляет печальный список по-прежнему LockBit — похожие результаты за май получили аналитики из NCC Group.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru