



Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

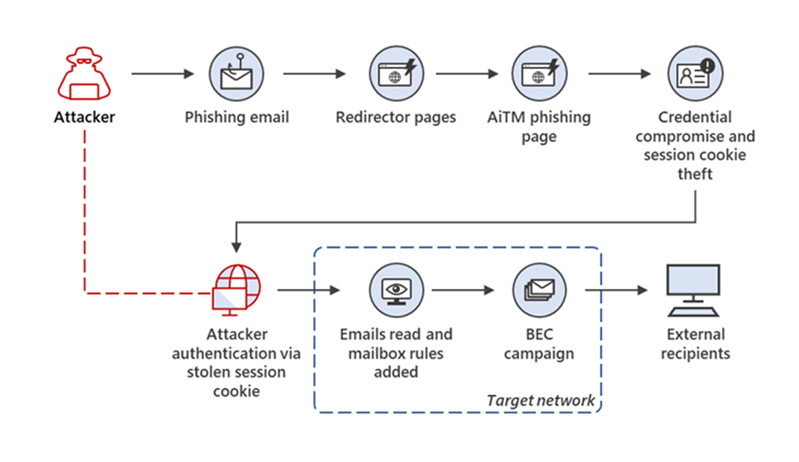
Microsoft зафиксировала серию фишинговых атак, жертвами которых с сентября 2021 года стали 10 тысяч организаций. У этой кампании есть интересная особенность: злоумышленники обходят многофакторную аутентификацию (MFA), которой защищены почтовые ящики сотрудников.

Фишинговые веб-страницы замаскированы под форму для входа в систему Office 365. Потенциальную жертву заманивали на такие страницы с помощью HTML-вложений, выступающих в роли гейткиперов.

Киберпреступники крадут не только учётные данные, но и cookies сессии. Скомпрометировав имейл-аккаунт сотрудника, фишеры использовали этот доступ для развития BEC-атаки (business email compromise).

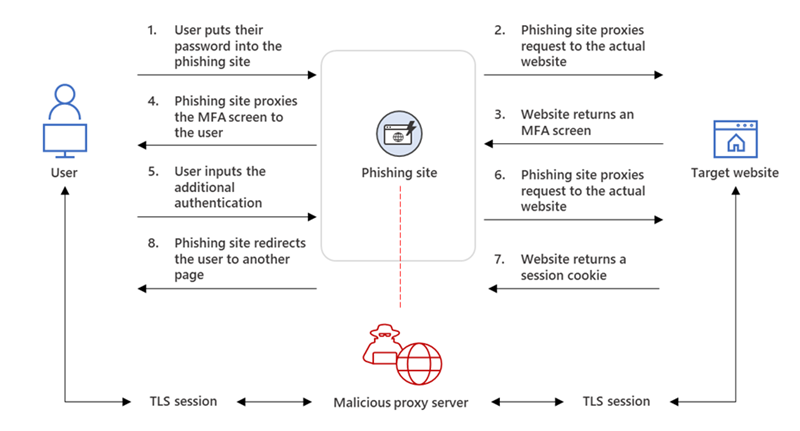
«Злоумышленники задействуют схему “противник посередине“ (adversary-in-the-middle, AiTM) и фишинговые сайты для кражи паролей, перехватывают активную сессию и обходят аутентификацию, даже если пользователь включил MFA», — пишут специалисты Microsoft 365 Defender Research Team и Microsoft Threat Intelligence Center (MSTIC).

«После этого атакующие используют украденные учётные данные и cookies сессии для развития BEC-кампании против организаций».


Фишеры автоматизируют процесс с помощью тулкитов с открытым исходным кодом: Evilginx2, Modlishka и Muraena. Вредоносные сайты работают в качестве обратных прокси и размещаются на веб-серверах, настроенных на перенаправление запросов аутентификации легитимным веб-ресурсам.

Благодаря такой схеме и двум отдельным сессиям Transport Layer Security (TLS) фишинговые страницы выступали как «человек посередине», вклиниваясь в процесс аутентификации и извлекая конфиденциальные данные из HTTP-запросов.


Для защиты Microsoft рекомендует использовать специальные имплементации MFA с поддержкой Fast ID Online (FIDO), устойчивые к фишингу.

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru