



Шифровальщик BlackCat повысил ставки до $2,5 миллионов

Шифровальщик BlackCat повысил ставки до $2,5 миллионов

Шифровальщик BlackCat повысил ставки до $2,5 миллионов

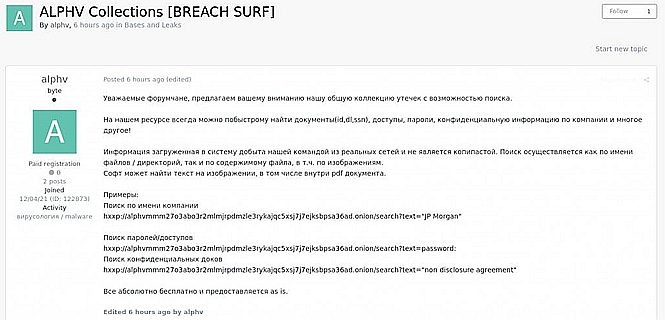
Наблюдатели из Resecurity отметили рост аппетитов операторов BlackCat: размер выкупа, который те обычно просят за дешифратор, уже превысил $2 миллиона. Злоумышленники также усовершенствовали поиск по базе краденых данных; сотрудники и клиенты атакованных компаний теперь могут проверить, пострадали или нет ПДн и пароли, и подать коллективный иск, создав, таким образом, дополнительный рычаг давления на жертву.

Как показали недавние атаки в странах Северной Европы, иногда зарвавшиеся вымогатели могут попросить и $14 млн, предложив 50%-ную скидку тому, кто готов платить. В среднем ставка повысилась до $2,5 млн, которые нужно отдать в BTC или XMR в течение 5-7 дней.

Согласно Resecurity, за первую половину 2021 года средняя стоимость ключа дешифровки, назначаемая авторами атак, возросла до рекордных $570 тыс., а к 2022 году почти удвоилась. (В отчете Group-IB за 2021 год приведена более скромная цифра — $247 тысяч.) По последним прогнозам, к 2031 году активность шифровальщиков будет обходиться бизнесу в $265 млрд, а с учетом всех негативных последствий, включая потерю репутации, — в $10,5 триллионов. К сожалению, несмотря на увещевания экспертов, вымогателям платит около половины жертв заражения — за неимением альтернативы.

Кросс-платформенный шифровальщик BlackCat, он же ALPHV, AlphaVM и AphaV, активен в интернете как минимум с ноября 2021 года и используется в основном против крупных компаний. Построенный на его основе RaaS-сервис (Ransomware-as-a-Service, вымогательский софт как услуга) связан партнерскими узами с брокерами доступа к чужим сетям.

Последнее время в таких атаках зачастую используются эксплойты ProxyShell (уязвимости CVE-2021-31207, CVE-2021-34473 и CVE-2021-34523 в Microsoft Exchange), дропперы (скрипты .bat или PowerShell) и бесфайловый метод загрузки (подменой DLL). В Linux злоумышленники создают обратный туннель SSH для связи зараженной машины с командной инфраструктурой BlackCat.

В рамках RaaS-сервиса в сети Tor функционирует сайт утечек, созданный для оказания дополнительного давления на жертв. От аналогов он отличается тем, что предоставляет возможность поиска по базе — по имени компании, а с недавних пор также по названию документов и их содержимому.


В базе BlackCat исследователи обнаружили более 2270 проиндексированных файлов с незашифрованными учетными данными, а также свыше 100 тыс. документов с пометкой «для служебного пользования», содержащих внутреннюю переписку и вложения (тоже проиндексированы).

В начале текущего года операторы BlackCat провели разрушительные атаки на OilTanking GmbH и Swissport International. В июне они опубликовали данные, украденные у спа-курорта в Орегоне, а позднее взяли на себя ответственность за атаки на два американских университета, во Флориде и Северной Каролине.

Вчера, 10 июля, список жертв вымогателей пополнился новыми именами — ИТ-провайдера COUNT+CARE Gmbh, отельера Dusit D2 Kenz (Дубай), австралийского аудитора Sinclair Wilson, дизайнера Adler Display из Балтимора, штат Мэриленд. По данным Resecurity, новые записи на сайте BlackCat появляются каждую неделю, а то и чаще.

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru