



Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Бизнесменов атакует шифровальщик 0mega, зафиксированы первые жертвы

Эксперты BleepingComputer предупреждают о появлении нового шифровальщика, нацеленного на корпоративные сети. Операторы 0mega применяют схему двойного шантажа, угрожая опубликовать украденные документы в случае неуплаты выкупа.

По имеющимся данным, новая вымогательская кампания была запущена во второй половине мая. Результатов анализа семплов пока нет; на настоящий момент известно лишь, что вредонос добавляет к имени зашифрованных файлов расширение .0mega и оставляет на машинах записку DECRYPT-FILES.txt.

Текст в этом файле персонализирован и содержит имя жертвы и перечень типов данных, украденных в ходе атаки. Иногда злоумышленники обещают слить информацию об инциденте бизнес-партнерам и коллегам пострадавшей компании, если та откажется платить.

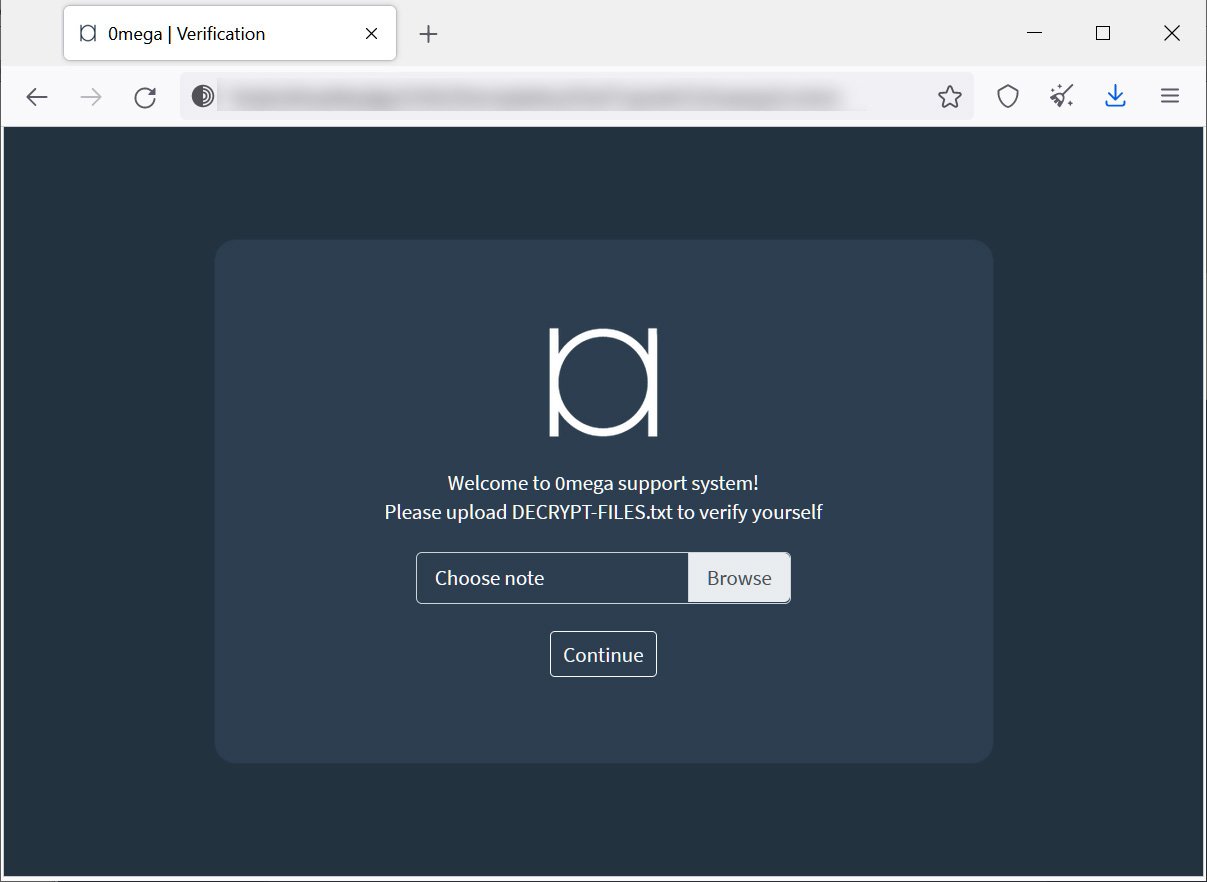
В записке также приведена ссылка на сайт для приема платежей и ведения переговоров в сети Tor. Для входа жертва должна загрузить файл с требованием выкупа: в него включен закодированный по base64 BLOB-объект — уникальный идентификатор.


В разделе утечек на onion-сайте 0mega в настоящее время числится одна жертва — компания-специалист по ремонту электронного оборудования, у которой в мае украли 152 Гбайт данных. Недавно в этом списке появилось еще одно имя, но его быстро сняли: по всей видимости, новая жертва заражения согласилась платить.

Недавно стало известно о еще одном прибавлении в полку шифровальщиков: в атаках на QNAP NAS был обнаружен новобранец Checkmate. Остается надеяться, что авторы новоиспеченных зловредов допустили ошибки, неизбежные при столь высоких темпах вооружения, и эксперты быстро их отыщут и создадут бесплатные декрипторы в помощь жертвам вымогательских атак. В любом случае потенциальным мишеням рекомендуется позаботиться о создании бэкапов и актуализации наличного софта.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru