



Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

Рекомендации MITRE раскрыли ссылки на уязвимые IoT-устройства

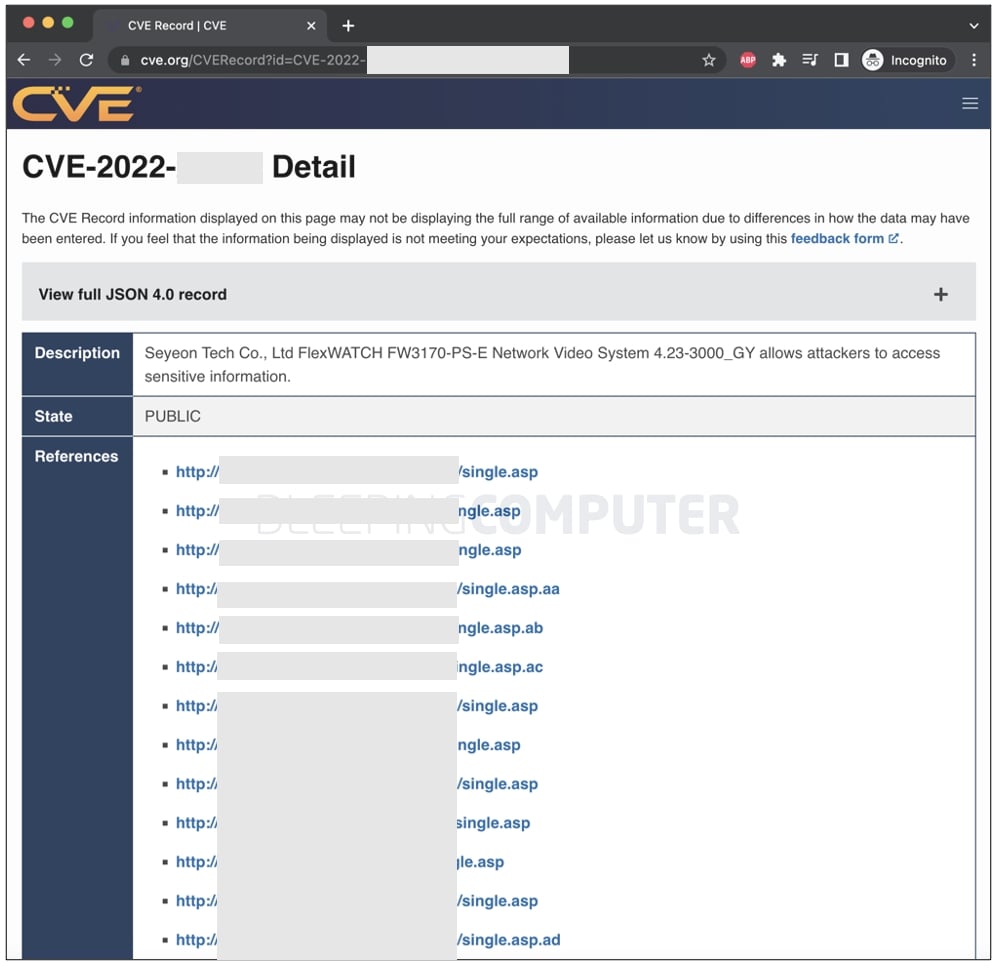
Рекомендации по безопасности в отношении одной из CVE-уязвимостей, опубликованные MITRE, случайно раскрыли ссылки на админ-консоли более десятка уязвимых IoT-устройств. Вся эта информация лежала в Сети с апреля 2022 года.

О проблеме изданию BleepingComputer рассказал анонимный читатель, который был крайне удивлён увидеть ссылки на уязвимые системы в секции “references“ рекомендаций MITRE.

Учитывая, что опубликованные MITRE рекомендации в отношении CVE-проблем дословно публикуются во многих источниках — на новостных сайтах и в различных лентах — URL на уязвимые системы могли быстро разойтись по Сети.

Как правило, в разделе “references“ указываются ссылки на первоисточник (отчёт, пост в блоге исследователя, демонстрационный эксплойт PoC и т. п.). А вот указание там URL на непропатченные системы может привести к тому, что киберпреступники возьмут их на вооружение.

В проблемных рекомендациях MITRE, которые были опубликованы в апреле, описывалась уязвимость, получившая высокую степень риска и приводящая к раскрытию информации. Именно там исследователи нашли ссылки более чем на 10 уязвимых IoT-устройств.

Изучив эту информацию, злоумышленники могли воспользоваться инструментами вроде Shodan или Censys для поиска и вычисления потенциальных целей для кибератак.


Если перейти по любой из указанных ссылок выше (замазаны из соображений безопасности), вы попадёте в панель администратора одного из уязвимых устройств. Среди таких девайсов есть, например, IP-камеры.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru