


ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

Неизвестные злоумышленники внедряют троян ZuoRAT в офисные и домашние роутеры, чтобы проникнуть во внутренние сети организаций и скрытно шпионить, ведя перехват трафика и развернув бэкдоры. По данным Black Lotus Labs (исследовательское подразделение Lumen Technologies), киберкампания была запущена больше двух лет назад — когда из-за COVID-19 все перешли на удаленку.

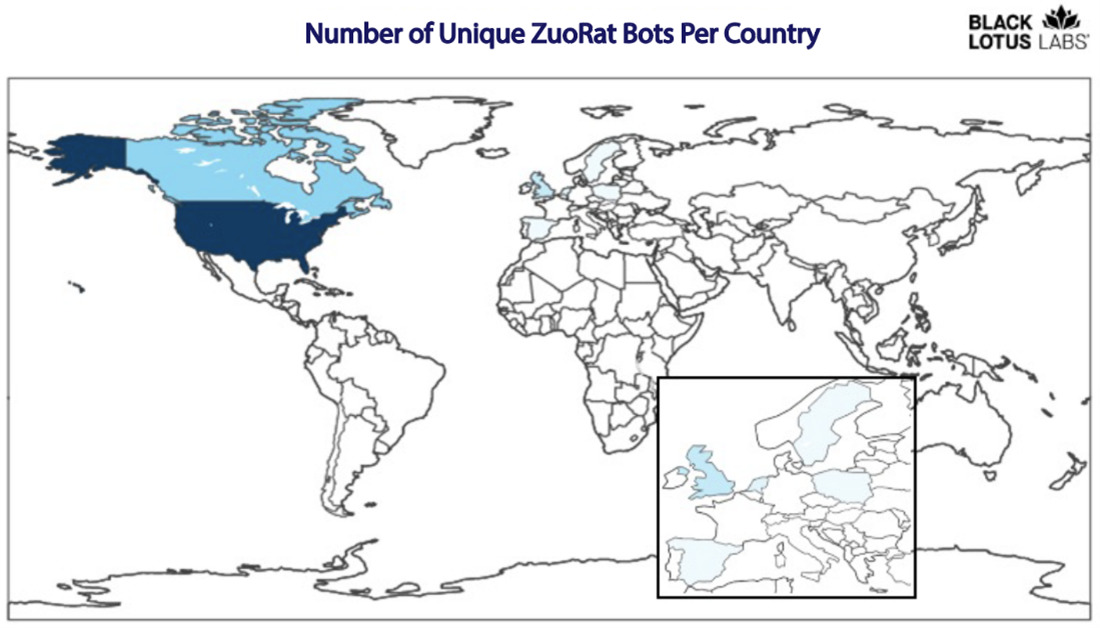
Целевые атаки, по словам Black Lotus, проводятся в основном в Северной Америке и Западной Европе, на мушку взяты как минимум 80 компаний, а может, и гораздо больше. Вредонос обнаружен на роутерах SOHO-класса разного производства, в том числе ASUS, Cisco, DrayTek и NETGEAR; такие сетевые устройства обычно обходят вниманием и редко латают.

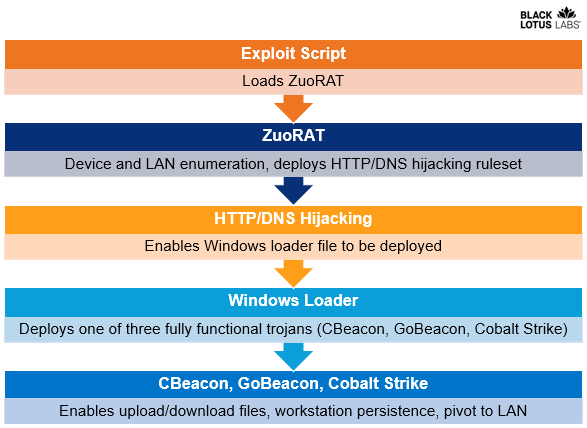
Доставка ZuoRAT (в виде MIPS-файла) осуществляется через эксплойт. Наличие подобного лазутчика позволяет провести разведку в локальной сети и пустить в ход простейший загрузчик, скомпилированный в C++. В результате на Windows-машинах жертвы может появиться бэкдор, способный выполнять произвольные команды, — Cobalt Strike, CBeacon или GoBeacon (два последних, со слов экспертов, — кастомные инструменты удаленного доступа).


Резидентный ZuoRAT собирает информацию о зараженном хосте и составе смежной LAN, о трафике, проходящем через роутер, а также может перехватывать DNS- и HTTP-запросы и выполнять перенаправление в сторонний домен на основе заданных правил. Анализ показал, что вредонос создан на основе кода Mirai, слитого в Сеть в 2016 году.

Кроме основных встроенных функций, исследователи насчитали около 2500 опциональных (подбор паролей, распознавание USB-устройств, инъекция кода, отслеживание TCP-соединений на портах 21 и 8443 и т. п.). За их выполнение отвечают дополнительные модули, загружаемые с C2.

Командная инфраструктура ZuoRAT разделена на уровни и тщательно скрывается. Эксплойт загружается с отдельного VPS-сервера, некоторые зараженные роутеры работают как прокси-серверы C2 и часто меняются.


Для маскировки злоумышленники также используют промежуточные серверы с безобидным контентом, и зараженные устройства к ним изредка подключаются без всякой видимой цели. Головные серверы, к которым обращаются резидентные ZuoRAT и бэкдоры, разделены; в последнем случае для нужд C2 используются платформы Tencent и Yuque (принадлежит Alibaba).

Подпишитесь на новости

Мобильный трафик в России упал на 6%, проводной вырос на 55%

Мобильный интернет в России сдает позиции, а проводной — набирает обороты. Во II квартале 2026 года трафик в сотовых сетях сократился на 6% год к году, до 12,1 млрд ГБ. Пользователи при этом не разлюбили интернет, эксперты связывают падение с ограничениями доступа.

Как подсчитали «Ведомости» на основе статистики Минцифры, снижение продолжается второй квартал подряд. В январе — марте мобильный трафик упал на 7,8%. Во II квартале спад зафиксировали в 74% регионов.

Сильнее всего просела Ивановская область — на 31,3%. Следом идут Волгоградская область с падением на 28,1%, Адыгея — на 26,6% и Тульская область — на 24,8%. Впрочем, картина неоднородная: в Калининградской области потребление выросло на 12,2%, в Туве — на 11,1%.

На этом фоне фиксированный интернет показал совсем другую динамику: трафик вырос на 55%, до 58,6 млрд ГБ. Объем исходящих соединений абонентов мобильной связи увеличился на 27%.

Директор по продуктам Vigo Антон Прокопенко называет одной из существенных причин спада ограничения мобильного интернета с доступом только к ресурсам из «белого списка».

Аналитик Алексей Бойко отмечает: пользователи откладывают онлайн-задачи или переключаются на Wi-Fi. Рост обычных звонков он также связывает с ограничениями голосовых услуг в мессенджерах.

Досталось и дачному интернету. По словам аналитика IkS-Consulting Максима Савватина, проводные провайдеры получили заметный прирост подключений за городом. Когда мобильная связь перестает нормально справляться, приходится тянуть кабель.

Глава TelecomDaily Денис Кусков оценивает возможный рост мобильного трафика без блокировок в 15-17%. Но предпосылок к сокращению ограничений он пока не видит.

RSS: Новости на портале Anti-Malware.ru