


ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

Неизвестные злоумышленники внедряют троян ZuoRAT в офисные и домашние роутеры, чтобы проникнуть во внутренние сети организаций и скрытно шпионить, ведя перехват трафика и развернув бэкдоры. По данным Black Lotus Labs (исследовательское подразделение Lumen Technologies), киберкампания была запущена больше двух лет назад — когда из-за COVID-19 все перешли на удаленку.

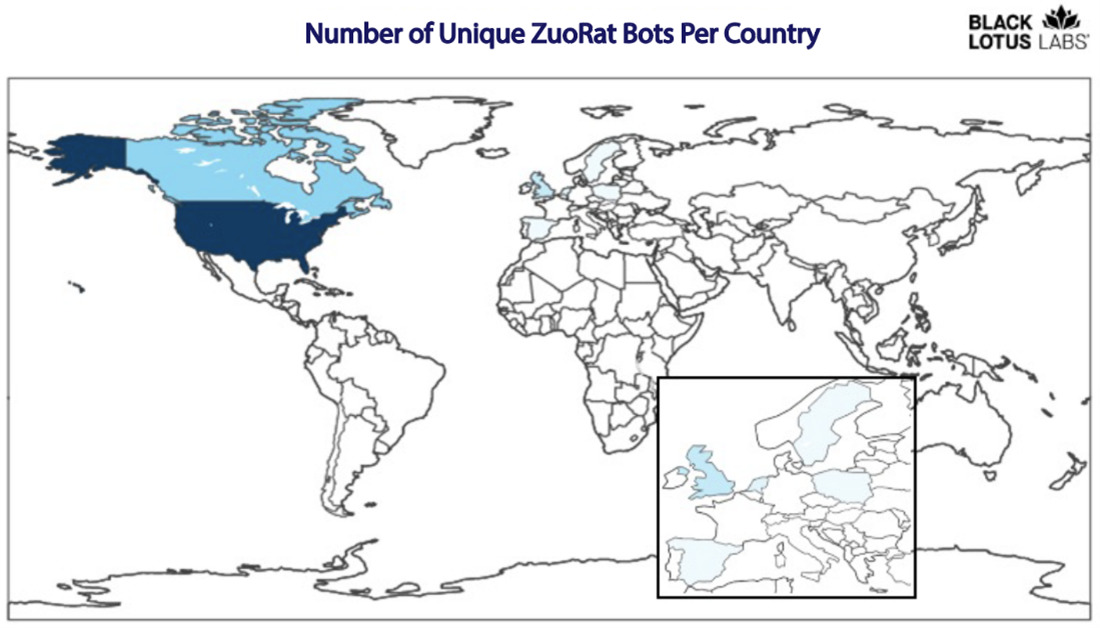
Целевые атаки, по словам Black Lotus, проводятся в основном в Северной Америке и Западной Европе, на мушку взяты как минимум 80 компаний, а может, и гораздо больше. Вредонос обнаружен на роутерах SOHO-класса разного производства, в том числе ASUS, Cisco, DrayTek и NETGEAR; такие сетевые устройства обычно обходят вниманием и редко латают.

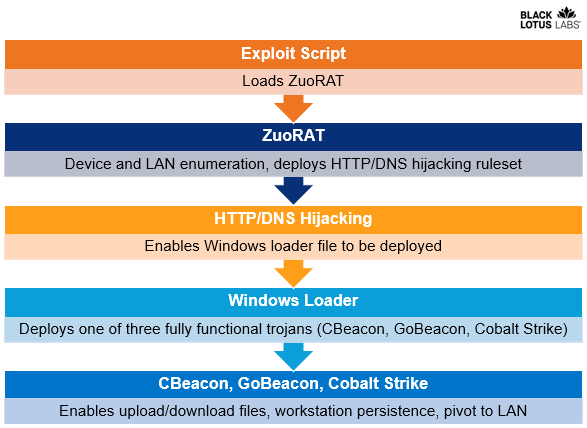
Доставка ZuoRAT (в виде MIPS-файла) осуществляется через эксплойт. Наличие подобного лазутчика позволяет провести разведку в локальной сети и пустить в ход простейший загрузчик, скомпилированный в C++. В результате на Windows-машинах жертвы может появиться бэкдор, способный выполнять произвольные команды, — Cobalt Strike, CBeacon или GoBeacon (два последних, со слов экспертов, — кастомные инструменты удаленного доступа).


Резидентный ZuoRAT собирает информацию о зараженном хосте и составе смежной LAN, о трафике, проходящем через роутер, а также может перехватывать DNS- и HTTP-запросы и выполнять перенаправление в сторонний домен на основе заданных правил. Анализ показал, что вредонос создан на основе кода Mirai, слитого в Сеть в 2016 году.

Кроме основных встроенных функций, исследователи насчитали около 2500 опциональных (подбор паролей, распознавание USB-устройств, инъекция кода, отслеживание TCP-соединений на портах 21 и 8443 и т. п.). За их выполнение отвечают дополнительные модули, загружаемые с C2.

Командная инфраструктура ZuoRAT разделена на уровни и тщательно скрывается. Эксплойт загружается с отдельного VPS-сервера, некоторые зараженные роутеры работают как прокси-серверы C2 и часто меняются.


Для маскировки злоумышленники также используют промежуточные серверы с безобидным контентом, и зараженные устройства к ним изредка подключаются без всякой видимой цели. Головные серверы, к которым обращаются резидентные ZuoRAT и бэкдоры, разделены; в последнем случае для нужд C2 используются платформы Tencent и Yuque (принадлежит Alibaba).

Подпишитесь на новости

Windows 11 26H2 стала шустрее и у некоторых пользователей ест меньше памяти

Обновление Windows 11 26H2 выглядит скромно, но пользователи заметили приятный эффект: система быстрее откликается, а на некоторых компьютерах расход оперативной памяти снизился примерно на 2 ГБ.

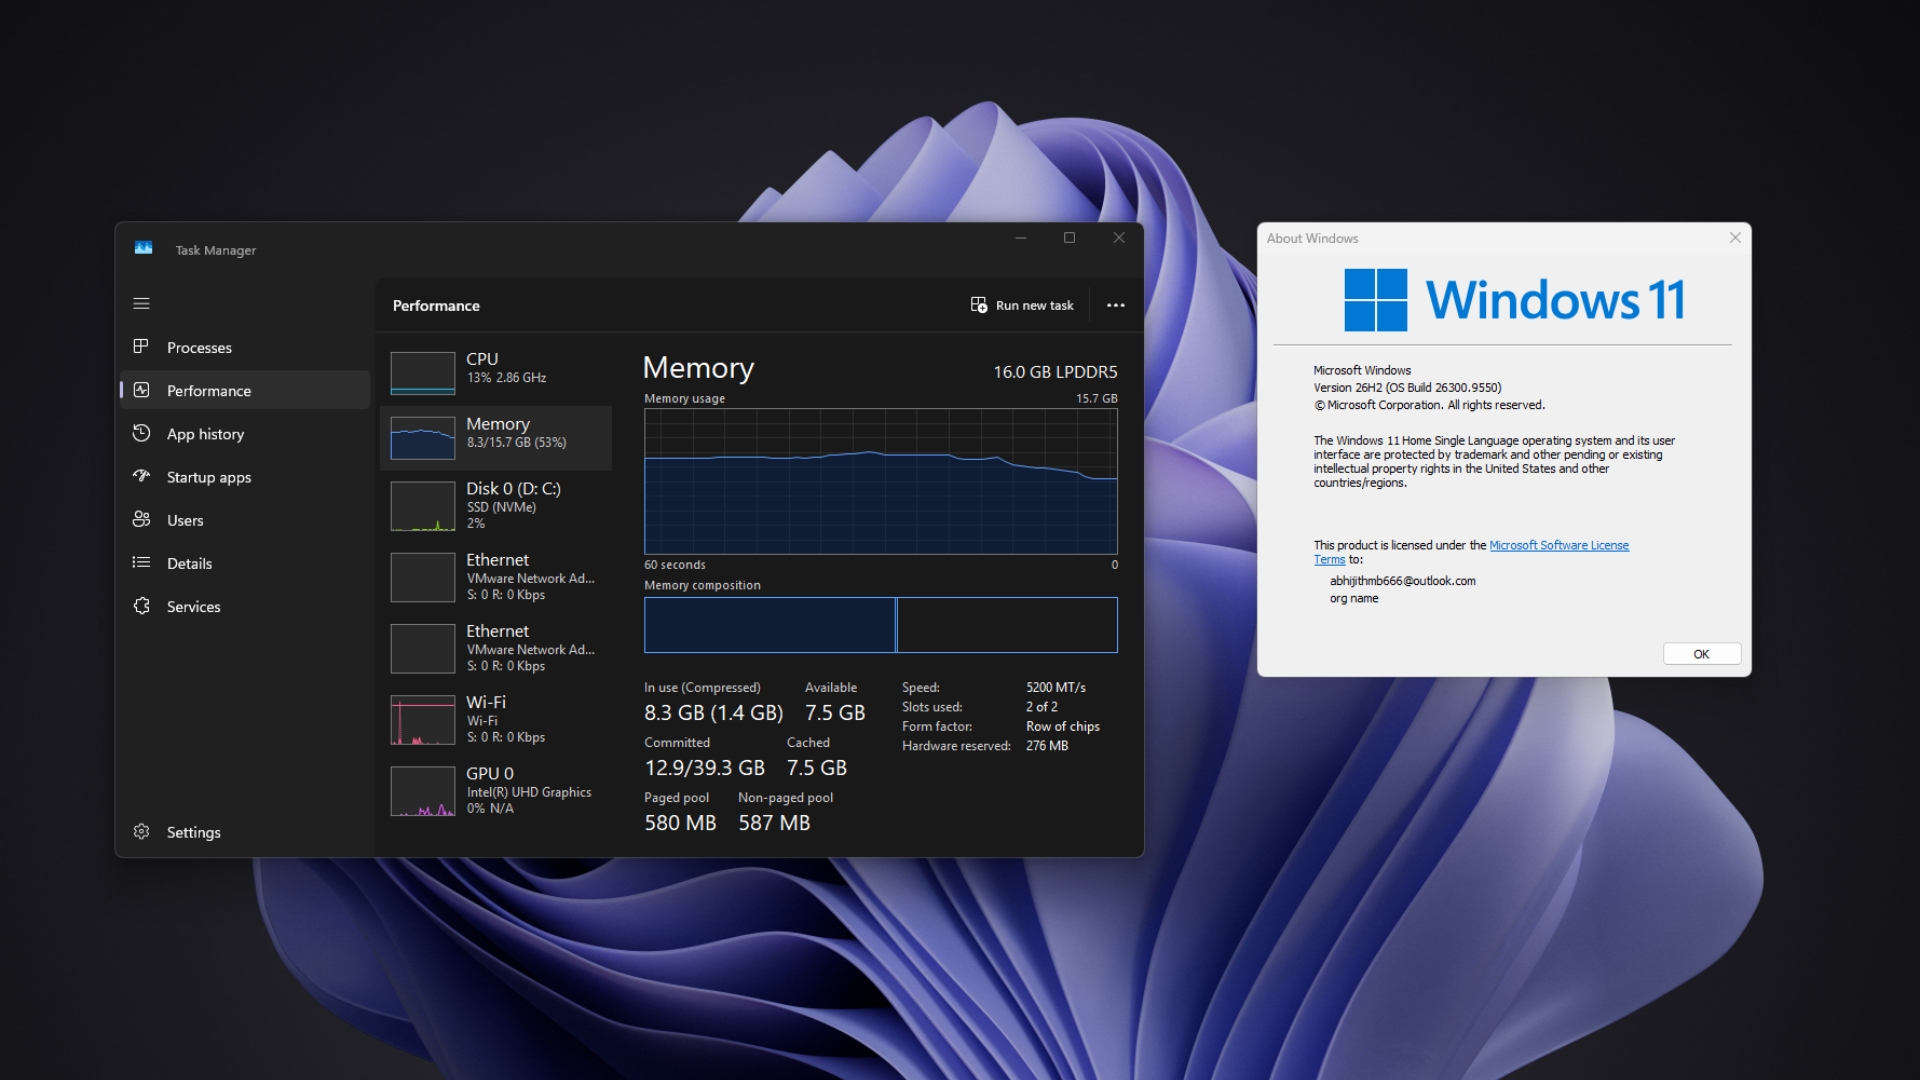
Автор Windows Latest рассказал о таком результате на трехлетнем ноутбуке с 16 ГБ памяти.

При одновременной работе Edge, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Teams, Outlook и воспроизведении видео в 4K загрузка RAM держалась около 87%. Раньше, по его наблюдениям, даже менее тяжелая нагрузка доводила показатель до 95%.

За ускорение интерфейса отвечает в том числе Low Latency Profile. При открытии «Пуска», поиска или приложений процессор на 1-3 секунды повышает частоту, быстрее выполняет задачу и возвращается к простою.

Эти улучшения распространялись постепенно через ежемесячные обновления. Поэтому два компьютера с одной версией системы могли работать по-разному. Microsoft подтверждает: 26H2 использует общую основу с 24H2 и 25H2, а небольшой пакет обновления активирует отдельные ранее доставленные функции.

А вот с памятью все менее однозначно. Другие пользователи тоже сообщают о снижении потребления, но владелец устройства с 8 ГБ RAM не заметил изменений. Microsoft пока не объявляла, что именно 26H2 сокращает расход памяти.

На цифры влияют автозагрузка, версии приложений, кеш и поведение браузера. Поэтому обещать каждому минус 2 ГБ рано. Но если Windows действительно перестает пожирать память с прежним аппетитом, это куда полезнее очередной косметической переделки меню.

RSS: Новости на портале Anti-Malware.ru