



Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

Новый Android-троян ворует учетки и 2FA-коды банка BBVA в Испании

В дикой природе обнаружен неизвестный ранее банковский троян для Android, ориентированный на клиентуру поставщика финансовых услуг BBVA. Вредонос, которого в ИБ-компании Cleafy нарекли Revive (из-за способности к перезапуску после останова), пока находится в стадии разработки и раздается только жителям Испании.

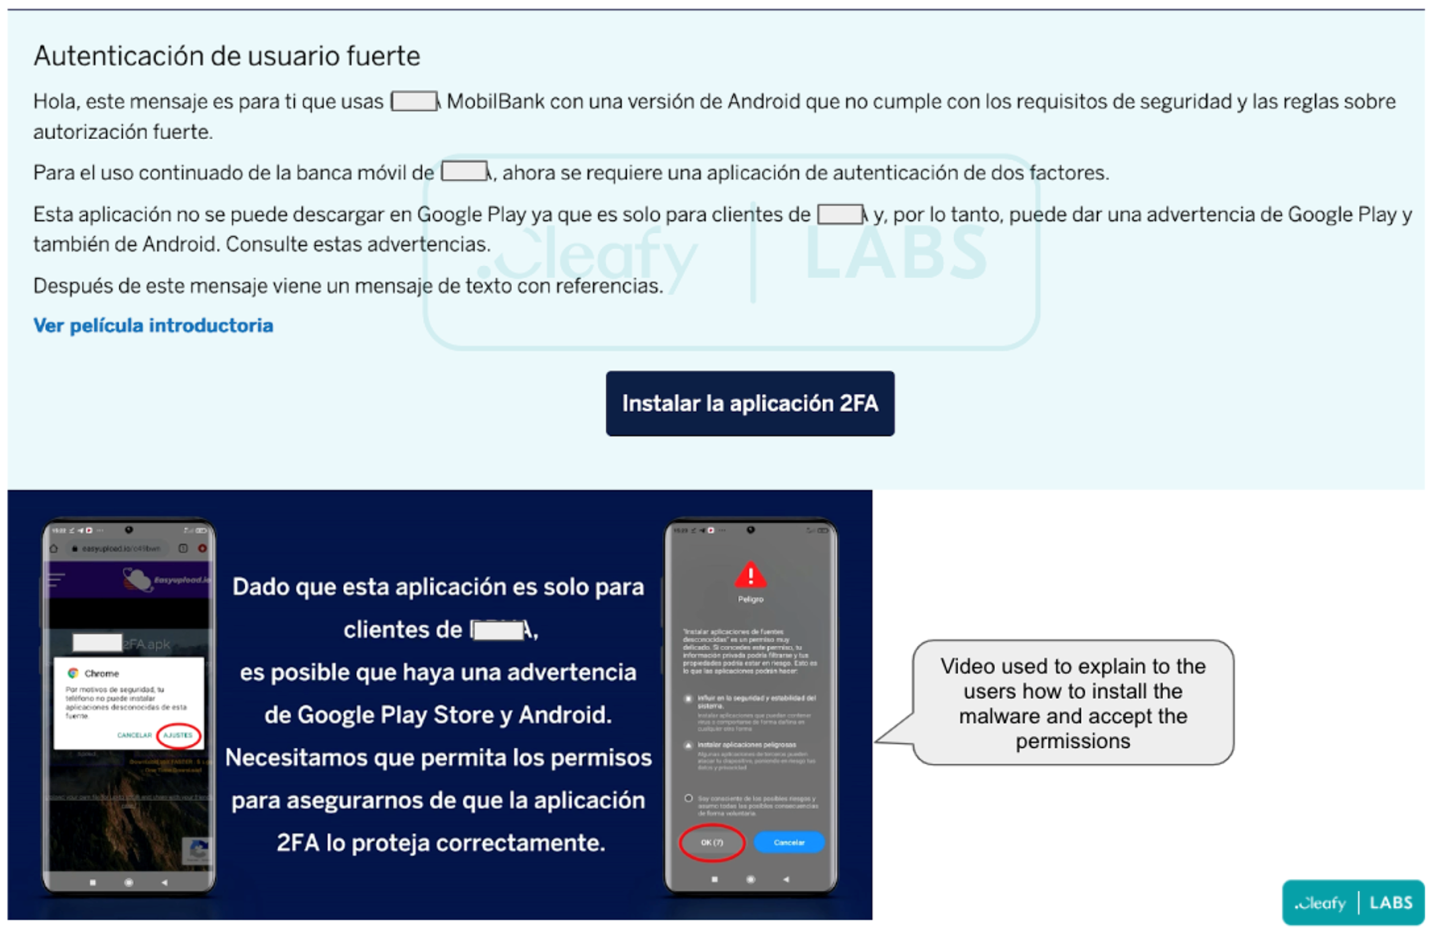
Первые атаки Revive эксперты зафиксировали 15 июня. Зловред распространяется с поддельных сайтов BBVA (bbva.appsecureguide[.]com и bbva.european2fa[.]com) под видом программы для двухфакторной аутентификации (2FA).

Посетителя уверяют, что встроенный в банковский клиент механизм 2FA перестал удовлетворять требованиям безопасности, поэтому банк якобы создал дополнительное приложение. Чтобы повысить вероятность успеха, злоумышленники вставили на сайты видеоролик с подсказками по установке APK и выдаче разрешений.


Проведенный итальянцами анализ вредоносного кода показал сходство с opensource-шпионом Teardroid; создатели Revive придали ему новые механизмы, приспособив для своих нужд. От других аналогов новоявленного банкера отличает узкая специализация: его поддельные страницы заточены только под один банк, BBVA.

В настоящее время Revive способен выполнять три основные задачи:

  • регистрировать пользовательский ввод с помощью модуля-кейлоггера;
  • воровать учетные данные, используя оверлеи;
  • вести перехват входящих СМС-сообщений, в том числе с одноразовыми паролями и кодами 2FA, которые высылает банк.

В обеспечение этих функций зловред, как и многие собратья, запрашивает доступ к спецвозможностям Android — Accessibility Service. Из-за частых злоупотреблений Google решила ограничить доступ к Accessibility API приложениям из неофициальных источников; блокировка должна появиться с выпуском Android 13 (сейчас проходит бета-тестирование). С той же целью в этом году для программ в Google Play был введен запрет на использование Accessibility для записи телефонных звонков.

Получив разрешение на доступ к СМС и звонкам, Revive продолжает работать в фоновом режиме как простой кейлоггер — фиксирует все, что жертва вводит на экране, и периодически отсылает улов на C2. Когда пользователь входит в мобильный банк BBVA, вредонос накладывает поверх окна фишинговую страницу и крадет учетные данные, а потом отображает безликую страницу регистрации с другими ссылками — для перенаправления жертвы на легитимный сайт банка.

Из-за узкой специализации и ограниченной географии новобранец пока плохо детектируется антивирусами. Сегодня днем, 28 июня, VirusTotal показал 8/59 и 8/61 для двух образцов, раздобытых Cleafy.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru