



Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

Фишеры используют Azure Front Door для кражи учеток SendGrid и Amazon

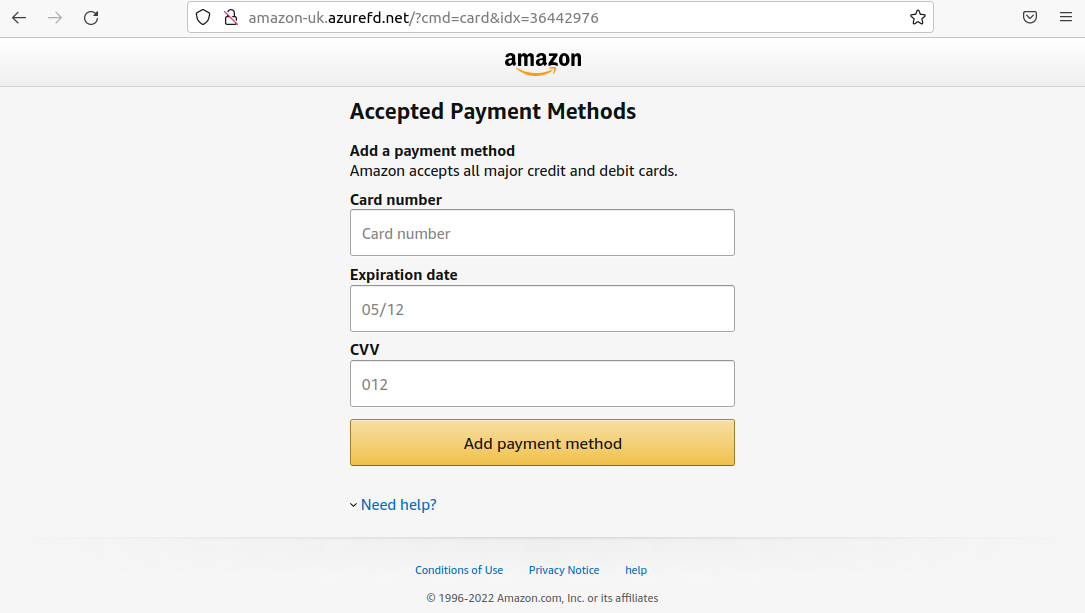
Наблюдатели из Resecurity зафиксировали резкий рост объемов фишингового контента, доставляемого с помощью облачной CDN-службы Microsoft — Azure Front Door (AFD). Ресурсы, предназначенные для перехвата учетных данных из email-клиентов и бизнес-приложений, имитируют различные сервисы, якобы легитимно созданные в домене azurefd.net.

По данным Resecurity, текущая киберкампания стартовала еще в марте. На тот момент фишеров в основном интересовала клиентура японских сервис-провайдеров, и они использовали VPS-хостинг Kagoya. В июне атаки возобновились, на сей раз на базе AFD и с большим размахом.

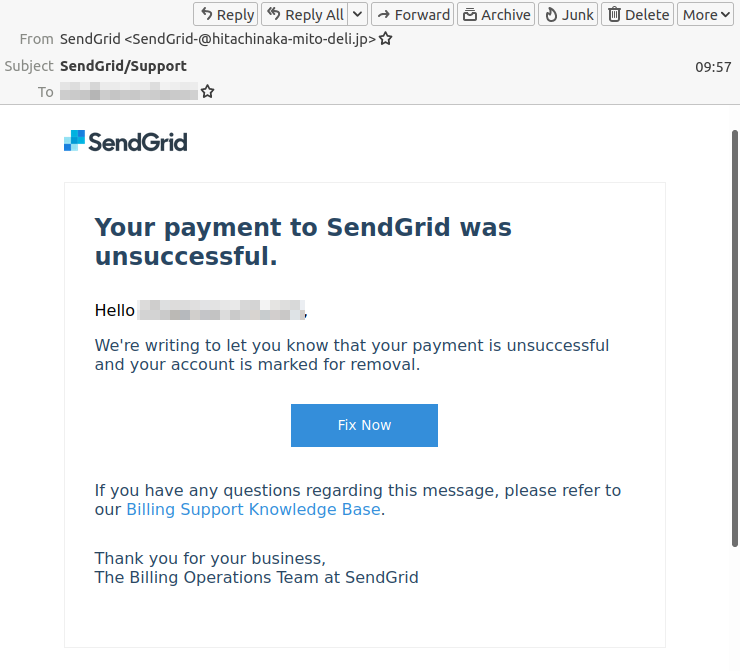
Ссылки на поддельные веб-ресурсы распространяются традиционным способом — через спам, отправляемый с взломанных персональных и бизнес-аккаунтов. Чаще всего при этом используется форма уведомления о задолженности.


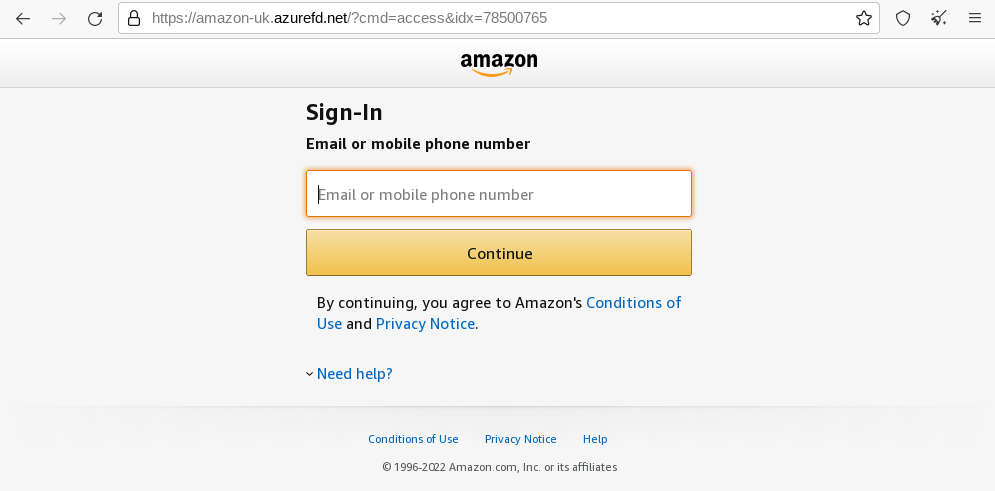
В ходе текущих атак эксперты выявили множество специально созданных доменов. Судя по именам, ловушки ориентированы в основном на пользователей SendGrid, Docusign и Amazon, а также клиентов нескольких крупных компаний Японии и Ближнего Востока. Из-за использования известного бренда и привязки к CDN-сети некоторые фейки очень трудно распознать:

  • gridapisignout[.]azurefd[.]net
  • amazon-uk[.]azurefd[.]net
  • webmailsign[.]azurefd[.]net
  • onlinesigninlogin[.]azurefd[.]net
  • owasapisloh[.]azurefd[.]net
  • docuslgn-micros0ft983-0873878383[.]azurefd.net


Вредоносные сценарии, предназначенные для сбора учетных данных из веб-форм, хостятся на различных взломанных веб-ресурсах. Имена доменов при этом тоже поддерживают иллюзию легитимности: они содержат имя известной компании, которое слегка искажено по методу тайпсквоттинга. Примечательно, что в исходниках всех скриптов присутствует ссылка на сервер-агрегатор, поднятый в TLD-зоне .click или .xyz; данные о регистрации доменов получить не удалось: в WHOIS они скрыты.

Список доменов, используемых для фишинга, и дополнительную информацию исследователи передали Microsoft. Все выявленные поддельные ресурсы уже недоступны.

Подпишитесь на новости

Яндекс Go возвращается: что заработало после масштабного сбоя

Вызвать такси, заказать продукты и арендовать самокат снова можно: Яндекс сообщил, что его транспортные сервисы и доставка доступны всем пользователям. После масштабного инфраструктурного сбоя компания возвращает привычные функции, хотя объявлять полное выздоровление всей экосистемы пока рано.

В официальном сообщении «Яндекса» перечислены такси, доставка еды и продуктов, каршеринг, самокаты и зарядка смартфонов. К штатной работе также вернулись «Лавка», «Заправки» и «Транспорт».

Восстановление идёт поэтапно. Ещё 11 октября компания сообщала о возвращении доступа к поиску, «Алисе», картам, почте и другим сервисам, предупреждая об ограничениях отдельных функций. Часть возможностей «Яндекс 360» (например, «Диск») намеренно отключили для снижения нагрузки.

Для действующих клиентов Yandex Cloud и «Яндекс 360» компания также объявила бесплатным использование ресурсов с 8 по 31 октября в российских зонах доступности. Перерасчёт обещан автоматически.

По словам директора по стратегическому маркетингу «Яндекса» Андрея Себранта, сбой оказался серьёзнее сценария потери одного дата-центра, который отрабатывали на учениях.

RSS: Новости на портале Anti-Malware.ru