



Вымогатели-оригиналы продают декриптор в детской метавселенной Roblox

Вымогатели-оригиналы продают декриптор в детской метавселенной Roblox

Вымогатели-оригиналы продают декриптор в детской метавселенной Roblox

Команда MalwareHunterTeam обнаружила новый образец шифровальщика, созданного с помощью билдера Chaos. Вредонос, именуемый WannaFriendMe, примечателен тем, что в качестве выкупа предлагает приобрести игровой пропуск Roblox за валюту, принятую на этой онлайн-площадке.

Платформа Roblox пользуется большой популярностью у детей, которые получают возможность создавать собственные игры и монетизировать их, продавая абонементы (Game Pass). Такой пропуск, дающий игроку особые льготы и преимущества, можно купить только за внутриигровую валюту, именуемую Robux.


В записке WannaFriendMe с требованием выкупа сказано, что декриптор можно приобрести, купив Game Pass по указанному Roblox-адресу. Покупка возможна лишь при наличии аккаунта на платформе, цена вопроса — 1700 Robux. После этого следует сделать скриншот, подтверждающий выполнение условия, и отослать его вместе с юзернеймом на почту @icloud.com.

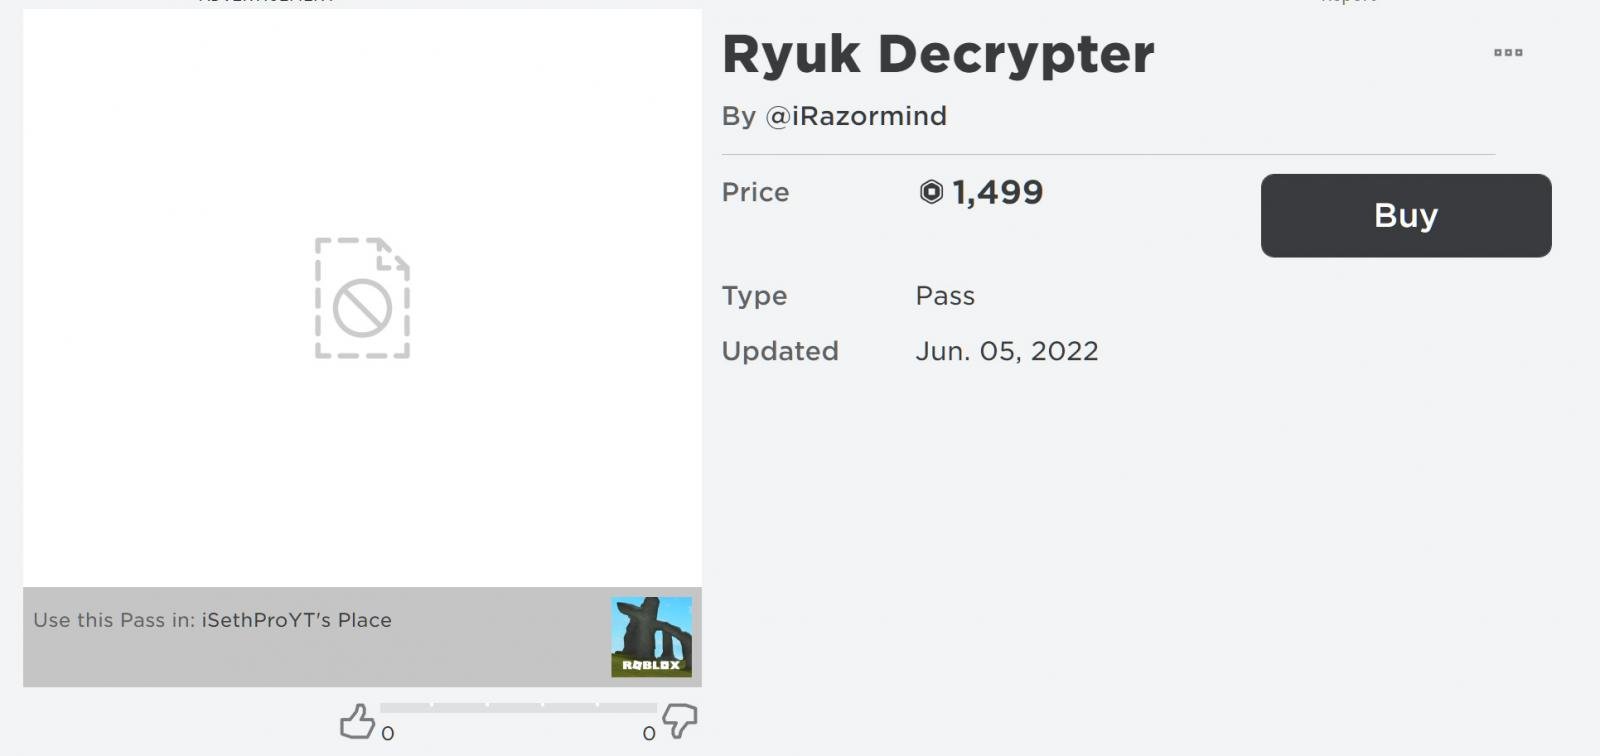
Посетив Roblox-страницу, указанную ссылкой, эксперт BleepingComputer обнаружил, что декриптор для псевдо-Ryuk подешевел, а продает его некто iRazormind.


Новоявленный шифровальщик также пытается выдать себя за некогда грозного собрата Ryuk (добавляет расширение .ryuk к файлам), но на самом деле он заимствует код Chaos. Билдер зловредов на основе Chaos уже год продается на подпольном рынке, и неискушенные вирусописатели охотно им пользуются, создавая кастомные варианты — например, Onyx. В прошлом году одна из таких итераций всплыла в атаках на игровое сообщество Minecraft.

Заражение Chaos плохо тем, что уплата выкупа не гарантирует восстановления всех данных. Этот вредонос не умеет шифровать файлы весом более 2 Мбайт, он их перезаписывает так, что вернуть содержимое уже невозможно.

В заключение стоит отметить, что идея использовать Roblox для вымогательства не нова: в прошлом году ее воплотили в жизнь операторы зловреда на основе HiddenTear.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru