



Вымогатели-оригиналы продают декриптор в детской метавселенной Roblox

Вымогатели-оригиналы продают декриптор в детской метавселенной Roblox

Вымогатели-оригиналы продают декриптор в детской метавселенной Roblox

Команда MalwareHunterTeam обнаружила новый образец шифровальщика, созданного с помощью билдера Chaos. Вредонос, именуемый WannaFriendMe, примечателен тем, что в качестве выкупа предлагает приобрести игровой пропуск Roblox за валюту, принятую на этой онлайн-площадке.

Платформа Roblox пользуется большой популярностью у детей, которые получают возможность создавать собственные игры и монетизировать их, продавая абонементы (Game Pass). Такой пропуск, дающий игроку особые льготы и преимущества, можно купить только за внутриигровую валюту, именуемую Robux.


В записке WannaFriendMe с требованием выкупа сказано, что декриптор можно приобрести, купив Game Pass по указанному Roblox-адресу. Покупка возможна лишь при наличии аккаунта на платформе, цена вопроса — 1700 Robux. После этого следует сделать скриншот, подтверждающий выполнение условия, и отослать его вместе с юзернеймом на почту @icloud.com.

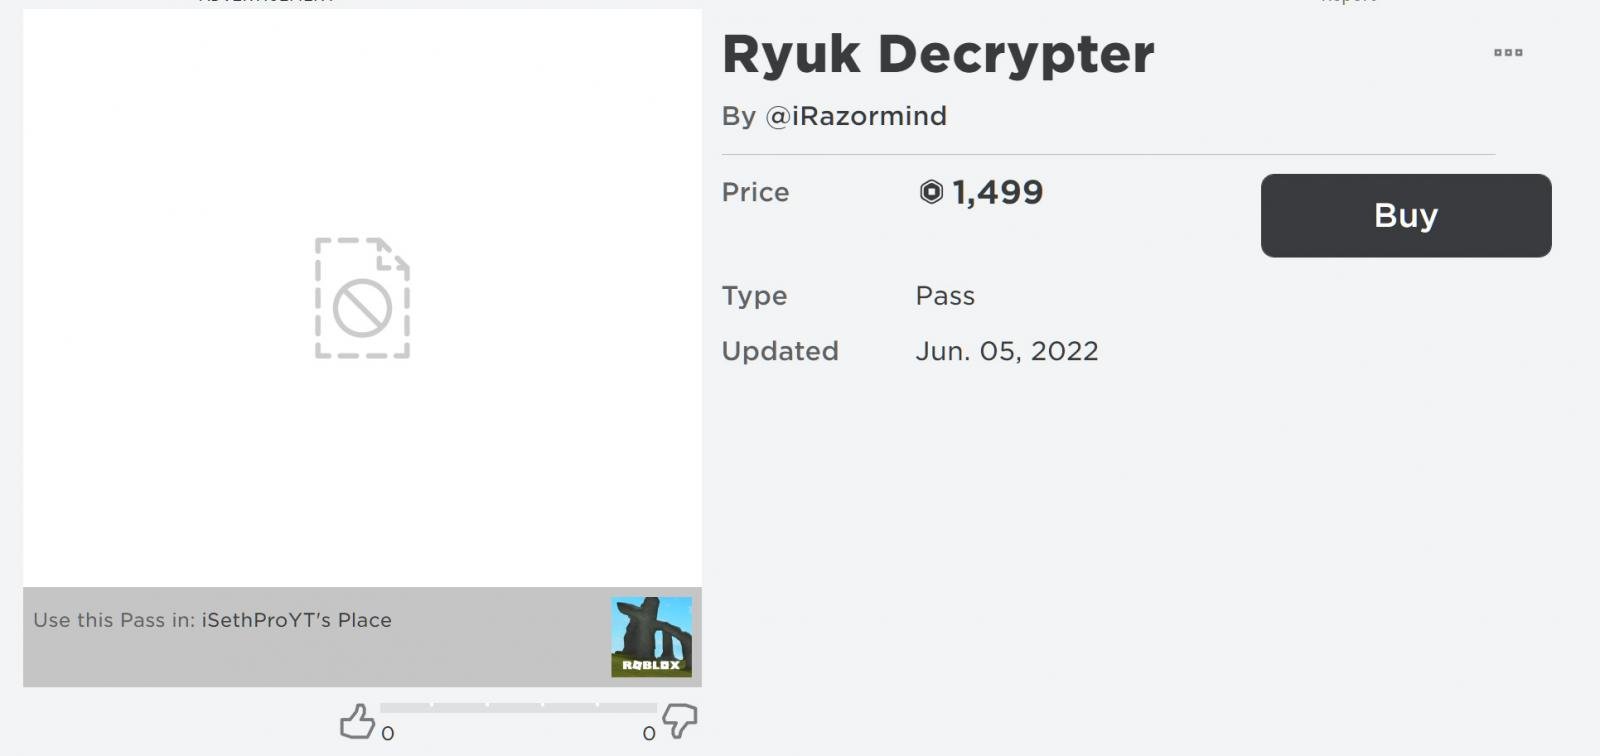
Посетив Roblox-страницу, указанную ссылкой, эксперт BleepingComputer обнаружил, что декриптор для псевдо-Ryuk подешевел, а продает его некто iRazormind.


Новоявленный шифровальщик также пытается выдать себя за некогда грозного собрата Ryuk (добавляет расширение .ryuk к файлам), но на самом деле он заимствует код Chaos. Билдер зловредов на основе Chaos уже год продается на подпольном рынке, и неискушенные вирусописатели охотно им пользуются, создавая кастомные варианты — например, Onyx. В прошлом году одна из таких итераций всплыла в атаках на игровое сообщество Minecraft.

Заражение Chaos плохо тем, что уплата выкупа не гарантирует восстановления всех данных. Этот вредонос не умеет шифровать файлы весом более 2 Мбайт, он их перезаписывает так, что вернуть содержимое уже невозможно.

В заключение стоит отметить, что идея использовать Roblox для вымогательства не нова: в прошлом году ее воплотили в жизнь операторы зловреда на основе HiddenTear.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru