



Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Создатели шифровальщика Black Basta добавили ему *nix-компонент. Вредоносные ELF-бинарники уже замечены в атаках на корпоративные серверы VMware ESXi.

Анализ образца, проведенный в Uptycs, показал, что Linux-версия Black Basta нацелена на шифрование файлов виртуальных машин и с этой целью ищет в зараженной системе папку /vmfs/volumes. Получить полный доступ к таким файлам зловреду помогает утилита chmod; чтобы ускорить шифрование, используется многопоточный режим.

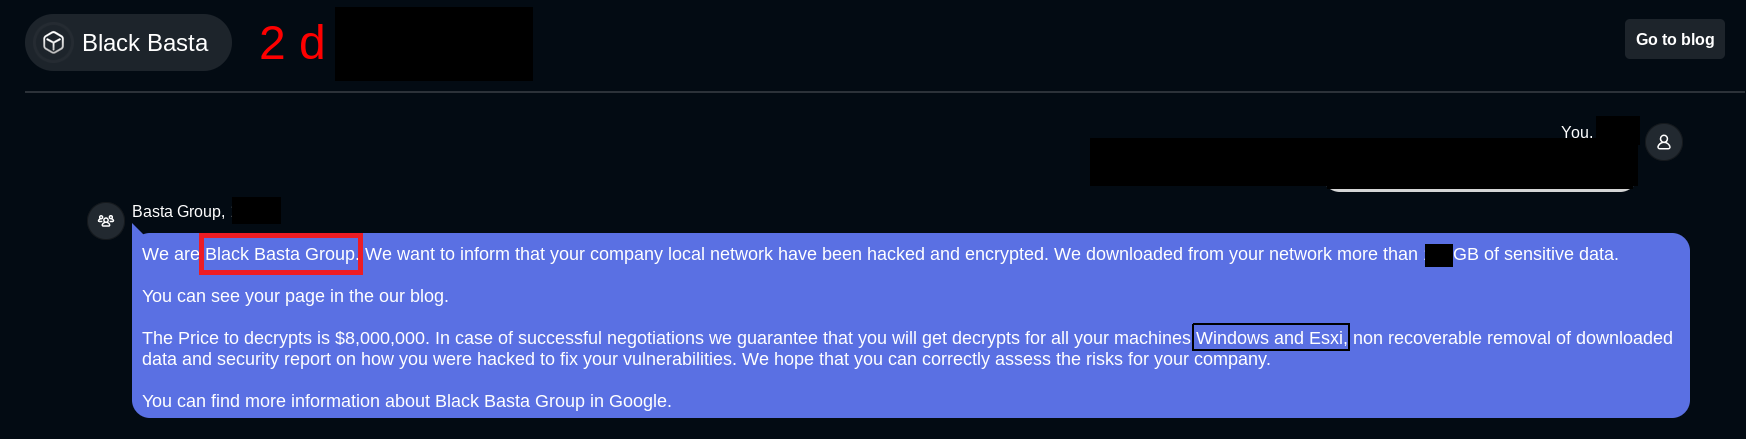
Способ преобразования файлов остался прежним — содержимое шифруется по алгоритму ChaCha20, к итогу добавляется расширение .basta. В каждой папке с зашифрованными файлами создается readme.txt с запиской о выкупе и ссылкой на чат в сети Tor для связи с вымогателями.


Уровень детектирования Linux-версии Black Basta пока невысок: по состоянию на 9 июня ее распознают лишь 12 из 59 антивирусов из коллекции VirusTotal. Поскольку инициаторы ESXi-кампании не сменили ссылку на чат и расширение, добавляемое с файлам, эксперты предположили, что атаки проводят те же злоумышленники, которые ранее атаковали Windows-системы.

«Ресурсов на серверах значительно больше, чем в обычных системах, поэтому шифровальщики там работают намного быстрее, — отметил эксперт Uptycs Сиддхарт Шарма (Siddharth Sharma) в комментарии для Dark Reading. — Владельцам частных облаков на базе VMware ESXi и тем, кто использует ESXi-хосты для хранения данных и других производственных нужд, следует тщательно мониторить механизмы доступа к папкам с чувствительной информацией в системах и на серверах».

Серверы ESXi — привлекательная мишень для вымогателей, атакующих организации: взлом таких систем позволяет зашифровать все ВМ в корпоративной сети с помощью единственной команды. За последний год шифратор для VMware ESXi обрели REvil, AvosLocker, RansomEXX и даже Conti, заточенный под Windows. В прошлом месяце также появился специализированный зловред — Cheers.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru