



Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

Шифровальщик Black Basta портирован на Linux, атакует VMware ESXi

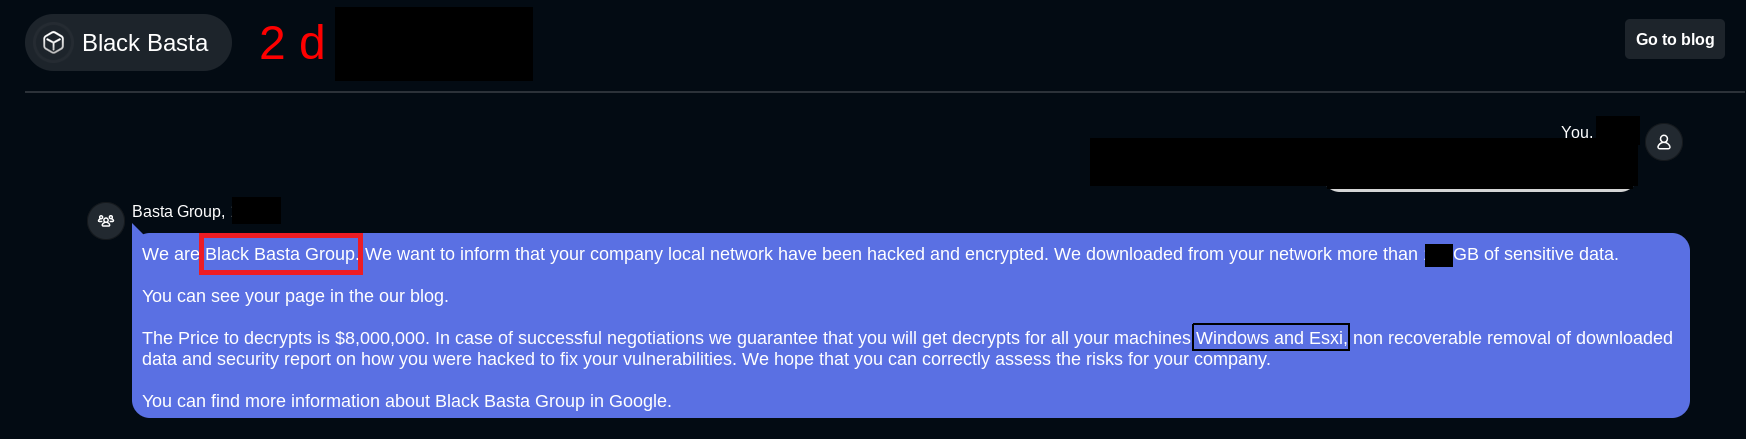
Создатели шифровальщика Black Basta добавили ему *nix-компонент. Вредоносные ELF-бинарники уже замечены в атаках на корпоративные серверы VMware ESXi.

Анализ образца, проведенный в Uptycs, показал, что Linux-версия Black Basta нацелена на шифрование файлов виртуальных машин и с этой целью ищет в зараженной системе папку /vmfs/volumes. Получить полный доступ к таким файлам зловреду помогает утилита chmod; чтобы ускорить шифрование, используется многопоточный режим.

Способ преобразования файлов остался прежним — содержимое шифруется по алгоритму ChaCha20, к итогу добавляется расширение .basta. В каждой папке с зашифрованными файлами создается readme.txt с запиской о выкупе и ссылкой на чат в сети Tor для связи с вымогателями.


Уровень детектирования Linux-версии Black Basta пока невысок: по состоянию на 9 июня ее распознают лишь 12 из 59 антивирусов из коллекции VirusTotal. Поскольку инициаторы ESXi-кампании не сменили ссылку на чат и расширение, добавляемое с файлам, эксперты предположили, что атаки проводят те же злоумышленники, которые ранее атаковали Windows-системы.

«Ресурсов на серверах значительно больше, чем в обычных системах, поэтому шифровальщики там работают намного быстрее, — отметил эксперт Uptycs Сиддхарт Шарма (Siddharth Sharma) в комментарии для Dark Reading. — Владельцам частных облаков на базе VMware ESXi и тем, кто использует ESXi-хосты для хранения данных и других производственных нужд, следует тщательно мониторить механизмы доступа к папкам с чувствительной информацией в системах и на серверах».

Серверы ESXi — привлекательная мишень для вымогателей, атакующих организации: взлом таких систем позволяет зашифровать все ВМ в корпоративной сети с помощью единственной команды. За последний год шифратор для VMware ESXi обрели REvil, AvosLocker, RansomEXX и даже Conti, заточенный под Windows. В прошлом месяце также появился специализированный зловред — Cheers.

Подпишитесь на новости

Более 50% магистральных линий связи в России перешагнули срок гарантии

Российскому интернету может понадобиться большой инфраструктурный ремонт. Более 50% магистральных волоконно-оптических линий связи по протяжённости уже превысили гарантированный срок службы в 25 лет.

Об этом пишут «Известия», ссылаясь на проект обновлённой Стратегии развития отрасли связи до 2035 года.

В документе Минцифры износ назван критическим: темпов обновления не хватает, а в ближайшие годы менять линии придётся быстрее. Между тем интернет-трафик в России за 2015-2025 годы вырос в десять раз — до 218,8 экзабайта.

Ухудшение характеристик волокна и повреждения кабеля увеличивают потери сигнала, затрудняют наращивание ёмкости и повышают риск отказов. Если резервного маршрута нет, авария может обернуться перебоями интернета.

Минцифры подчёркивает: исправные линии продолжают работать, а замену проводят по результатам диагностики. По данным ведомства, показатели надёжности магистральных сетей остаются в нормативных пределах.

Цена обновления тоже впечатляет. При оценке около 1 млн рублей за километр замена 400 тыс. км кабеля обойдётся примерно в 400 млрд рублей. Это расчёт на основе оценки J’son & Partners для периода 2020-2030 годов, а не уже утверждённый бюджет.

Операторы уверяют, что следят за состоянием сетей и ремонтируют проблемные участки. При исправном волокне увеличить скорость зачастую можно заменой передающего оборудования.

RSS: Новости на портале Anti-Malware.ru