



Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

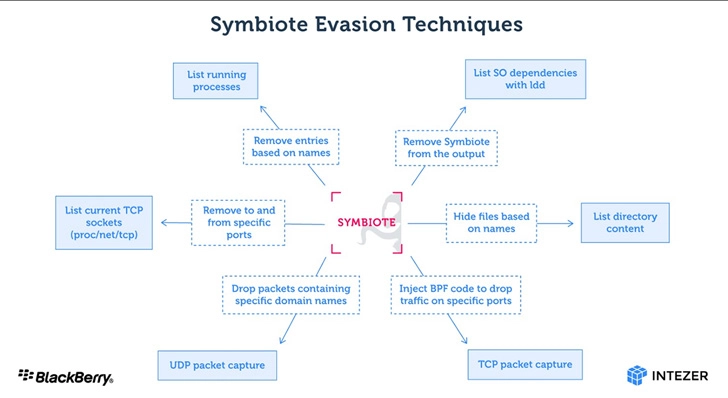
Исследователи в области кибербезопасности рассказали о Linux-вредоносе, который, согласно их описанию, «практически невозможно детектировать». Получивший имя Symbiote зловред способен маскироваться в запущенных процессах и сетевом трафике жертвы.

За киберугрозой наблюдали специалисты компаний BlackBerry и Intezer, которые полагают, что авторы вредоноса начали работать над ним в ноябре 2021 года. При этом злоумышленники используют свою разработку для атак на финансовый сектор Латинской Америки.

«Основная цель Symbiote — украсть учётные данные и установить доступ к атакованной машине через бэкдор. От других Linux-вредоносов Symbiote отличается инфицированием запущенных процессов, поскольку большинство подобных зловредов использует отдельный исполняемый файл», — пишут в отчёте эксперты.

Бэкдор достигает своих целей с помощью «родной» функции Linux — LD_PRELOAD, ранее её использовали такие вредоносный программы, как Pro-Ocean и Facefish.


Помимо сокрытия своего в файловой системе, Symbiote также может прятать свой трафик, используя функцию Berkeley Packet Filter (eBPF). «Симбиот» внедряется в процесс софта-инспектора и задействует BPF для фильтрации результатов.

Следующим шагом Symbiote запускает функциональность руткита, чтобы ещё больше затруднить обнаружение в системе. Украденные учётные данные вредонос хранит в зашифрованном виде в файлах, замаскированных под C-заголовки.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru