



Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Хакеры сбросили индексы 1200 баз данных Elasticsearch и требуют выкуп

Эксперты Secureworks (входит в состав Dell Technologies) выявили масштабную вымогательскую кампанию. Злоумышленники получают доступ к плохо защищенным серверам Elasticsearch и заменяют данные в каталоге запиской с требованием выкупа.

Наблюдатели насчитали более 1200 баз данных, уже взятых в заложники, и свыше 450 уникальных предложений заплатить выкуп — суммарно $280 тыс. в биткоинах. Выбранный хакерами способ вымогательства пока не принес успеха: оба используемых Bitcoin-кошелька пока пусты.

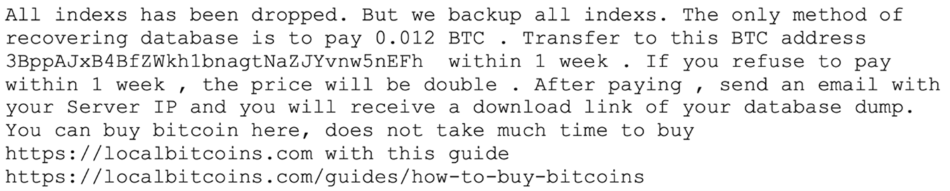
Исследователи выявили также четыре email-адреса, предоставляемых жертвам в качестве контактных данных. Текст записки с требованием выкупа (read_me_to_recover_database) во всех случаях сохраняется в поле message индекса, а контактные адреса — в поле email.


Не исключено, что злоумышленники используют какой-то скрипт для автоматизации взлома и порчи каталогов. Вывод данных в этом случае эксперты считают маловероятным: хранение бэкапа для тысячи с лишним баз Elasticsearch было бы слишком затратным, поэтому надежда на возврат потерь через выкуп ничтожна.

Количество жертв вымогательства определить не удалось, так как почти все атакованные базы данных хостятся в сетях облачных провайдеров.

Исследователи не преминули отметить, что текущая киберкампания еще раз показала, насколько рискуют те, кто подключает серверы базы данных к интернету, не уделяя внимания настройкам и защите. К сожалению, такие ошибки, грозящие утечками, нередки, и хакеры охотно пользуются этим, проводя массовые атаки на MongoDB, Elasticsearch, Hadoop, в том числе с целью вымогательства.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru