



Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Недавно экспертам попался на глаза бэкдор BPFdoor, которому удалось более пяти лет атаковать системы Linux и Solaris, оставаясь при этом незамеченным. С помощью этого вредоноса злоумышленники получали полный контроль над устройством, работающим на базе Linux/Unix.

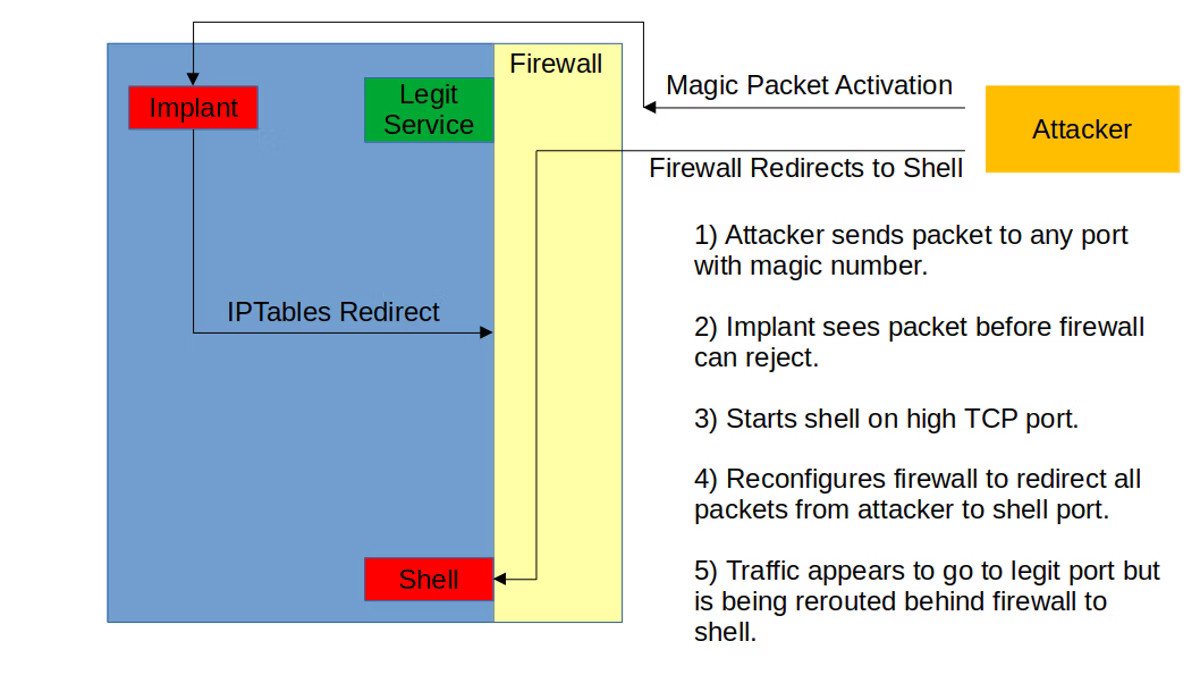
BPFdoor предоставляет оператору возможность удалённо подключиться к Linux-шеллу. При этом бэкдору не требуются открытые порты, его нельзя остановить файрволами, а отправлять команды вредоносу можно с любого IP-адреса.

Фактически вся эта функциональность делает BPFdoor идеальным инструментом для корпоративного кибершпионажа и сложных атак. Вредонос может слушать один или несколько портов и принимать пакеты от одного или нескольких хостов.

Первые три буквы имени BPFdoor намекают на то, что бэкдор использует сниффер Berkeley Packet Filter, работающий на уровне сетевого интерфейса и способный просматривать весь трафик, а также отправлять пакеты по любому адресу.

Именно благодаря работе на низком уровне BPF обходит все правила межсетевых экранов. Как объясняют специалисты, бэкдор вполне можно портировать на BSD. Известно, что BPFdoor парсит пакеты ICMP, UDP и TCP, проверяя наличие в них паролей и других важных данных.

Вредонос отличается возможностью мониторить любые порты, даже если они заняты безобидными веб-серверами, FTP- и SSH-клиентами.


В техническом разборе BPFdoor исследователи отмечают интересные функциональные возможности, помогающие бэкдору уходить от детектирования. К слову, наиболее ранний образец BPFdoor, загруженный на VirusTotal, датируется августом 2018 года.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru