



Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Недавно экспертам попался на глаза бэкдор BPFdoor, которому удалось более пяти лет атаковать системы Linux и Solaris, оставаясь при этом незамеченным. С помощью этого вредоноса злоумышленники получали полный контроль над устройством, работающим на базе Linux/Unix.

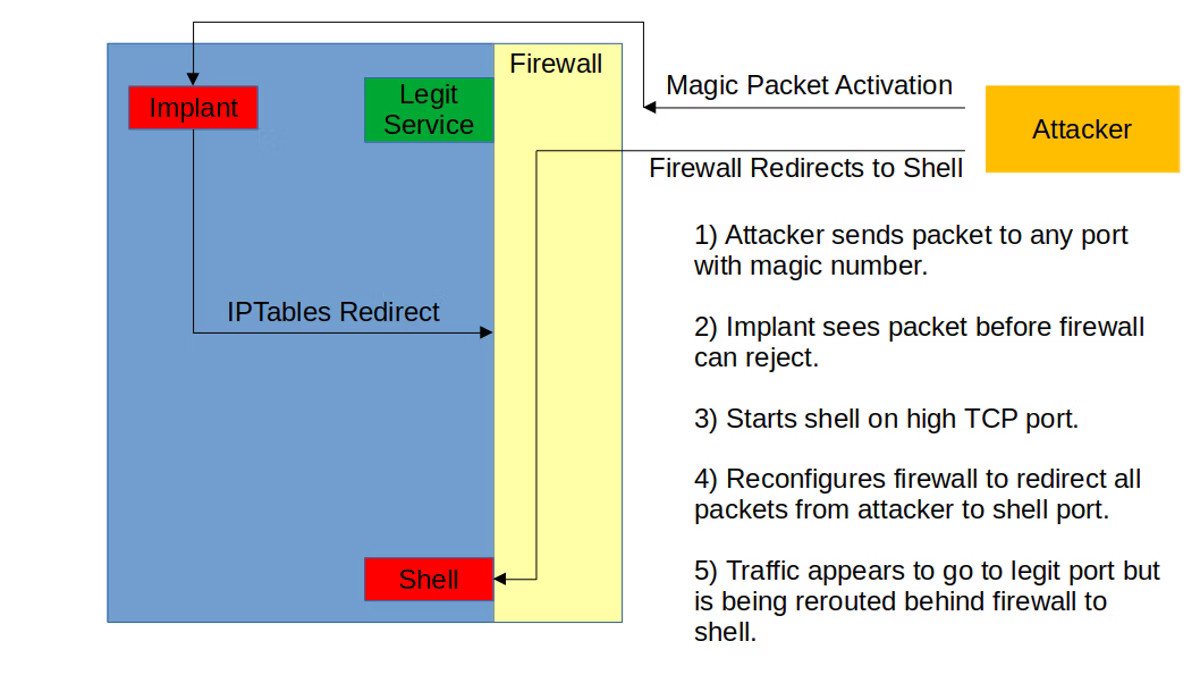
BPFdoor предоставляет оператору возможность удалённо подключиться к Linux-шеллу. При этом бэкдору не требуются открытые порты, его нельзя остановить файрволами, а отправлять команды вредоносу можно с любого IP-адреса.

Фактически вся эта функциональность делает BPFdoor идеальным инструментом для корпоративного кибершпионажа и сложных атак. Вредонос может слушать один или несколько портов и принимать пакеты от одного или нескольких хостов.

Первые три буквы имени BPFdoor намекают на то, что бэкдор использует сниффер Berkeley Packet Filter, работающий на уровне сетевого интерфейса и способный просматривать весь трафик, а также отправлять пакеты по любому адресу.

Именно благодаря работе на низком уровне BPF обходит все правила межсетевых экранов. Как объясняют специалисты, бэкдор вполне можно портировать на BSD. Известно, что BPFdoor парсит пакеты ICMP, UDP и TCP, проверяя наличие в них паролей и других важных данных.

Вредонос отличается возможностью мониторить любые порты, даже если они заняты безобидными веб-серверами, FTP- и SSH-клиентами.


В техническом разборе BPFdoor исследователи отмечают интересные функциональные возможности, помогающие бэкдору уходить от детектирования. К слову, наиболее ранний образец BPFdoor, загруженный на VirusTotal, датируется августом 2018 года.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru