



В 2021 году зафиксировано рекордное число 0-day эксплойтов

В 2021 году зафиксировано рекордное число 0-day эксплойтов

В 2021 году зафиксировано рекордное число 0-day эксплойтов

Исследователи из команды Google Project Zero проанализировали статистику по киберугрозам за 2021 год и пришли к выводу, что число эксплуатируемых в реальных атаках 0-day уязвимостей стало рекордным.

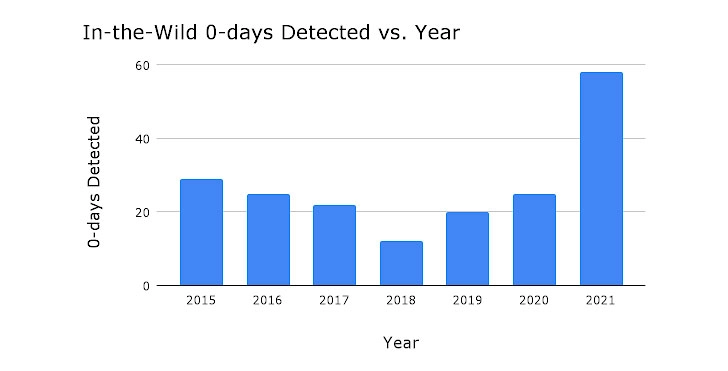
Согласно опубликованным данным, в общей сложности за прошлый год эксперты насчитали 58 0-day. Это почти в два раза больше прошлого рекорда, который был установлен в 2015 году, — 25 эксплойтов.

«Существенный скачок числа 0-day, зафиксированных в 2021 году, объясняется более высоким уровнем детектирования и раскрытия уязвимостей, а не просто возросшим количеством попыток эксплуатации», — отмечает Мэдди Стоун из Google Project Zero.

«Киберпреступники добиваются определённых успехов с помощью хорошо известных паттернов и техник. Они используют всё те же поверхности атаки».


Среди выявленных эксплойтов эксперты отмечают один особо сложный с технической точки зрения. Это баг FORCEDENTRY, который использовался для установки шпиона Pegasus на iPhone.

Что касается статистики по затронутым системам, большая часть 0-day пришлась на Chromium (14), за ним идут Windows (10), Android (7), WebKit/Safari (7), Microsoft Exchange Server (5), iOS / macOS (5) и Internet Explorer (4).

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru