



Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

«Лаборатория Касперского» предупреждает о вредоносных рассылках, использующих названия известных ВУЗов. С начала года защитные решения ИБ-компании в среднем блокируют несколько десятков таких спам-писем в сутки, однако 13 апреля произошел мощный всплеск — в этот день было обнаружено около 2 тыс. поддельных сообщений в рамках текущей вредоносной кампании.

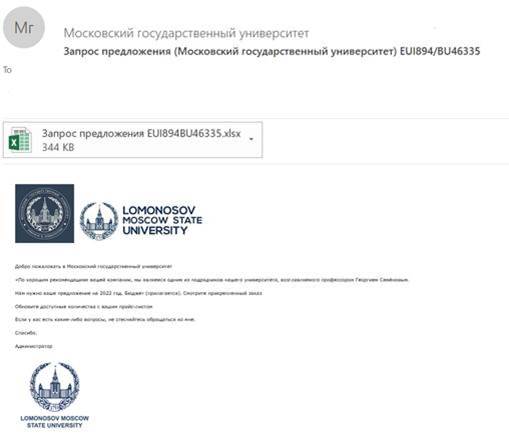
Рассылая свои приманки на адреса корпоративной почты, злоумышленники снабжают их логотипами уважаемых учебных заведений. Так, в Kaspersky зафиксировали нелегальное использование таких имен, как МГУ им. М. В. Ломоносова, Бухарестский университет, Рейнско-Вестфальский технический университет в Ахене, Университет Аристотеля в Салониках, Анкарский университет, Автономный университет штата Нуэво-Леон (Мексика), Католический университет Боливии.

Фальшивки оформлены как деловое предложение, с которым получателю предлагается ознакомиться, открыв прикрепленный архив или офисный документ с макросом. Иногда имя вложения намекает, что там содержится смета по проекту, описание заказа или прайс-лист.


На самом деле в этом файле скрывается вредонос, использующий уязвимость в устаревших версиях программ из набора Microsoft Office. С его помощью злоумышленники смогут загружать на машину жертвы дополнительные файлы, выкачивать конфиденциальные данные (пароли, документы), запускать выполнение команд для развития атаки.

«Для убедительности злоумышленники используют логотипы университетов и ссылаются на какого-либо известного сотрудника вуза, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в «Лаборатории Касперского», — Однако при внимательном прочтении обнаруживается, что, во-первых, адрес, с которого пришло сообщение, часто не имеет отношения к университету. Во-вторых, несвязность текста наводит на мысль, что это автоматический перевод с другого языка — то, чего, скорее всего, не допустит представитель вуза. Более того, в рассылке часто используется классический прием спамеров — исполняемый файл с двойным расширением вроде .pdf.exe».

Рекомендации по профилактике заражений в этом случае просты:

  • не доверять письмам с незнакомых адресов, особенно когда речь идет о персональных данных или денежных переводах, а также при наличии подозрительных аттачей;
  • повышать уровень цифровой грамотности, в организациях — за счет тренингов, сфокусированных на социальной инженерии;
  • использовать надежные средства защиты электронной почты.
Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru