


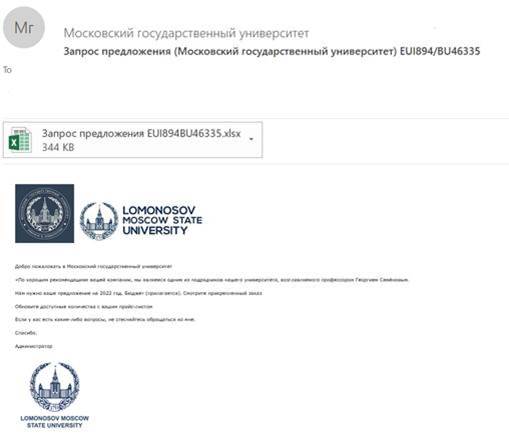

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

Спамеры рассылают вредоносные письма от имени МГУ и других университетов

«Лаборатория Касперского» предупреждает о вредоносных рассылках, использующих названия известных ВУЗов. С начала года защитные решения ИБ-компании в среднем блокируют несколько десятков таких спам-писем в сутки, однако 13 апреля произошел мощный всплеск — в этот день было обнаружено около 2 тыс. поддельных сообщений в рамках текущей вредоносной кампании.

Рассылая свои приманки на адреса корпоративной почты, злоумышленники снабжают их логотипами уважаемых учебных заведений. Так, в Kaspersky зафиксировали нелегальное использование таких имен, как МГУ им. М. В. Ломоносова, Бухарестский университет, Рейнско-Вестфальский технический университет в Ахене, Университет Аристотеля в Салониках, Анкарский университет, Автономный университет штата Нуэво-Леон (Мексика), Католический университет Боливии.

Фальшивки оформлены как деловое предложение, с которым получателю предлагается ознакомиться, открыв прикрепленный архив или офисный документ с макросом. Иногда имя вложения намекает, что там содержится смета по проекту, описание заказа или прайс-лист.


На самом деле в этом файле скрывается вредонос, использующий уязвимость в устаревших версиях программ из набора Microsoft Office. С его помощью злоумышленники смогут загружать на машину жертвы дополнительные файлы, выкачивать конфиденциальные данные (пароли, документы), запускать выполнение команд для развития атаки.

«Для убедительности злоумышленники используют логотипы университетов и ссылаются на какого-либо известного сотрудника вуза, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в «Лаборатории Касперского», — Однако при внимательном прочтении обнаруживается, что, во-первых, адрес, с которого пришло сообщение, часто не имеет отношения к университету. Во-вторых, несвязность текста наводит на мысль, что это автоматический перевод с другого языка — то, чего, скорее всего, не допустит представитель вуза. Более того, в рассылке часто используется классический прием спамеров — исполняемый файл с двойным расширением вроде .pdf.exe».

Рекомендации по профилактике заражений в этом случае просты:

  • не доверять письмам с незнакомых адресов, особенно когда речь идет о персональных данных или денежных переводах, а также при наличии подозрительных аттачей;
  • повышать уровень цифровой грамотности, в организациях — за счет тренингов, сфокусированных на социальной инженерии;
  • использовать надежные средства защиты электронной почты.
Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru