



Новый инфостилер FFDroider интересуется аккаунтами в Facebook, Instagram

Новый инфостилер FFDroider интересуется аккаунтами в Facebook, Instagram

Новый инфостилер FFDroider интересуется аккаунтами в Facebook, Instagram

Ландшафт киберугроз пополнился новой вредоносной программой, заточенной под кражу информации. Получивший имя FFDroider зловред способен извлекать учётные данные от аккаунтов в соцсетях и файлы cookies, хранящиеся в браузере жертвы.

Особую ценность для киберпреступников представляют верифицированные учётные записи на популярных онлайн-площадках. Операторы таких вредоносов используют взломанные аккаунты для распространения потенциально опасных программ или продвижения мошеннических схем с криптовалютой.

Ещё более ценными считаются аккаунты, имеющие доступ к управлению рекламой. С их помощью злоумышленники могут запускать вредоносные рекламные объявления.

О новом инфостилере FFDroider рассказали исследователи из Zscaler, которые пристально следили за активностью вредоноса и изучали его образцы. Операторы зловреда распространяют его через «бесплатный софт», кряки, игры и другие файлы, загружаемые на торрент-сайтах.

Чтобы избежать детектирования в системе жертвы, FFDroider маскируется под десктопную версию популярного мессенджера Telegram. После запуска зловред создаёт ключ реестра Windows под именем «FFDroider».

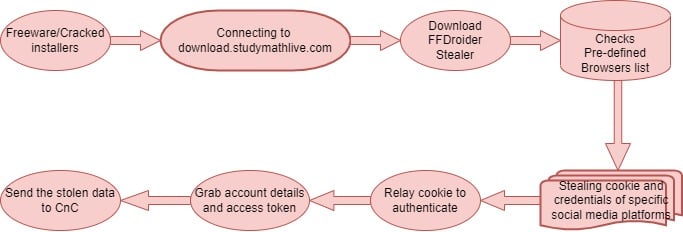
Команда Zscaler опубликовала отчёт, в котором представлена последовательность атаки целиком:


FFDroider «берёт в оборот» браузеры Google Chrome (и основанные на нём),  Mozilla Firefox, Internet Explorer и Microsoft Edge. Например, вредоносная программа читает и парсит cookies и учётные данные SQLite Chromium, расшифровывая информацию с помощью Windows Crypt API.

Все полученные в виде простого текста данные (имена пользователей и пароли) зловред отправляет на командный сервер [:]//152[.]32[.]228[.]19/seemorebty POST-запросом HTTP. Операторов FFDroider интересуют аккаунты в Facebook, Instagram, Amazon, eBay, Etsy и Twitter.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru