



Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

Международная организация FIRST приостановила членство российских CERT

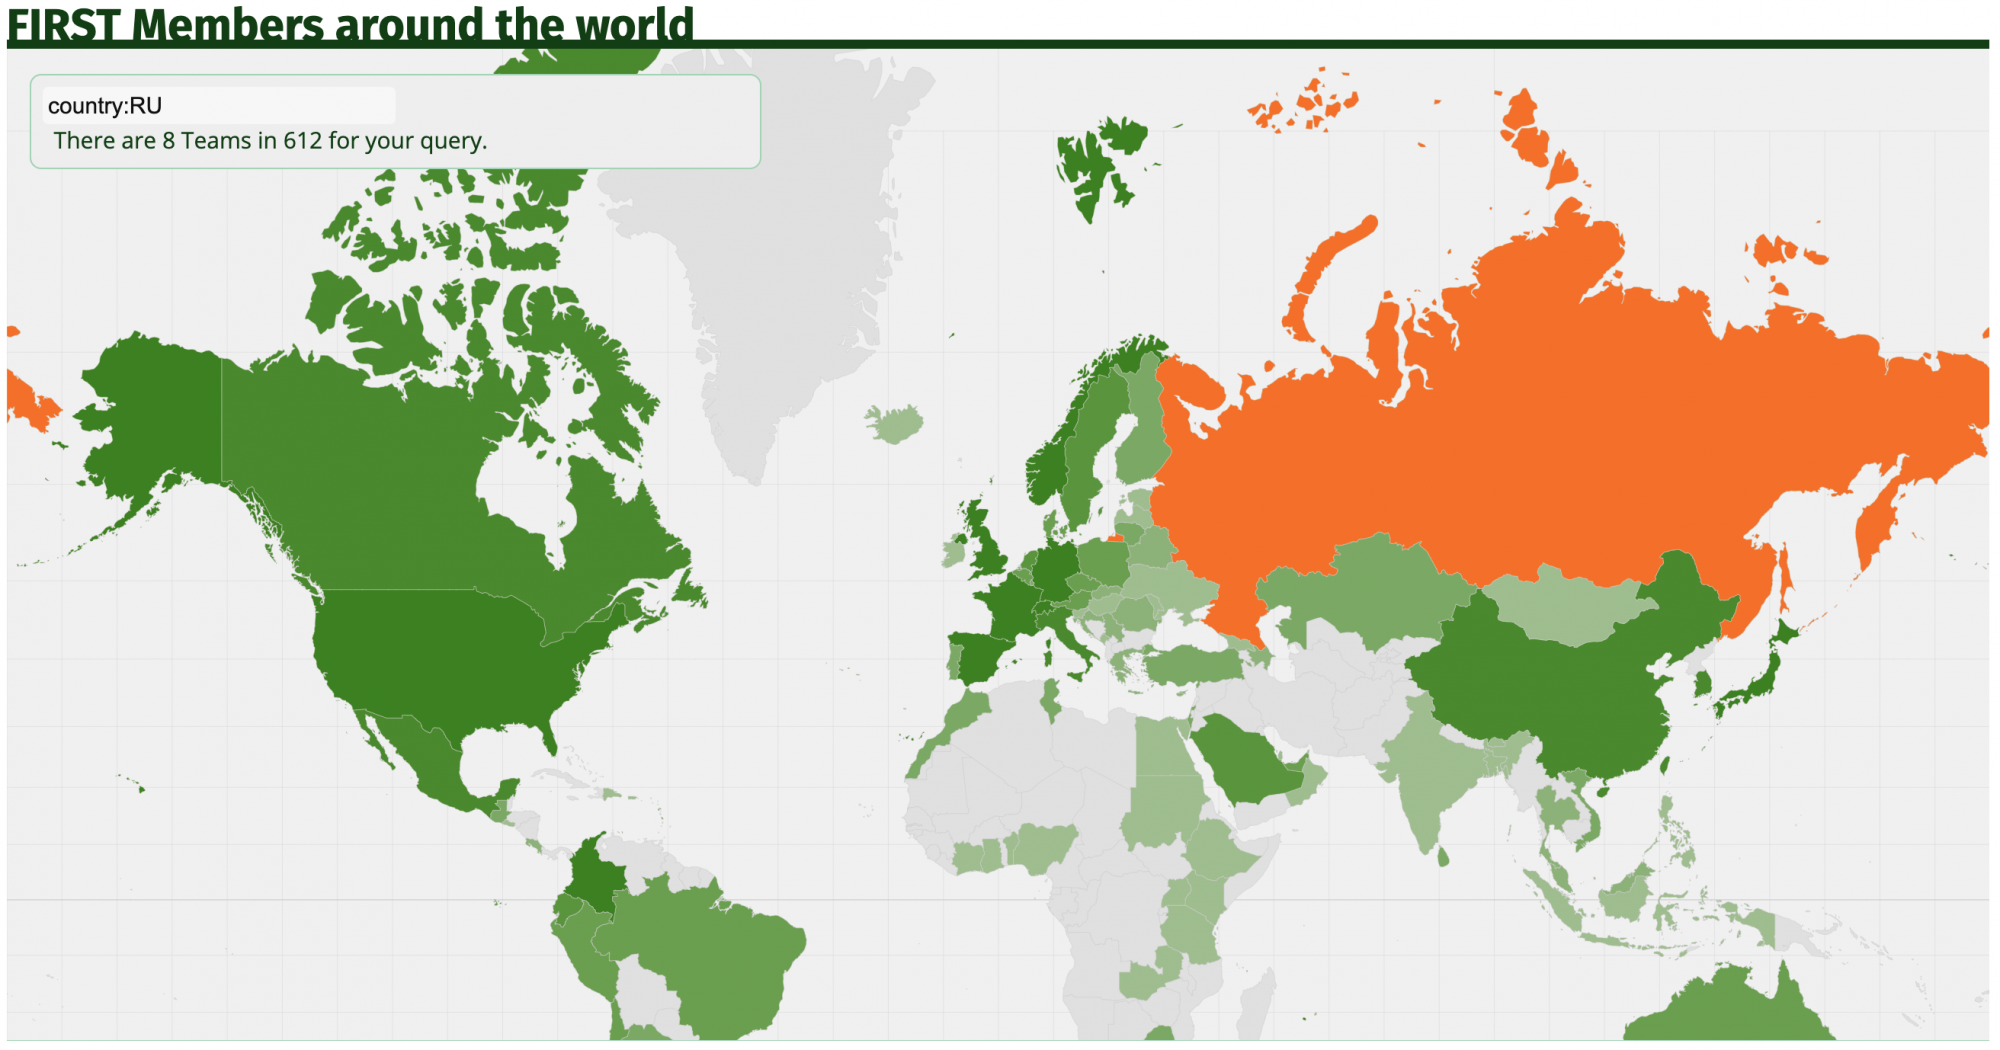
Международная некоммерческая организация FIRST (Forum of Incident Response and Security Teams) приостановил членов российских CERT. Это решение укладывается в общую санкционную повестку, которую продвигают Запад и страны Европы в последний месяц в отношении компаний из России.


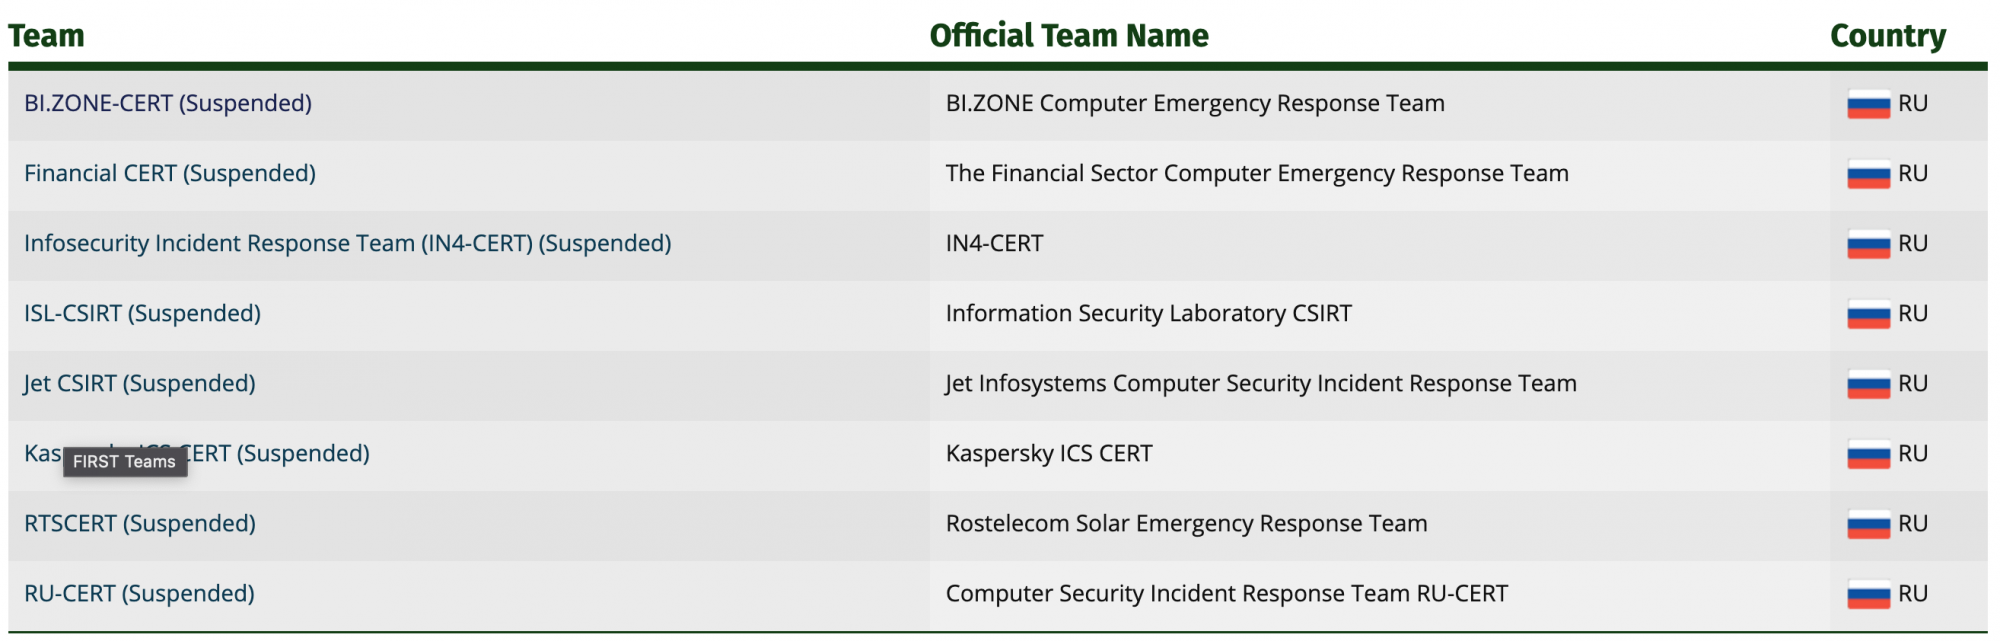
Согласно размещённой на официальном сайте FIRST информации, заморожены следующие членства:

  • BI.ZONE-CERT
  • Infosecurity Incident Response Team (IN4-CERT)     
  • ISL-CSIRT           
  • Jet CSIRT           
  • Kaspersky ICS CERT        
  • RTSCERT           
  • RU-CERT
  • BC-CERT.BY
  • CERT.BY


Стоит отметить, что это действие противоречит принципам организации, поскольку изначальная задача FIRST— повышать осведомлённость в сфере информационной безопасности. Члены форума получают свежие данные о киберинцидентах. Можно сделать вывод, что приостановка членства имеет исключительно политические мотивы.


Решение FIRST прокомментировали представители антивирусной компании «Лаборатория Касперского»:

«Вчера Kaspersky ICS CERT получил письмо о временной приостановке членства в FIRST. «Лаборатория Касперского» разочарована таким решением и считает, что оно бьёт по всему интернациональному сообществу экспертов и по всей индустрии информационной безопасности, ибо ставит под сомнение основополагающий принцип доверия. Решение FIRST говорит, что вердикт специалистов по информационной безопасности теперь может зависеть не только от результатов объективного анализа, но и от политической агенды. Разумеется, это не может не создавать хаоса и не ставить под сомнение защиту частных лиц и организаций — независимо от их географического положения и государственной и национальной принадлежности. Принципы беспристрастности и объективности, открытого сотрудничества экспертов и организаций разных стран, заложенные десятилетия назад, стали краеугольным камнем современных подходов, технологий, продуктов и услуг информационной безопасности. Они должны оставаться незыблемыми, чтобы слово “безопасность” имело шанс сохраниться в названии отрасли. Мы категорически не согласны с решением FIRST и надеемся на конструктивное обсуждение этого вопроса — как в рамках Форума, так и за его пределами. Мы полностью разделяем заявленные идеи и принципы FIRST и считаем своим долгом помочь их отстоять и сохранить в условиях беспрецедентного политического давления. Это — наш единственный шанс не дать нанести очередную, возможно теперь смертельную, рану современному международному сообществу кибербезопасности».

Напомним, что ФТЭК России из-за сложившихся обстоятельств приостановила действие 56 сертификатов, в числе которых есть принадлежащие таким гигантам, как Cisco, CyberArk, FortiGate, Microsoft, Oracle, Red Hat, SAP, SUSE Linux, VMware.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru