



Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Команда Secureworks изучила деятельность банды кибервымогателей Conti, основываясь на слитых ранее внутренних данных и переписок членов группировки. Выяснились интересные подробности, касающиеся заработка рядовых участников Conti.

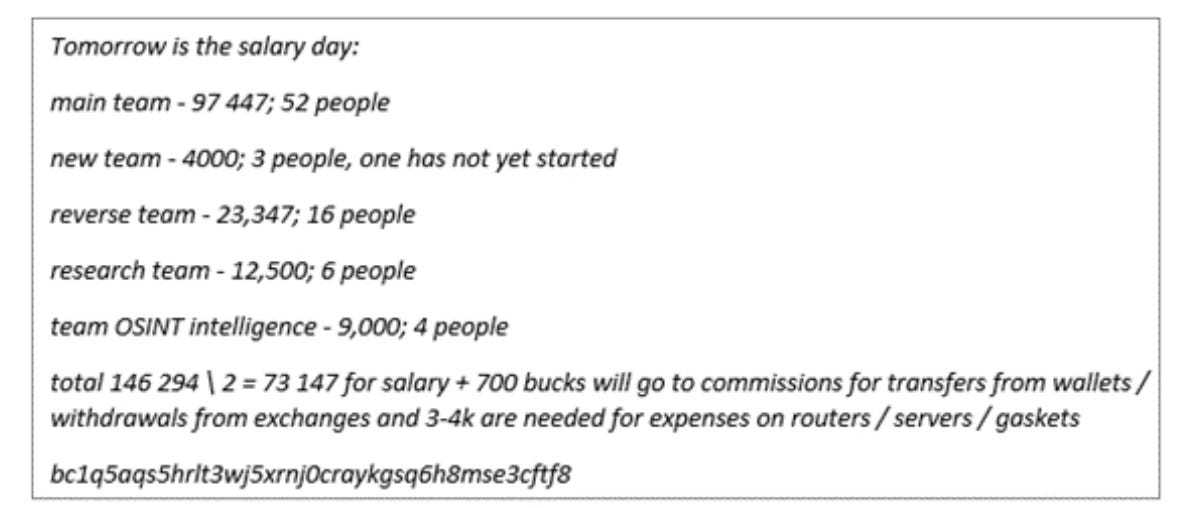
По словам исследователей, стандартный участник Conti зарабатывает в месяц 1800 долларов. Кто-то скажет, что это смехотворная сумма, учитывая успех и масштаб операций киберпреступной группировки.

США и их союзники считают, что корни Conti находятся в России. За время существования группы злоумышленникам удалось взломать сотни организаций по всему миру (эту цифру называют сами члены Conti).

Как правило, операторы шифровальщика проникают в системы жертв с помощью специальных брокеров, открывающих готовый доступ. Об одном из таких брокеров на прошлой неделе рассказывала корпорация Google.

Проникнув в сеть, злоумышленники первым делом крадут конфиденциальные данные, затем шифруют файлы, а на последнем этапе требуют выкуп у скомпрометированной организации. Если жертва отказывается платить, преступники сливают внутреннюю информацию в Сеть.

Средняя сумма выкупа, которую запрашивают операторы Conti, составляет 750 тысяч долларов. Обычно эта цифра зависит от ежегодного дохода атакованной компании.

Как отметили в Secureworks, анализ слитых логов киберпреступников показал, что заработную плату в Conti получал 81 человек, и в среднем эта сумма выходила в 1800 долларов на каждого такого сотрудника. В общей сложности команда Secureworks проанализировала 160 тыс. сообщений, которыми обменивались около 500 членов банды в период с января 2020 года по март 2022-го.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru