



Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

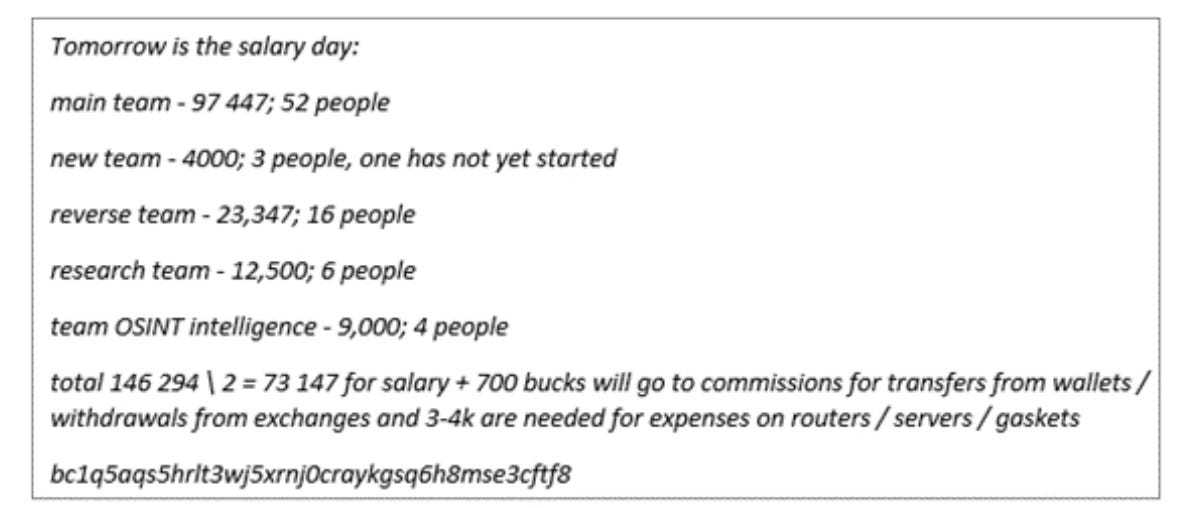
Команда Secureworks изучила деятельность банды кибервымогателей Conti, основываясь на слитых ранее внутренних данных и переписок членов группировки. Выяснились интересные подробности, касающиеся заработка рядовых участников Conti.

По словам исследователей, стандартный участник Conti зарабатывает в месяц 1800 долларов. Кто-то скажет, что это смехотворная сумма, учитывая успех и масштаб операций киберпреступной группировки.

США и их союзники считают, что корни Conti находятся в России. За время существования группы злоумышленникам удалось взломать сотни организаций по всему миру (эту цифру называют сами члены Conti).

Как правило, операторы шифровальщика проникают в системы жертв с помощью специальных брокеров, открывающих готовый доступ. Об одном из таких брокеров на прошлой неделе рассказывала корпорация Google.

Проникнув в сеть, злоумышленники первым делом крадут конфиденциальные данные, затем шифруют файлы, а на последнем этапе требуют выкуп у скомпрометированной организации. Если жертва отказывается платить, преступники сливают внутреннюю информацию в Сеть.

Средняя сумма выкупа, которую запрашивают операторы Conti, составляет 750 тысяч долларов. Обычно эта цифра зависит от ежегодного дохода атакованной компании.

Как отметили в Secureworks, анализ слитых логов киберпреступников показал, что заработную плату в Conti получал 81 человек, и в среднем эта сумма выходила в 1800 долларов на каждого такого сотрудника. В общей сложности команда Secureworks проанализировала 160 тыс. сообщений, которыми обменивались около 500 членов банды в период с января 2020 года по март 2022-го.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru