



Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

Рядовой член банды кибервымогателей Conti зарабатывает $1800 в месяц

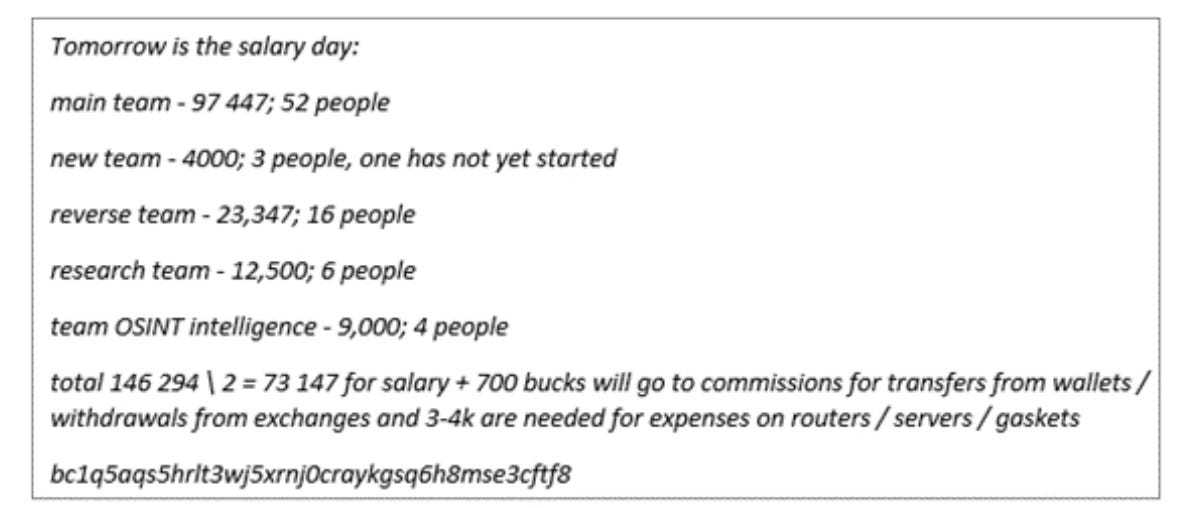
Команда Secureworks изучила деятельность банды кибервымогателей Conti, основываясь на слитых ранее внутренних данных и переписок членов группировки. Выяснились интересные подробности, касающиеся заработка рядовых участников Conti.

По словам исследователей, стандартный участник Conti зарабатывает в месяц 1800 долларов. Кто-то скажет, что это смехотворная сумма, учитывая успех и масштаб операций киберпреступной группировки.

США и их союзники считают, что корни Conti находятся в России. За время существования группы злоумышленникам удалось взломать сотни организаций по всему миру (эту цифру называют сами члены Conti).

Как правило, операторы шифровальщика проникают в системы жертв с помощью специальных брокеров, открывающих готовый доступ. Об одном из таких брокеров на прошлой неделе рассказывала корпорация Google.

Проникнув в сеть, злоумышленники первым делом крадут конфиденциальные данные, затем шифруют файлы, а на последнем этапе требуют выкуп у скомпрометированной организации. Если жертва отказывается платить, преступники сливают внутреннюю информацию в Сеть.

Средняя сумма выкупа, которую запрашивают операторы Conti, составляет 750 тысяч долларов. Обычно эта цифра зависит от ежегодного дохода атакованной компании.

Как отметили в Secureworks, анализ слитых логов киберпреступников показал, что заработную плату в Conti получал 81 человек, и в среднем эта сумма выходила в 1800 долларов на каждого такого сотрудника. В общей сложности команда Secureworks проанализировала 160 тыс. сообщений, которыми обменивались около 500 членов банды в период с января 2020 года по март 2022-го.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru