


Google рассказала о брокере, предоставляющем Conti готовый доступ к сетям

Google рассказала о брокере, предоставляющем Conti готовый доступ к сетям

Google рассказала о брокере, предоставляющем Conti готовый доступ к сетям

Специалисты Google по исследованию киберугроз (Threat Analysis Group, TAG) выявили тесные партнерские связи между операторами RaaS-сервиса Conti (шифровальщик как услуга) и группой хакеров, торгующей доступом к взломанным сетям.

Группировка, которую в TAG идентифицируют как Exotic Lily, привлекла внимание экспертов тем, что для получения первичного доступа применяла эксплойт CVE-2021-40444 — для критической уязвимости в браузерном движке MSHTML, который используют приложения Microsoft Office.

Патч на тот момент (сентябрь 2021) уже существовал, но обновления только начали раздаваться, и злоумышленники спешили опробовать новую лазейку, пока пользователи Windows ее не закрыли. Предприимчивые хакеры рассылали вредоносные письма; отправляя по 5 тыс. поддельных сообщений на адреса сотен организаций (аналитики в общей сложности насчитали 650 таких юрлиц).

Засеваемые с их помощью зловреды — кастомный загрузчик Bumblebee и модифицированный Cobalt Strike — помогали авторам мошеннических рассылок получить постоянный доступ к системам, открывающим вход в сети целевых компаний. Плоды своих усилий Exotic Lily выставляла на продажу, отдавая предпочтение покупателям, готовым щедро заплатить за уже открытую дверь.

Как оказалось, одним из постоянных клиентов брокера первичного доступа является банда Conti, связанная тесными узами с ботоводами TrickBot. Ее шифровальщики (в прошлом году появился также Diavol) неоднократно появлялись в сетях, вскрытых хакерами Exotic Lily. Вначале это были в основном медицинские учреждения и ИТ-компании, но со временем взломщики стали менее разборчивыми.

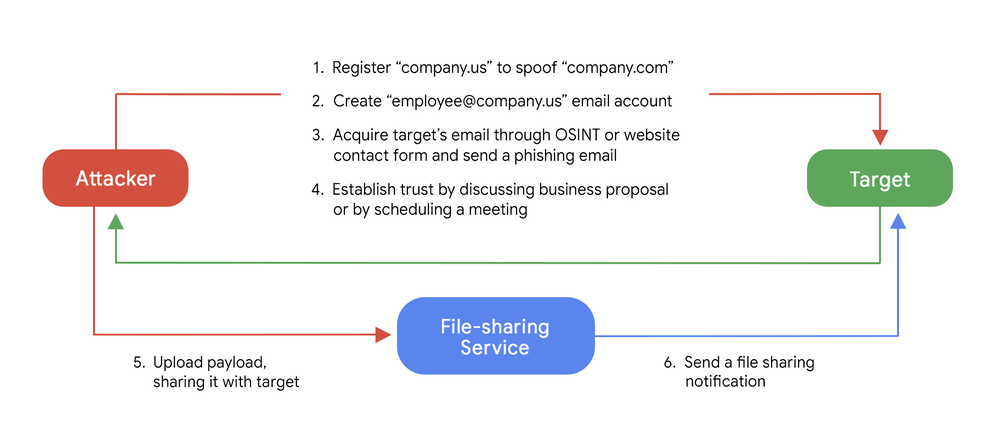
В своих рассылках Exotic Lily активно использует социальную инженерию — выступает от имени несуществующих компаний или вымышленных персонажей, подменяет домен отправителя (в большинстве случаев использует реальное имя домена, но в другой TLD-зоне).

Заявленных отправителей мошенники зачастую прописывают в Сети, создавая поддельные профили LinkedIn с фото, сгенерированными с помощью ИИ. Иногда отправителем числится реальный сотрудник известной компании — его ПДн хакеры добывают в соцсетях или PR-базах данных (RocketReach, CrunchBase).

Вступая в контакт с намеченной жертвой, злоумышленники предлагают рассмотреть привлекательное деловое предложение, а затем в ходе переписки подсовывают ей вредоносную ссылку. Полезную нагрузку Exotic Lily размещает на публичном файлообменнике (WeTransfer, TransferNow, OneDrive) и оттуда же отправляет заключительное письмо, используя встроенную функцию рассылки нотификаций о готовности поделиться контентом.


Когда документы с MHTML-эксплойтом стали терять эффективность, злоумышленники переключились на ISO-файлы со спрятанным BazarBackdoor, он же BazarLoader.

Анализ активности Exotic Lily показал, что хакеры работают по 9 часов в сутки и 5 дней в неделю. Часовой пояс — скорее всего Центральная или Восточная Европа.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
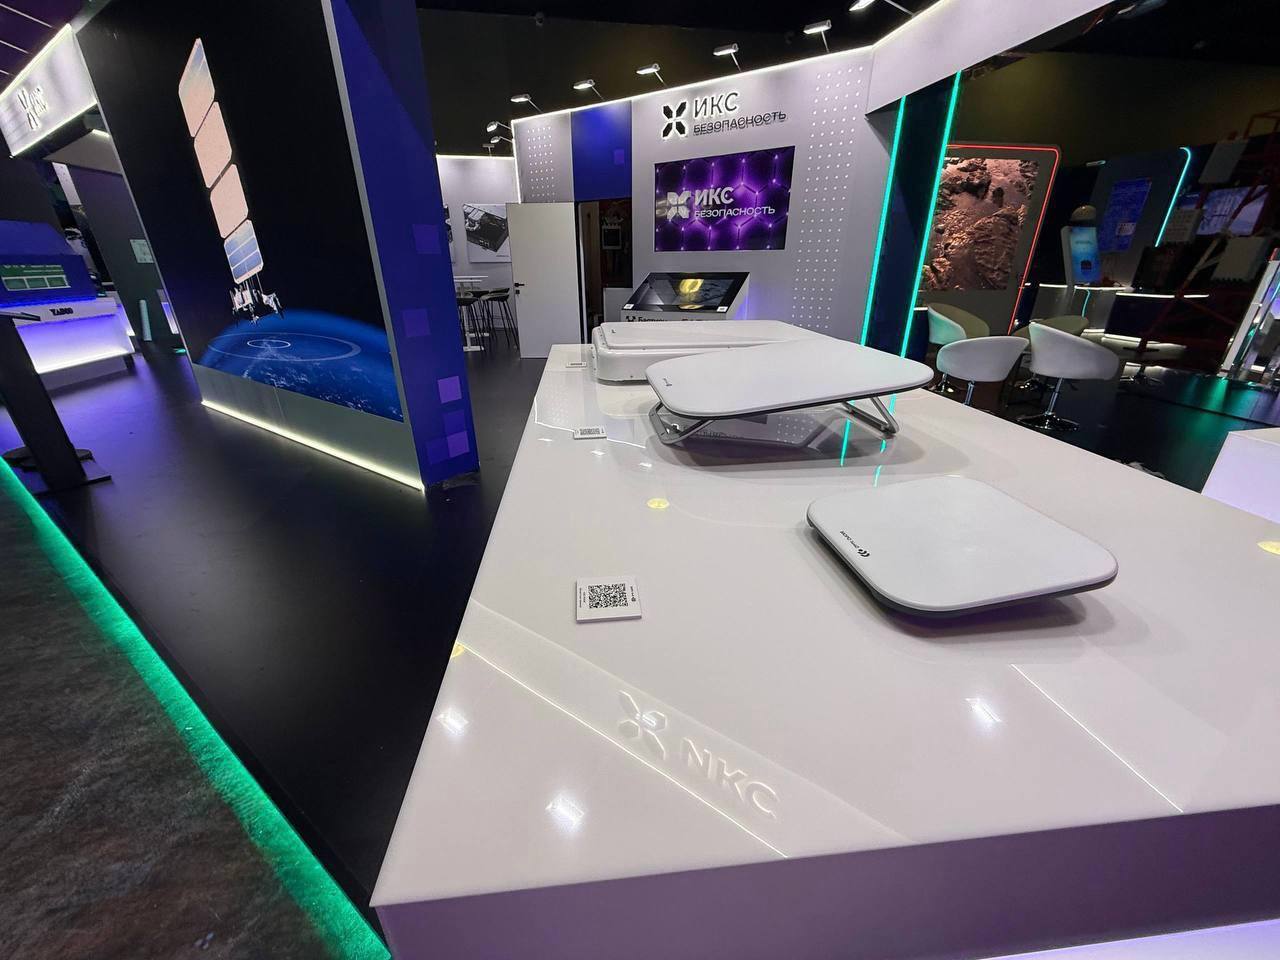

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru