



Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Вредоносная программа DirtyMoe получила функциональные возможности сетевого червя, позволяющие ей распространяться на другие устройства без какого-либо взаимодействия с жертвой. Также зловред добавил в свой арсенал дополнительные эксплойты.

Новые образцы DirtyMoe проанализировали специалисты чешской антивирусной компании Avast. По словам Мартина Хлумецкого, одного из исследователей, модуль червя использует печально известные уязвимости EternalBlue и Hot Potato, позволяющие повысить права в Windows.

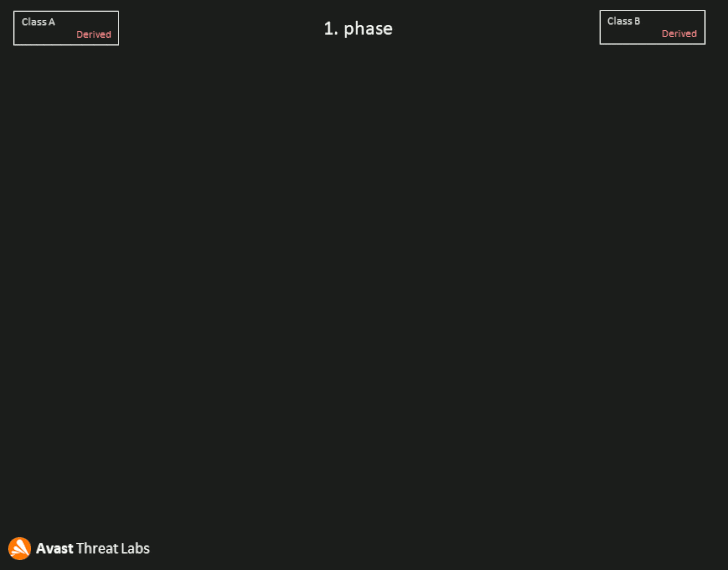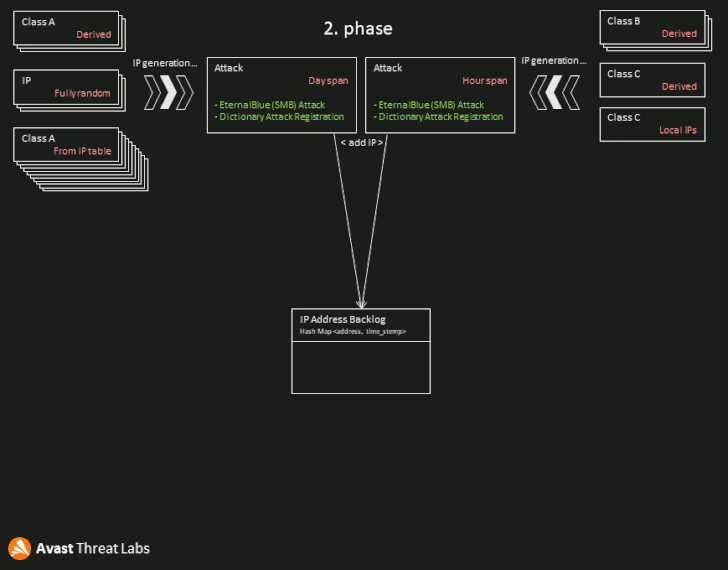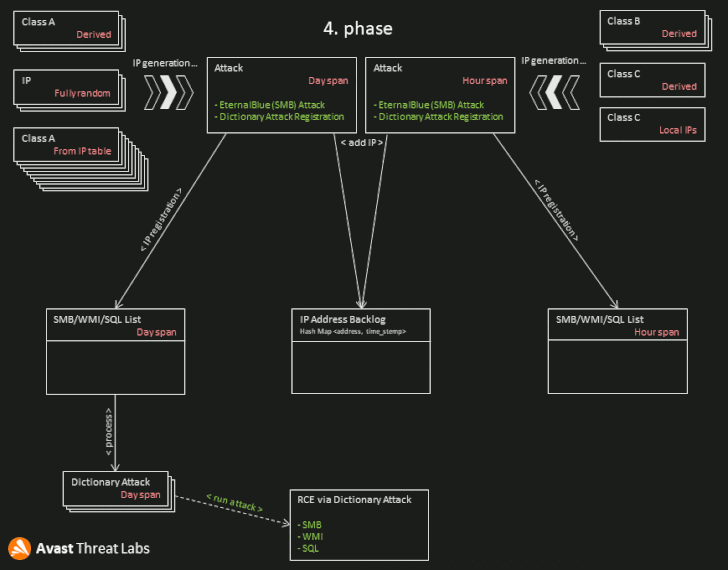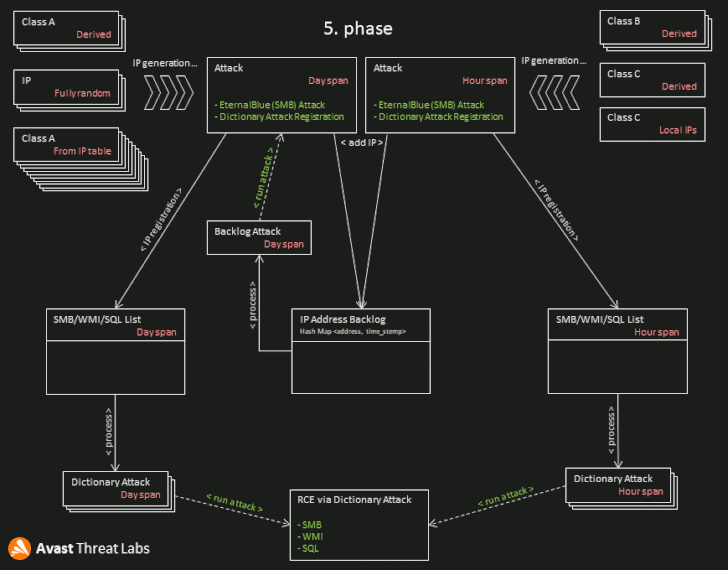
«Модуль червя может генерировать и атаковать сотни тысяч частных и публичных IP-адресов ежедневно. Поскольку на многих устройствах до сих пор установлены непропатченные системы или используются слабые пароли, они уязвимы для подобных атак», — пишут эксперты.

Ботнет DirtyMoe активен с 2016 года и используется злоумышленниками для криптоджекинга и DDoS. Есть два способа распространения вредоноса: с помощью стороннего набора эксплойтов вроде PurpleFox и через инъекции в установщик Telegram.


Благодаря новым функциональным возможностям DirtyMoe задействует эксплойты для нескольких уязвимостей, среди которых можно выделить следующие:

  • CVE-2019-9082 — возможность удалённого выполнения кода (RCE) за счёт PHP-инъекций.
  • CVE-2019-2725 — десериализация «AsyncResponseService» и RCE в Oracle Weblogic Server.
  • CVE-2019-1458 — локальное повышение прав в WizardOpium.
  • CVE-2018-0147 — ещё одна десериализация.
  • CVE-2017-0144 — EternalBlue, с помощью которой можно выполнить код удалённо.
  • Hot Potato — повышение прав в Windows.

Хлумецкий отметил, что основная цель модуля червя — выполнить код с правами администратора. Напомним, что летом прошлого года стало известно, что DirtyMoe за шесть месяцев поразил свыше 100 тысяч Windows-машин.

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru