



Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

Зловред DirtyMoe за полгода поразил свыше 100 тысяч Windows-машин

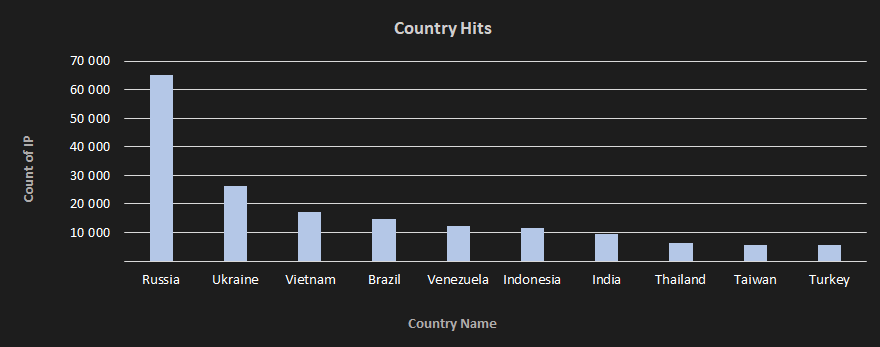
В Avast зафиксировали резкий рост числа заражений, ассоциируемых с ботнетом-криптоджекером DirtyMoe. За последние полгода эксперты выявили по своей клиентской базе более 100 тыс. инфицированных систем, с наибольшей концентрацией в России.

Модульный Windows-зловред DirtyMoe, он же PurpleFox, Perkiler и NuggetPhantom, появился на интернет-арене в конце 2017 года. Он распространяется через email-спам со ссылками на страницы с эксплойтами из набора PurpleFox. После отработки эксплойта (чаще всего для Internet Explorer) в систему жертвы устанавливается руткит, обеспечивающий вредоносу постоянное присутствие.

Ботнет, созданный на основе DirtyMoe, предположительно контролируется из Китая и используется в основном для скрытной добычи криптовалюты. В 2018 году у вредоноса появился дополнительный модуль для проведения DDoS-атак, но его так и не пустили в ход.

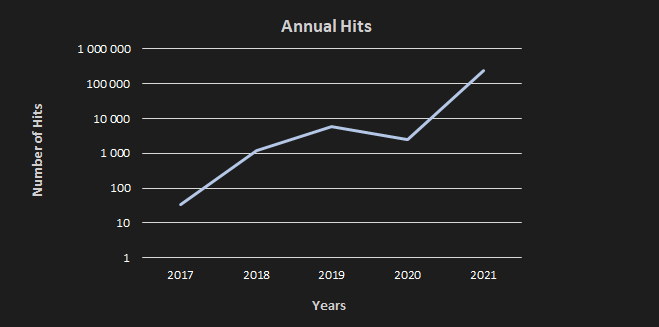
Согласно наблюдениям Avast, ежегодный прирост популяции DirtyMoe обычно исчисляется сотнями или тысячами, однако с недавнего времени число заражений стало стремительно расти. За первую половину 2021 года этот показатель увеличился с 10 тыс. до 100 тыс. и даже превысил эту планку — по всей видимости, из-за появления модуля, обеспечившего зловреду самостоятельное расселение на Windows-компьютеры со слабой парольной защитой SMB.


Наибольшее количество новых заражений выявлено в России. 


Стоит напомнить, что статистика Avast составлена на основании данных, зафиксированных у пользователей ее антивируса.  Истинные размеры ботнета DirtyMoe могут оказаться намного больше.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru