



Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Ботнет DirtyMoe обзавёлся функциональными возможностями червя

Вредоносная программа DirtyMoe получила функциональные возможности сетевого червя, позволяющие ей распространяться на другие устройства без какого-либо взаимодействия с жертвой. Также зловред добавил в свой арсенал дополнительные эксплойты.

Новые образцы DirtyMoe проанализировали специалисты чешской антивирусной компании Avast. По словам Мартина Хлумецкого, одного из исследователей, модуль червя использует печально известные уязвимости EternalBlue и Hot Potato, позволяющие повысить права в Windows.

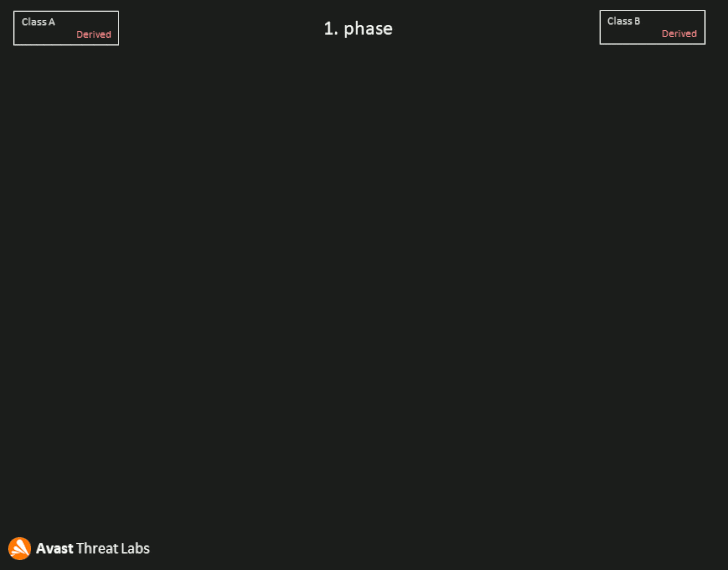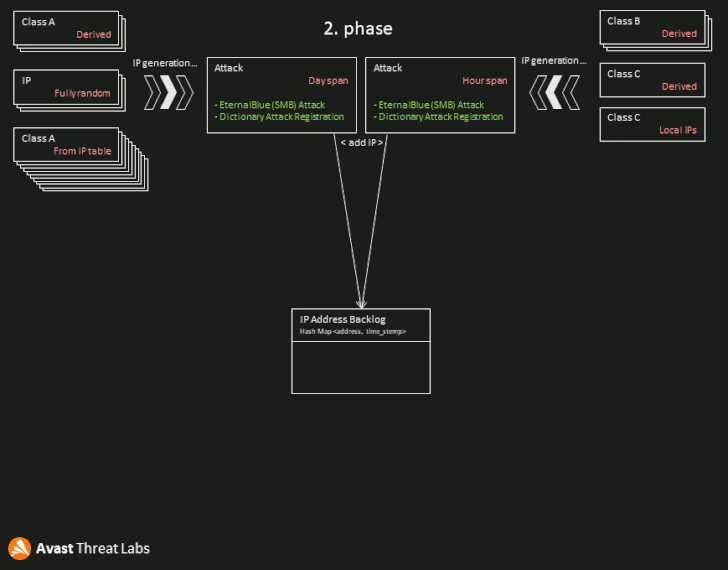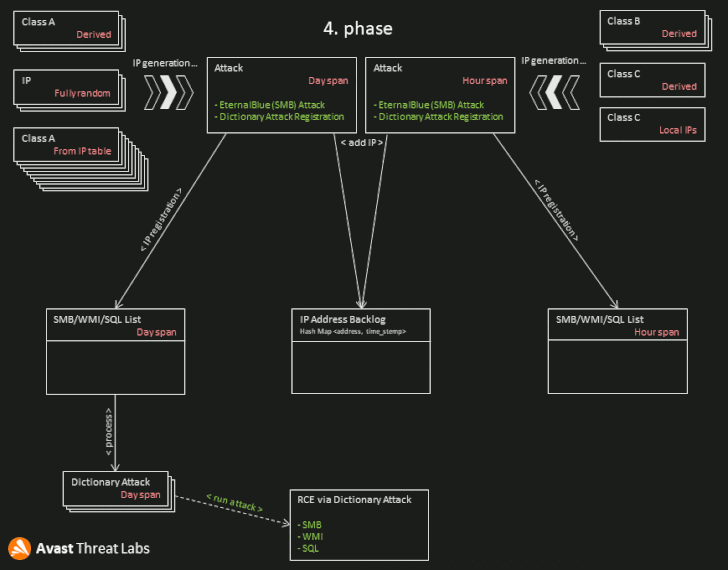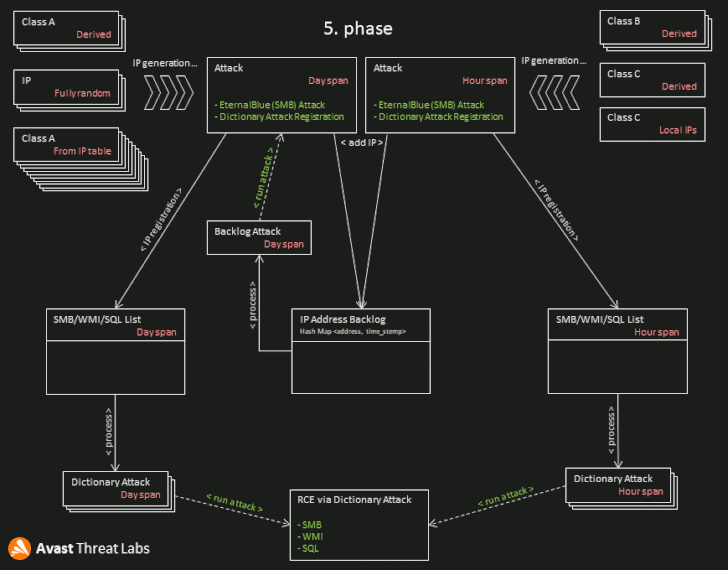
«Модуль червя может генерировать и атаковать сотни тысяч частных и публичных IP-адресов ежедневно. Поскольку на многих устройствах до сих пор установлены непропатченные системы или используются слабые пароли, они уязвимы для подобных атак», — пишут эксперты.

Ботнет DirtyMoe активен с 2016 года и используется злоумышленниками для криптоджекинга и DDoS. Есть два способа распространения вредоноса: с помощью стороннего набора эксплойтов вроде PurpleFox и через инъекции в установщик Telegram.


Благодаря новым функциональным возможностям DirtyMoe задействует эксплойты для нескольких уязвимостей, среди которых можно выделить следующие:

  • CVE-2019-9082 — возможность удалённого выполнения кода (RCE) за счёт PHP-инъекций.
  • CVE-2019-2725 — десериализация «AsyncResponseService» и RCE в Oracle Weblogic Server.
  • CVE-2019-1458 — локальное повышение прав в WizardOpium.
  • CVE-2018-0147 — ещё одна десериализация.
  • CVE-2017-0144 — EternalBlue, с помощью которой можно выполнить код удалённо.
  • Hot Potato — повышение прав в Windows.

Хлумецкий отметил, что основная цель модуля червя — выполнить код с правами администратора. Напомним, что летом прошлого года стало известно, что DirtyMoe за шесть месяцев поразил свыше 100 тысяч Windows-машин.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru