



Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

Новый Unix-руткит крадёт платёжные данные из банкоматов

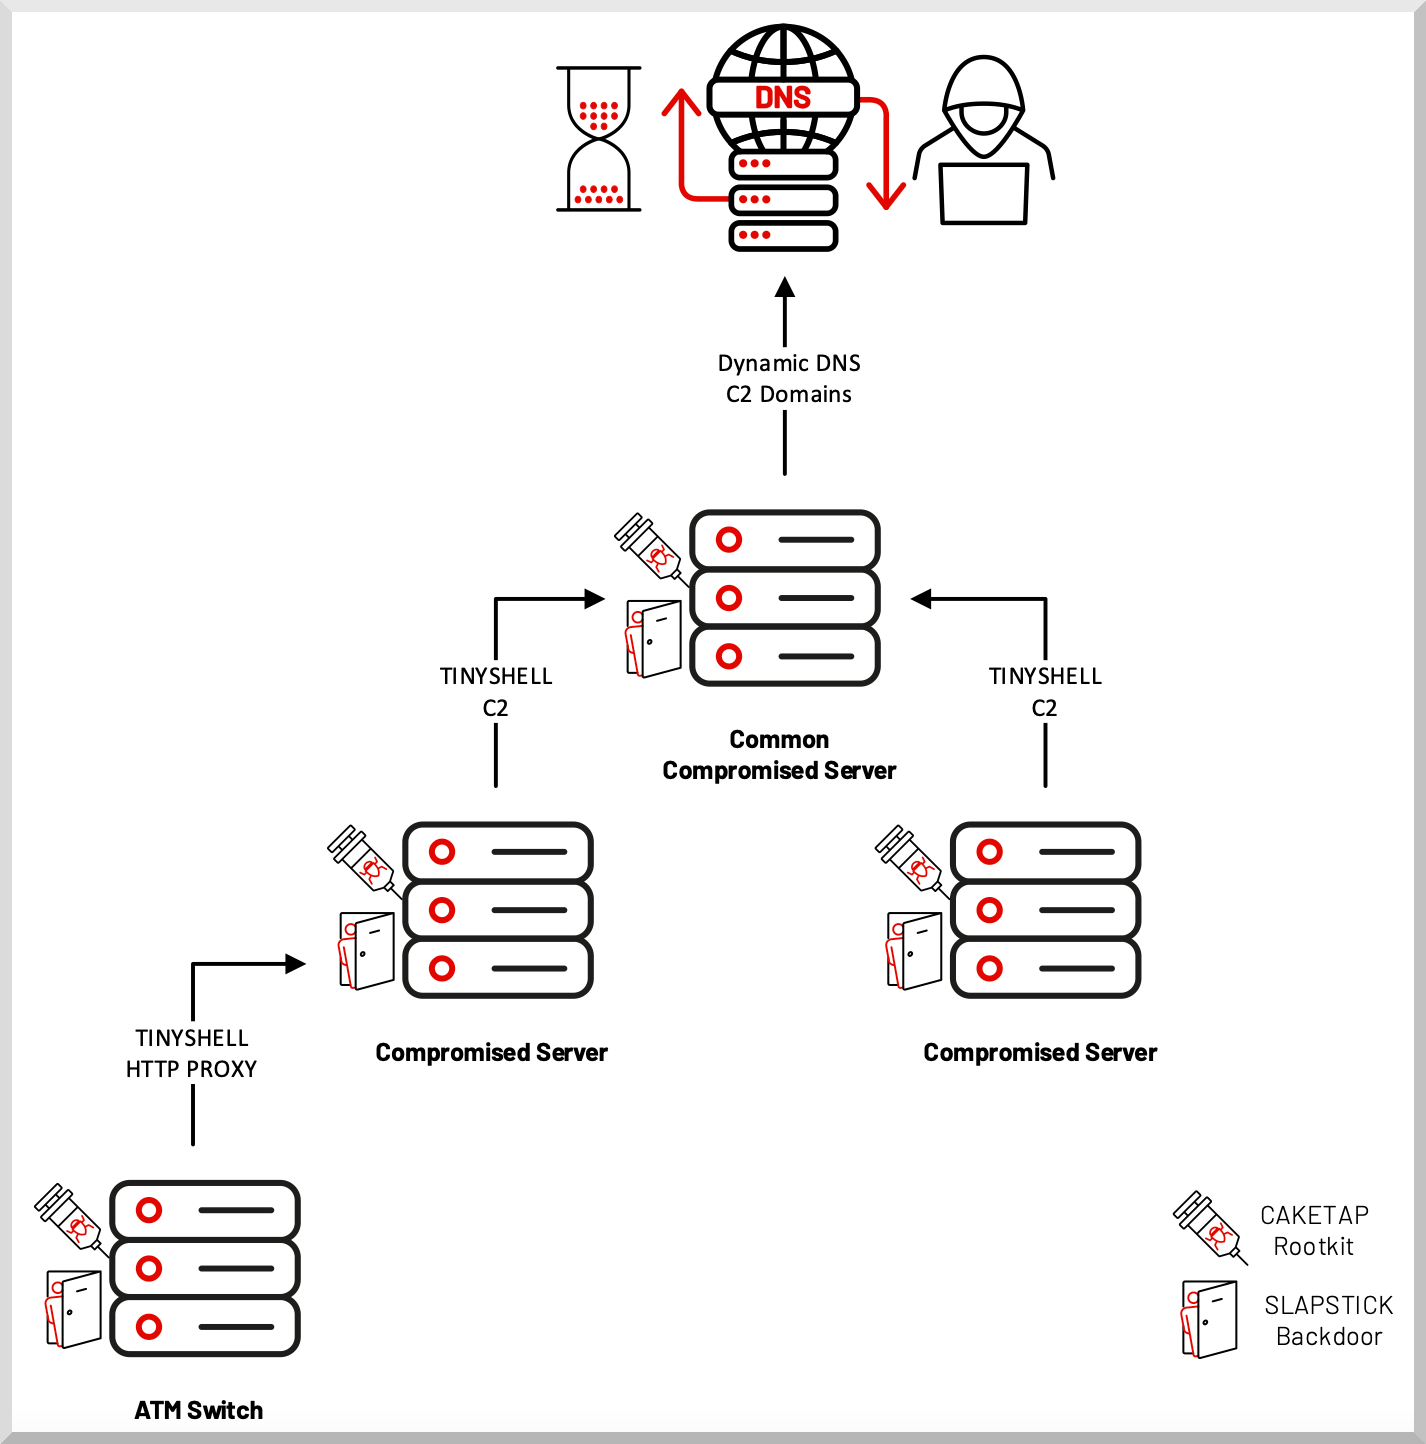
Наблюдая за активностью киберпреступной группировки LightBasin, специалисты наткнулись на ранее неизвестный Unix-руткит, который используется для кражи платёжных данных из банкоматов. С помощью этого вредоноса злоумышленники могут проводить несанкционированные транзакции.

Операторы нового руткита известны своими атаками на телекоммуникационные компании с использованием кастомных семплов зловреда. Исследователи из Mandiant, описывающие активность LightBasin в 2020 году, теперь опубликовали новый отчёт о деятельности кибергруппировки.

Руткит представляет собой модуль ядра Unix под именем «Caketap», который операторы устанавливают на серверы с операционной системой Oracle Solaris. В процессе работы Caketap маскирует интернет-соединение, процессы и файлы, параллельно устанавливая несколько хуков в системные функции.

Основная цель вредоноса — перехватить данные банковских карт и ПИН-коды, обрабатываемые банкоматом, чтобы потом осуществлять переводы и проводить транзакции. Для этого Caketap должен получить сообщения, предназначенные для аппаратной составляющей Payment Hardware Security Module (HSM).

HSM, как известно, используется в банковской сфере для генерации, управления и подтверждения криптографических ключей для ПИН-кодов и EMV-чипов. Перехватив такие сообщения, Caketap подставляет полученные данные карты и генерирует валидный ответ.

На втором этапе атаки руткит сохраняет валидные сообщения, соответствующие легитимным номерам PAN (Primary Account Numbers) и отправляет их HSM. При этом вредонос действует крайне осторожно, оставаясь незаметным.


«Мы считаем, что за CAKETAP стоит группа UNC2891 (LightBasin), которая развернула масштабную кампанию. Злоумышленники пытаются снять как можно больше денег в банкоматах нескольких кредитных организаций», — пишут специалисты Mandiant в отчёте.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru