



Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Четвертого марта в Twitter и Downdetector появились жалобы на проблемы с доступом к сервисам Ubisoft. В минувшую пятницу разработчик видеоигр опубликовал заявление, пояснив, что причиной сбоя стал киберинцидент, который ИТ-служба уже расследует вместе со сторонними экспертами.

Согласно этому сообщению, атака затронула лишь часть систем и сервисов Ubisoft, да и то ненадолго. Свидетельств раскрытия персональных данных пользователей игровой платформы или несанкционированного доступа к ним не найдено; всем сотрудникам компании на всякий случай сбросили пароли.

Первым на заявление Ubisoft отреагировал The Verge, однако попытки репортера добыть дополнительные данные об атаке результатов не принесли. Остальные СМИ быстро подхватили новую тему; многие при этом тоже высказали предположение, что автором нападения может быть сильно нашумевшая группа хакеров Lapsus$.

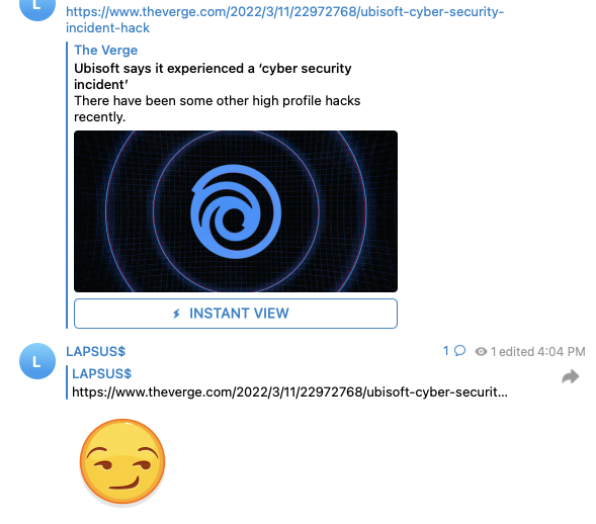
Похоже, догадки журналистов оказались верными: в Telegram-канале Lapsus$ появились два новых сообщения — ссылка на заметку The Verge и ответный смайлик с самодовольной усмешкой. Позднее в ответ на прямой вопрос в комментарии взломщики Samsung и NVIDIA заявили, что их не интересовали ПДн клиентов Ubisoft.


Напомним, за день до публичного откровения Ubisoft дерзкие хакеры бросили клич, пообещав щедро вознаградить инсайдеров, которые обеспечат им доступ к сетям крупных ИТ- и телеком-компаний. Судя по прежним «подвигам», Lapsus$ прежде всего интересует интеллектуальная собственность, которую преступники усердно сливают в паблик, однако в случае с Ubisoft утечки такой информации пока не обнаружено.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru