



Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Четвертого марта в Twitter и Downdetector появились жалобы на проблемы с доступом к сервисам Ubisoft. В минувшую пятницу разработчик видеоигр опубликовал заявление, пояснив, что причиной сбоя стал киберинцидент, который ИТ-служба уже расследует вместе со сторонними экспертами.

Согласно этому сообщению, атака затронула лишь часть систем и сервисов Ubisoft, да и то ненадолго. Свидетельств раскрытия персональных данных пользователей игровой платформы или несанкционированного доступа к ним не найдено; всем сотрудникам компании на всякий случай сбросили пароли.

Первым на заявление Ubisoft отреагировал The Verge, однако попытки репортера добыть дополнительные данные об атаке результатов не принесли. Остальные СМИ быстро подхватили новую тему; многие при этом тоже высказали предположение, что автором нападения может быть сильно нашумевшая группа хакеров Lapsus$.

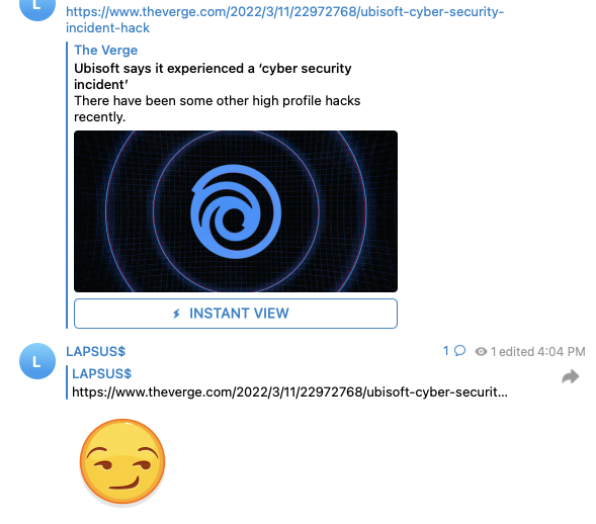
Похоже, догадки журналистов оказались верными: в Telegram-канале Lapsus$ появились два новых сообщения — ссылка на заметку The Verge и ответный смайлик с самодовольной усмешкой. Позднее в ответ на прямой вопрос в комментарии взломщики Samsung и NVIDIA заявили, что их не интересовали ПДн клиентов Ubisoft.


Напомним, за день до публичного откровения Ubisoft дерзкие хакеры бросили клич, пообещав щедро вознаградить инсайдеров, которые обеспечат им доступ к сетям крупных ИТ- и телеком-компаний. Судя по прежним «подвигам», Lapsus$ прежде всего интересует интеллектуальная собственность, которую преступники усердно сливают в паблик, однако в случае с Ubisoft утечки такой информации пока не обнаружено.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru