



Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Четвертого марта в Twitter и Downdetector появились жалобы на проблемы с доступом к сервисам Ubisoft. В минувшую пятницу разработчик видеоигр опубликовал заявление, пояснив, что причиной сбоя стал киберинцидент, который ИТ-служба уже расследует вместе со сторонними экспертами.

Согласно этому сообщению, атака затронула лишь часть систем и сервисов Ubisoft, да и то ненадолго. Свидетельств раскрытия персональных данных пользователей игровой платформы или несанкционированного доступа к ним не найдено; всем сотрудникам компании на всякий случай сбросили пароли.

Первым на заявление Ubisoft отреагировал The Verge, однако попытки репортера добыть дополнительные данные об атаке результатов не принесли. Остальные СМИ быстро подхватили новую тему; многие при этом тоже высказали предположение, что автором нападения может быть сильно нашумевшая группа хакеров Lapsus$.

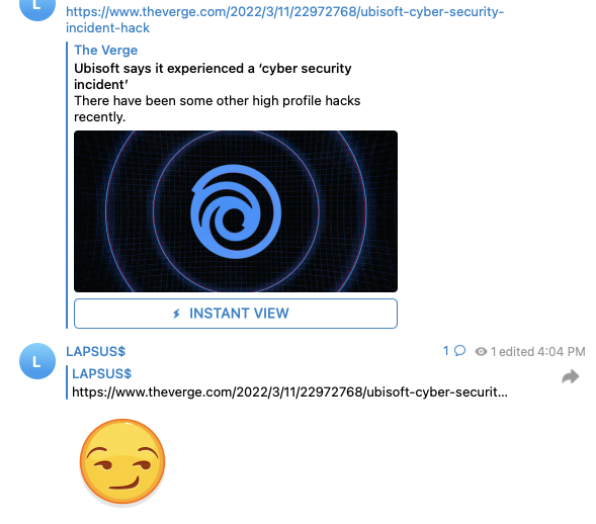
Похоже, догадки журналистов оказались верными: в Telegram-канале Lapsus$ появились два новых сообщения — ссылка на заметку The Verge и ответный смайлик с самодовольной усмешкой. Позднее в ответ на прямой вопрос в комментарии взломщики Samsung и NVIDIA заявили, что их не интересовали ПДн клиентов Ubisoft.


Напомним, за день до публичного откровения Ubisoft дерзкие хакеры бросили клич, пообещав щедро вознаградить инсайдеров, которые обеспечат им доступ к сетям крупных ИТ- и телеком-компаний. Судя по прежним «подвигам», Lapsus$ прежде всего интересует интеллектуальная собственность, которую преступники усердно сливают в паблик, однако в случае с Ubisoft утечки такой информации пока не обнаружено.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru