



Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Четвертого марта в Twitter и Downdetector появились жалобы на проблемы с доступом к сервисам Ubisoft. В минувшую пятницу разработчик видеоигр опубликовал заявление, пояснив, что причиной сбоя стал киберинцидент, который ИТ-служба уже расследует вместе со сторонними экспертами.

Согласно этому сообщению, атака затронула лишь часть систем и сервисов Ubisoft, да и то ненадолго. Свидетельств раскрытия персональных данных пользователей игровой платформы или несанкционированного доступа к ним не найдено; всем сотрудникам компании на всякий случай сбросили пароли.

Первым на заявление Ubisoft отреагировал The Verge, однако попытки репортера добыть дополнительные данные об атаке результатов не принесли. Остальные СМИ быстро подхватили новую тему; многие при этом тоже высказали предположение, что автором нападения может быть сильно нашумевшая группа хакеров Lapsus$.

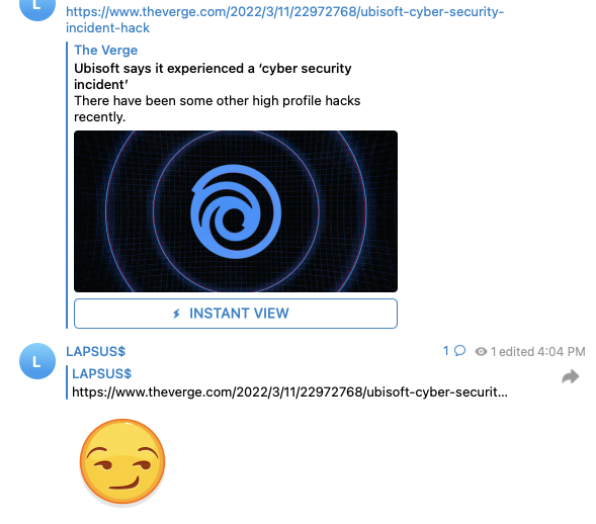
Похоже, догадки журналистов оказались верными: в Telegram-канале Lapsus$ появились два новых сообщения — ссылка на заметку The Verge и ответный смайлик с самодовольной усмешкой. Позднее в ответ на прямой вопрос в комментарии взломщики Samsung и NVIDIA заявили, что их не интересовали ПДн клиентов Ubisoft.


Напомним, за день до публичного откровения Ubisoft дерзкие хакеры бросили клич, пообещав щедро вознаградить инсайдеров, которые обеспечат им доступ к сетям крупных ИТ- и телеком-компаний. Судя по прежним «подвигам», Lapsus$ прежде всего интересует интеллектуальная собственность, которую преступники усердно сливают в паблик, однако в случае с Ubisoft утечки такой информации пока не обнаружено.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru