



Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Кибератака на Ubisoft не затронула ПДн геймеров, подозреваемые — Lapsus$

Четвертого марта в Twitter и Downdetector появились жалобы на проблемы с доступом к сервисам Ubisoft. В минувшую пятницу разработчик видеоигр опубликовал заявление, пояснив, что причиной сбоя стал киберинцидент, который ИТ-служба уже расследует вместе со сторонними экспертами.

Согласно этому сообщению, атака затронула лишь часть систем и сервисов Ubisoft, да и то ненадолго. Свидетельств раскрытия персональных данных пользователей игровой платформы или несанкционированного доступа к ним не найдено; всем сотрудникам компании на всякий случай сбросили пароли.

Первым на заявление Ubisoft отреагировал The Verge, однако попытки репортера добыть дополнительные данные об атаке результатов не принесли. Остальные СМИ быстро подхватили новую тему; многие при этом тоже высказали предположение, что автором нападения может быть сильно нашумевшая группа хакеров Lapsus$.

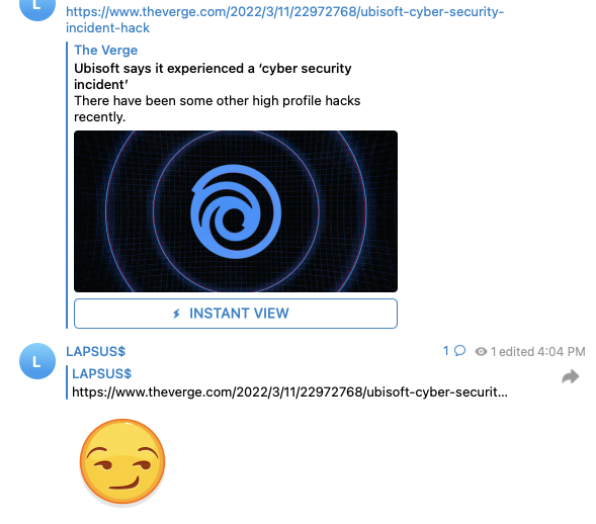
Похоже, догадки журналистов оказались верными: в Telegram-канале Lapsus$ появились два новых сообщения — ссылка на заметку The Verge и ответный смайлик с самодовольной усмешкой. Позднее в ответ на прямой вопрос в комментарии взломщики Samsung и NVIDIA заявили, что их не интересовали ПДн клиентов Ubisoft.


Напомним, за день до публичного откровения Ubisoft дерзкие хакеры бросили клич, пообещав щедро вознаградить инсайдеров, которые обеспечат им доступ к сетям крупных ИТ- и телеком-компаний. Судя по прежним «подвигам», Lapsus$ прежде всего интересует интеллектуальная собственность, которую преступники усердно сливают в паблик, однако в случае с Ubisoft утечки такой информации пока не обнаружено.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru