


Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Winslop: появился инструмент, вычищающий ИИ и рекламу из Windows 11

Похоже, Microsoft не собирается сбавлять темп с внедрением ИИ в Windows 11 — нравится это пользователям или нет. Copilot уже готовится поселиться в «Проводнике», ИИ всё активнее проникает в системные функции и настройки, а местами это действительно идёт на пользу, например в вопросах доступности.

Но вместе с полезными улучшениями Windows 11 продолжает обрастать спорными и откровенно раздражающими элементами.

Если вам всё это надоело, хорошие новости всё же есть. Для Windows 11 появился новый инструмент с говорящим названием Winslop, который помогает, выражаясь прямо, «вычистить ИИ-шлак» из системы.

Winslop — это свежий проект от разработчика, стоящего за FlyOOBE, популярной утилитой для кастомизации Windows 11. В основе Winslop лежит недавно выпущенный скрипт Remove Windows AI, но на этом автор не остановился и превратил его в полноценное нативное приложение с расширенной функциональностью.

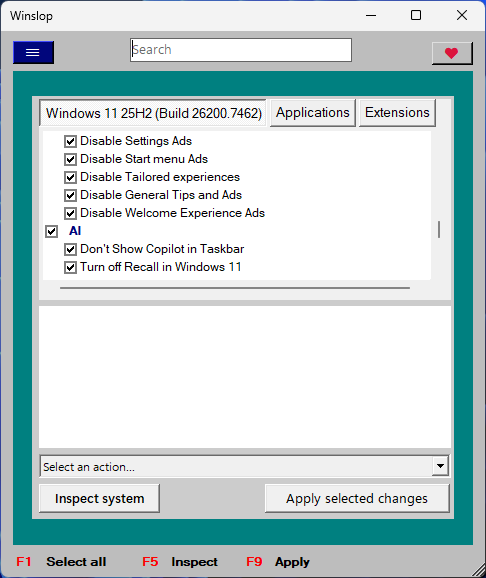
Winslop умеет не только отключать и удалять ИИ-функции, но и настраивать поведение системы, приложения, политики и параметры по умолчанию. В будущем разработчик обещает новые возможности и направления настройки.

Интерфейс Winslop нельзя назвать эталоном современного дизайна, но по части практической пользы он более чем убедителен. В списке доступных опций:

  • отключение ИИ-функций и Copilot;
  • настройки приватности;
  • реклама и «рекомендации» Windows;
  • параметры Microsoft Edge;
  • игровые и системные твики.


При этом есть и важная кнопка отката изменений, если вдруг понадобится вернуть систему в исходное состояние.

Скачать Winslop можно бесплатно — проект доступен на GitHub.

Сам факт появления таких утилит говорит о многом. Пользователям Windows 11 всё чаще приходится прибегать к сторонним инструментам, чтобы просто сделать систему менее навязчивой.

Microsoft, кстати, тоже идёт навстречу юзерам. Например, в свежей Beta/Dev-сборке Windows 11 (26200.7535) корпорация добавила новую групповую политику, которая наконец-то позволяет полностью удалить приложение Copilot. Правда, с довольно строгими оговорками.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru