



WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

WhatsApp и BlueJeans уязвимы из-за библиотеки PJSIP

В популярной библиотеке PJSIP с открытым исходным кодом нашли несколько багов, которые затрагивают целый ряд приложения для IP-телефонии (VoIP). Среди уязвимого софта можно выделить WhatsApp и BlueJeans.

Библиотека PJSIP, предназначенная для мультимедийных коммуникаций, также используется корпоративным PBX-тулкитом Asterisk, без которого не обходится множество имплементаций VoIP-сервисов.

Если верить статистике на официальном сайте Asterisk, этот софт ежегодно скачивают 2 млн пользователей, он работает на 1 млн серверов в 170 странах. Именно за счёт Asterisk работают VoIP-шлюзы и конференц-серверы, которые используются малым и средним бизнесом, колл-центрами и т. п.

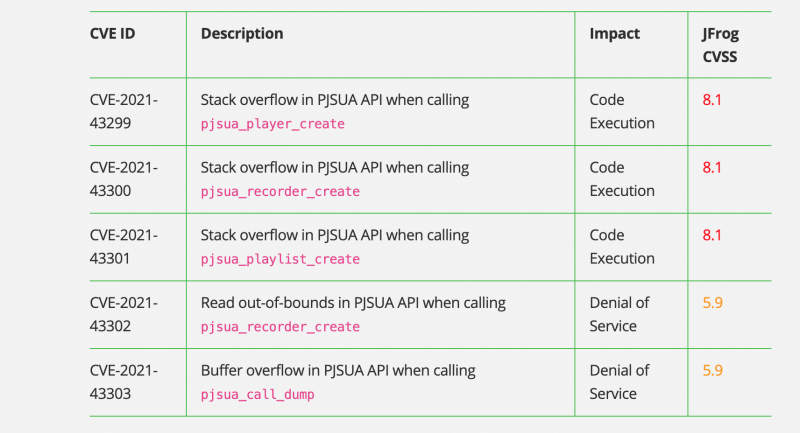
Специалисты JFrog Security на этой неделе рассказали о целых пяти уязвимостях в PJSIP, приводящих к повреждению памяти. Условный атакующий с помощью эксплойта может выполнить код удалённо на уровне приложения, использующего библиотеку PJSIP.

Три из пяти выявленных уязвимостей получили 8,1 балла по шкале CVSS, ещё две — 5,9 балла. Первая группа приводит к выполнению кода, вторая — к отказу в обслуживании. RCE-баги существуют из-за возможности переполнения стека, а DoS-бреши допускают чтение за пределами границ.


Исследователи из JFrog рекомендуют проапдейтить PJSIP до версии 2.12, в которой разработчики устранили все найденные уязвимости.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru