



Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

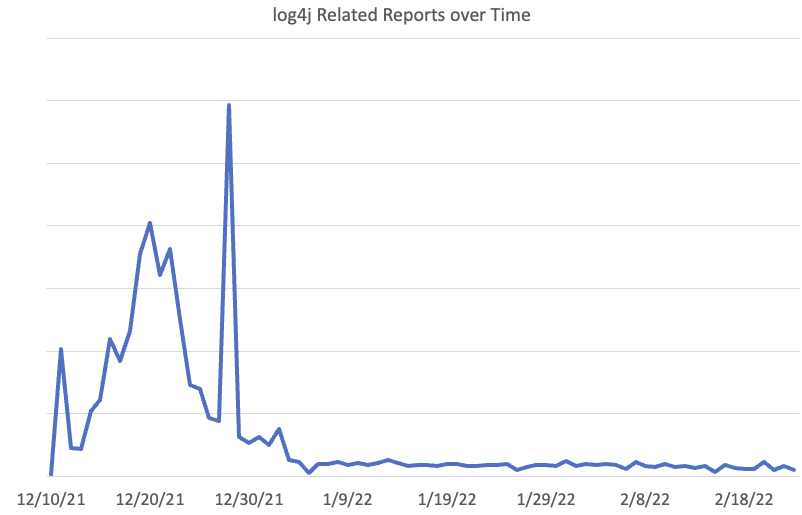
Данные телеметрии Sophos и Центра SANS по сетевым угрозам (ICS SANS) показали, что попытки эксплуатации уязвимости CVE-2021-44228 пошли на спад. Эксперты объясняют тренд отсутствием универсального инструмента атаки: библиотеку Apache Log4j используют многие Java-приложения, но по-разному, поэтому злоумышленникам проще найти другие дыры, чем тратить время на кастомизацию эксплойта.

Подробности 10-балльной CVE-2021-44228, получившей известность как Log4Shell, были раскрыты в минувшем декабре. Уязвимость сразу привлекла всеобщее внимание: компонент, в котором ее нашли, широко используется, а код эксплойта умещается в одну строку.

Сразу после публикации в ICS SANS зафиксировали резкий рост сканов, нацеленных на поиск уязвимых веб-приложений на Java. Позднее были замечены также попытки тестирования различных эксплойтов. Всплеск активности, связанной с Log4Shell, наблюдался три недели, затем и злоумышленники, и исследователи потеряли интерес к новой дыре.


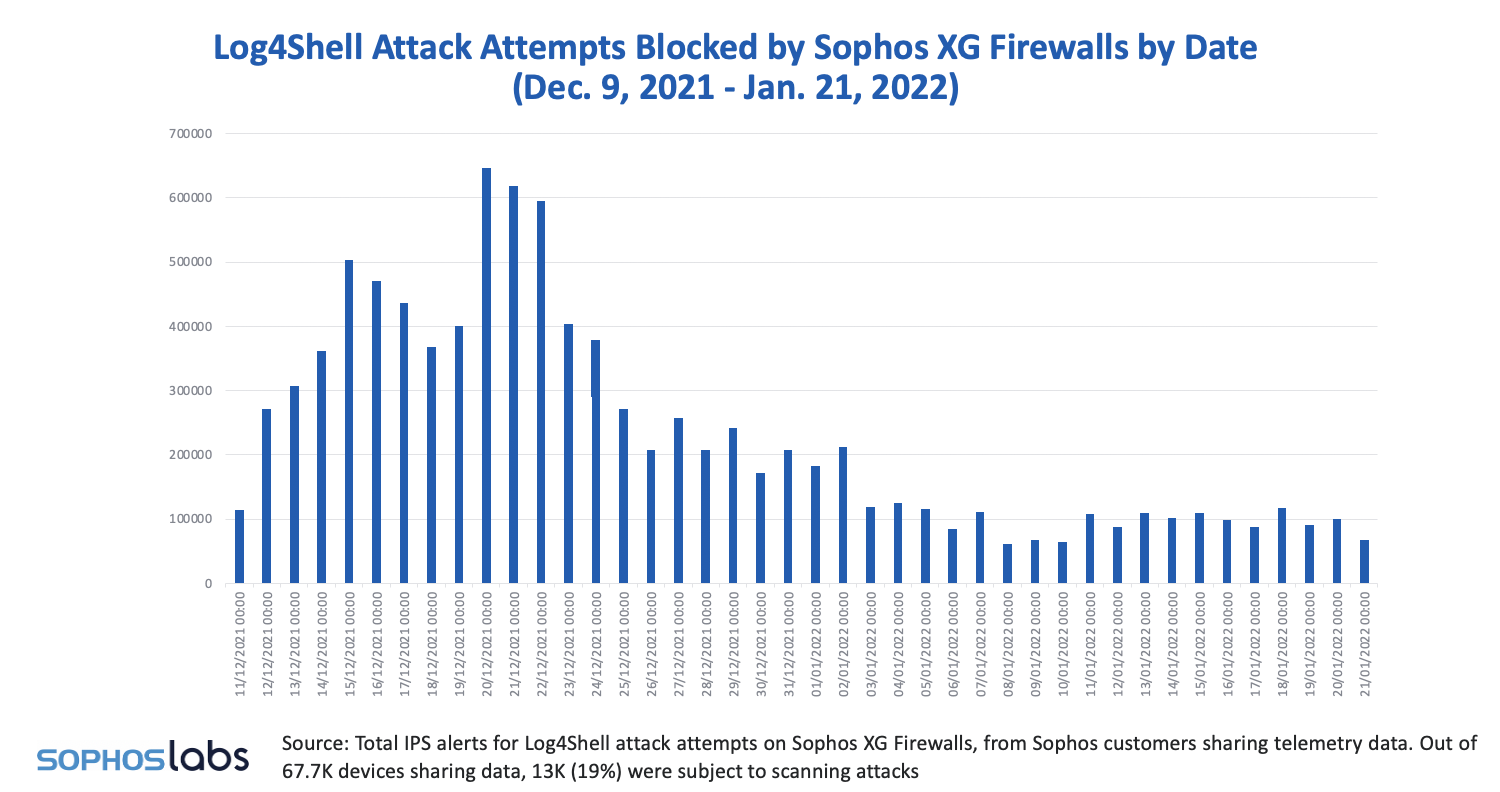
Данные Sophos по ее клиентской базе подтверждают тренд, подмеченный исследователями из ICS SANS.


Попытки массовых, автоматизированных атак при этом были весьма ограниченны. Вначале злоумышленники опробовали эксплойт для VMWare Horizon, потом обратили внимание на серверы Cyclos, а в январе под удар попали VMWare ESXi, роутеры ZyXEL и сетевые устройства Ubiquiti.

Конечная полезная нагрузка в этих атаках была разнообразной: APT-бэкдоры, боты, майнеры криптовалюты, шифровальщики, банковские трояны.

Несмотря на тенденцию к спаду, эксперты не советуют расслабляться: площадь атаки велика, далеко не все уязвимые программы получили патчи, а степень опасности угрозы при этом слишком высока, чтобы ее игнорировать.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru