



Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

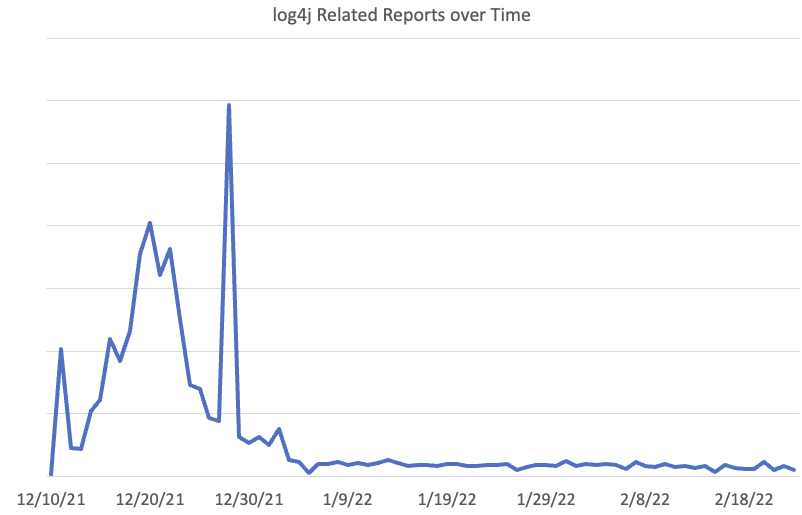
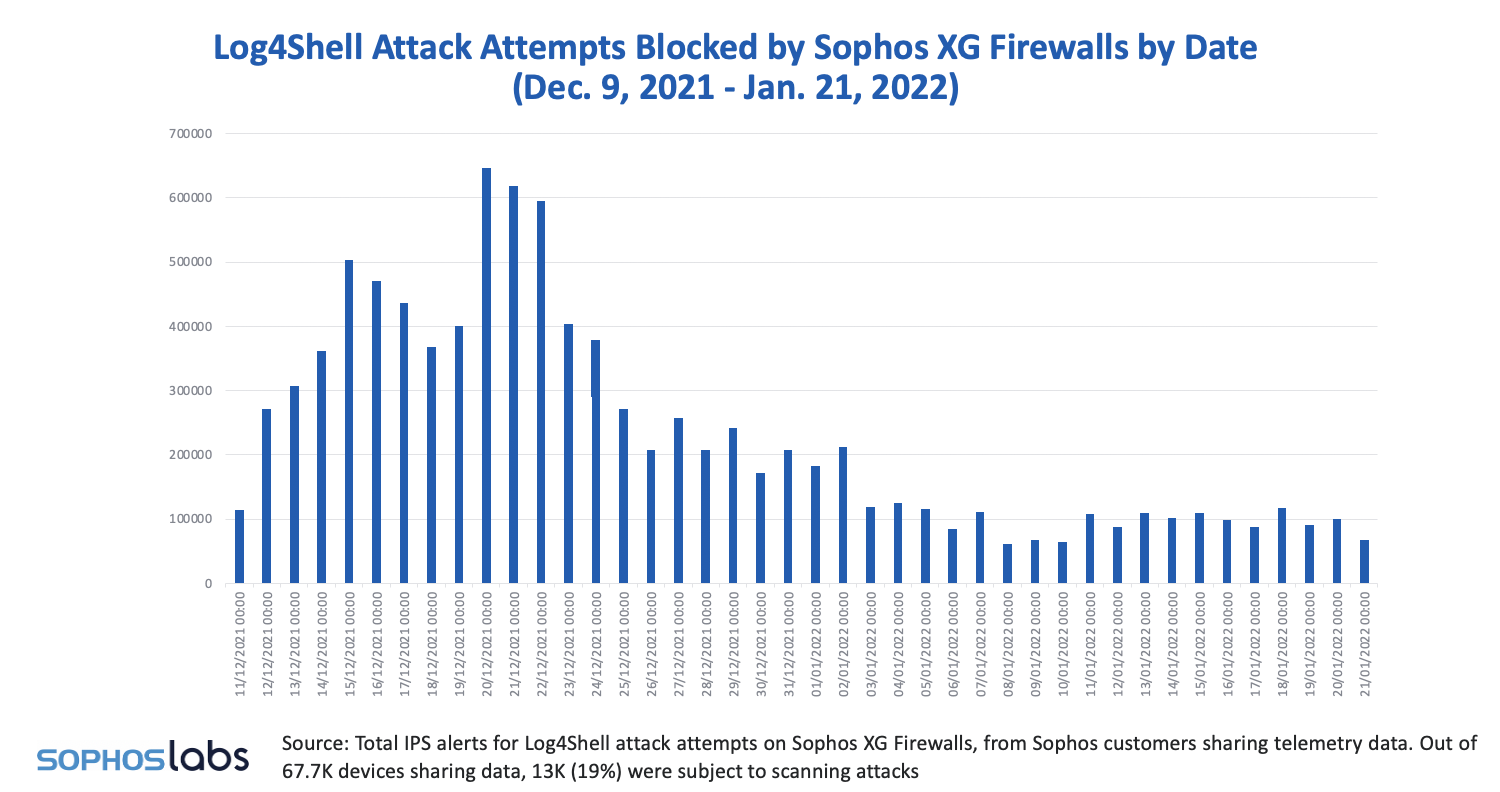
Данные телеметрии Sophos и Центра SANS по сетевым угрозам (ICS SANS) показали, что попытки эксплуатации уязвимости CVE-2021-44228 пошли на спад. Эксперты объясняют тренд отсутствием универсального инструмента атаки: библиотеку Apache Log4j используют многие Java-приложения, но по-разному, поэтому злоумышленникам проще найти другие дыры, чем тратить время на кастомизацию эксплойта.

Подробности 10-балльной CVE-2021-44228, получившей известность как Log4Shell, были раскрыты в минувшем декабре. Уязвимость сразу привлекла всеобщее внимание: компонент, в котором ее нашли, широко используется, а код эксплойта умещается в одну строку.

Сразу после публикации в ICS SANS зафиксировали резкий рост сканов, нацеленных на поиск уязвимых веб-приложений на Java. Позднее были замечены также попытки тестирования различных эксплойтов. Всплеск активности, связанной с Log4Shell, наблюдался три недели, затем и злоумышленники, и исследователи потеряли интерес к новой дыре.


Данные Sophos по ее клиентской базе подтверждают тренд, подмеченный исследователями из ICS SANS.


Попытки массовых, автоматизированных атак при этом были весьма ограниченны. Вначале злоумышленники опробовали эксплойт для VMWare Horizon, потом обратили внимание на серверы Cyclos, а в январе под удар попали VMWare ESXi, роутеры ZyXEL и сетевые устройства Ubiquiti.

Конечная полезная нагрузка в этих атаках была разнообразной: APT-бэкдоры, боты, майнеры криптовалюты, шифровальщики, банковские трояны.

Несмотря на тенденцию к спаду, эксперты не советуют расслабляться: площадь атаки велика, далеко не все уязвимые программы получили патчи, а степень опасности угрозы при этом слишком высока, чтобы ее игнорировать.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru