



Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

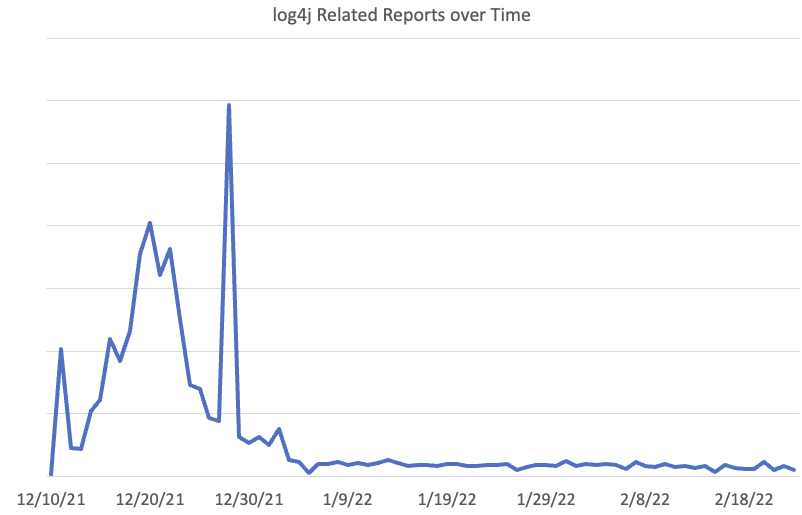
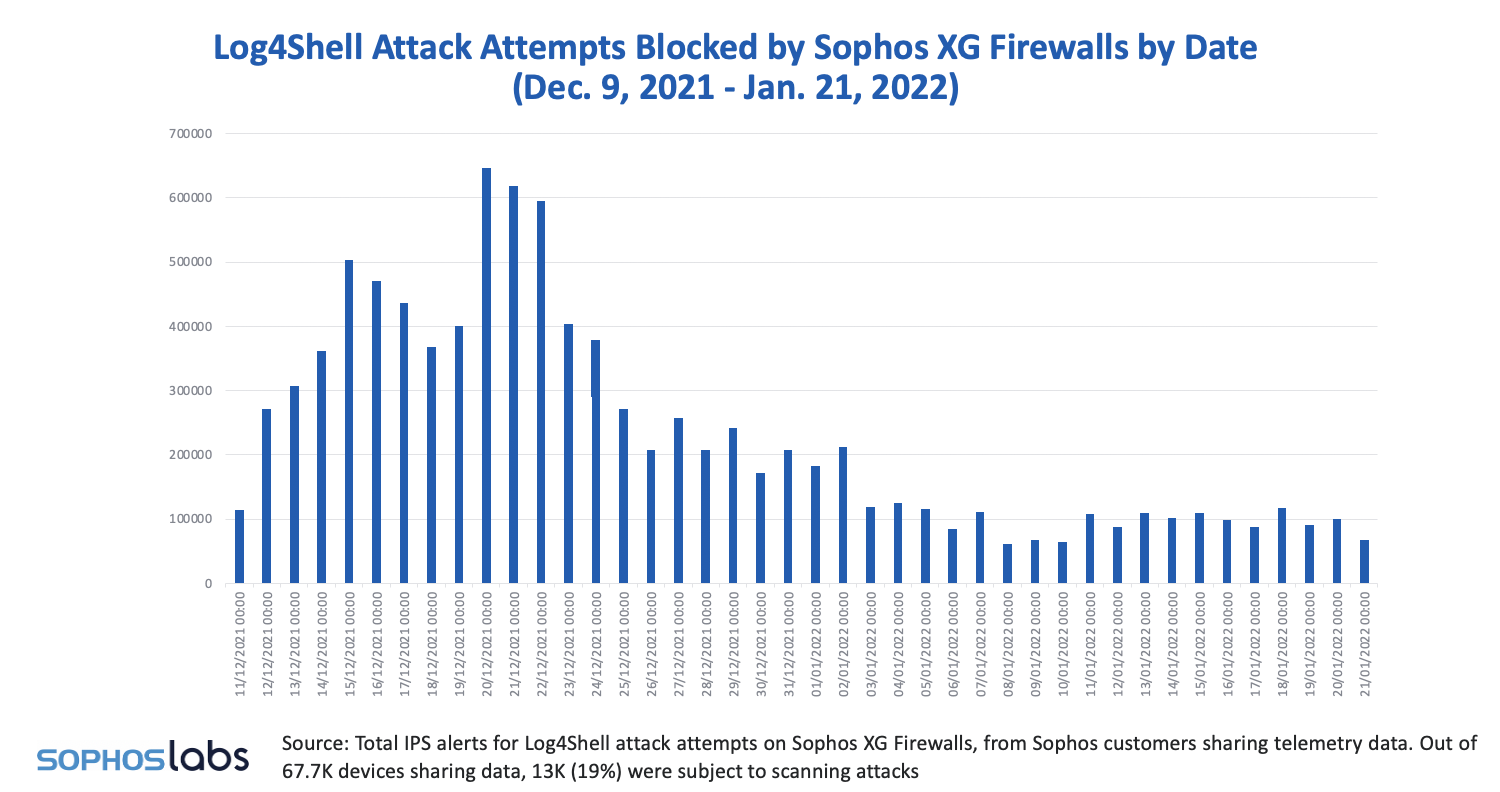
Данные телеметрии Sophos и Центра SANS по сетевым угрозам (ICS SANS) показали, что попытки эксплуатации уязвимости CVE-2021-44228 пошли на спад. Эксперты объясняют тренд отсутствием универсального инструмента атаки: библиотеку Apache Log4j используют многие Java-приложения, но по-разному, поэтому злоумышленникам проще найти другие дыры, чем тратить время на кастомизацию эксплойта.

Подробности 10-балльной CVE-2021-44228, получившей известность как Log4Shell, были раскрыты в минувшем декабре. Уязвимость сразу привлекла всеобщее внимание: компонент, в котором ее нашли, широко используется, а код эксплойта умещается в одну строку.

Сразу после публикации в ICS SANS зафиксировали резкий рост сканов, нацеленных на поиск уязвимых веб-приложений на Java. Позднее были замечены также попытки тестирования различных эксплойтов. Всплеск активности, связанной с Log4Shell, наблюдался три недели, затем и злоумышленники, и исследователи потеряли интерес к новой дыре.


Данные Sophos по ее клиентской базе подтверждают тренд, подмеченный исследователями из ICS SANS.


Попытки массовых, автоматизированных атак при этом были весьма ограниченны. Вначале злоумышленники опробовали эксплойт для VMWare Horizon, потом обратили внимание на серверы Cyclos, а в январе под удар попали VMWare ESXi, роутеры ZyXEL и сетевые устройства Ubiquiti.

Конечная полезная нагрузка в этих атаках была разнообразной: APT-бэкдоры, боты, майнеры криптовалюты, шифровальщики, банковские трояны.

Несмотря на тенденцию к спаду, эксперты не советуют расслабляться: площадь атаки велика, далеко не все уязвимые программы получили патчи, а степень опасности угрозы при этом слишком высока, чтобы ее игнорировать.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru