



Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Голосовую почту на Android можно прослушивать из-за бага VVM-системы

Исследователь в области кибербезопасности придумал способ добыть учётные данные Visual Voice Mail (VVM) на Android-устройствах и удалённо прослушивать голосовые сообщения пользователя без его ведома.

По итогам исследования 21 июня 2021 года специалист Крис Талбот выявил уязвимость, которая впоследствии получила идентификатор CVE-2022-23835. Брешь затрагивает не саму мобильную операционную систему Android, а способ имплементации сервиса операторами связи.

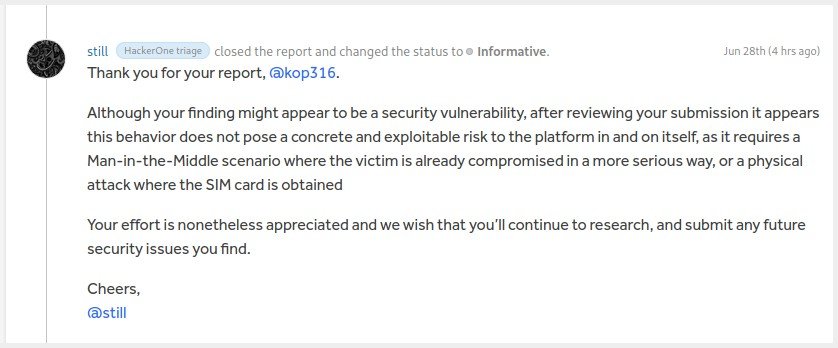
Тем не менее стоит отметить, что уязвимость на сегодняшний день имеет статус «спорной», поскольку операторы AT&T и T-Mobile отмахнулись от отчёта Талбота, ссылаясь на отсутствие риска эксплуатации.


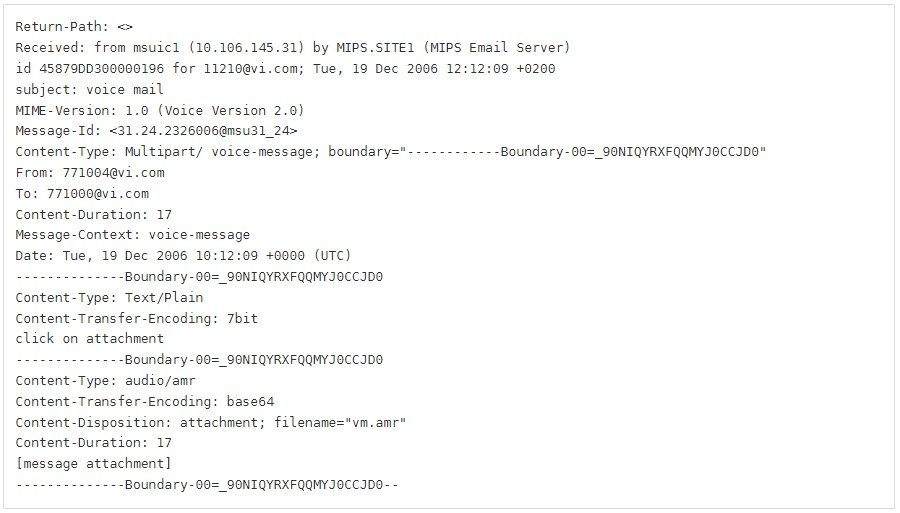
Согласно описанию эксперта, условному атакующему, который хочет использовать уязвимость, придётся задействовать приложение с разрешением READ_SMS, чтобы получить доступ к учётным данным IMAP-сервера VVM. Поскольку эти сведения передаются в незашифрованном виде через SMS-протокол, любой софт с возможностью читать содержимое коротких сообщений может перехватить их.

Всё это можно осуществить во время входа в клиентское приложение VVM, регистрации и активации / деактивации VVM. Именно тогда система обменивается этими SMS-сообщениями, хотя пользователь и не видит их (всё происходит в фоновом режиме).

Если такой способ эксплуатации увенчается успехом, злоумышленнику уже не нужен будет доступ к сим-карте или СМС-сообщениям. Он и без этого сможет получить доступ к визуальной голосовой почте.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru