



Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Некоммерческая организация Shadowserver Foundation начала проводить сканы интернета на предмет доступности сервисов, используемых в управлении промышленным производством. Активисты надеются, что их инициатива поможет операторам объектов критической инфраструктуры (КИИ) снизить риски в отношении кибератак и абьюзов.

Добровольный альянс ИБ-экспертов более 15 лет мониторит интернет, собирая данные об уязвимостях, интернет-угрозах и вредоносной активности. Бесплатные отчеты Shadowserver ежедневно получают более 6000 подписчиков, в том числе власти 173 стран и многие компании списка Fortune 500.

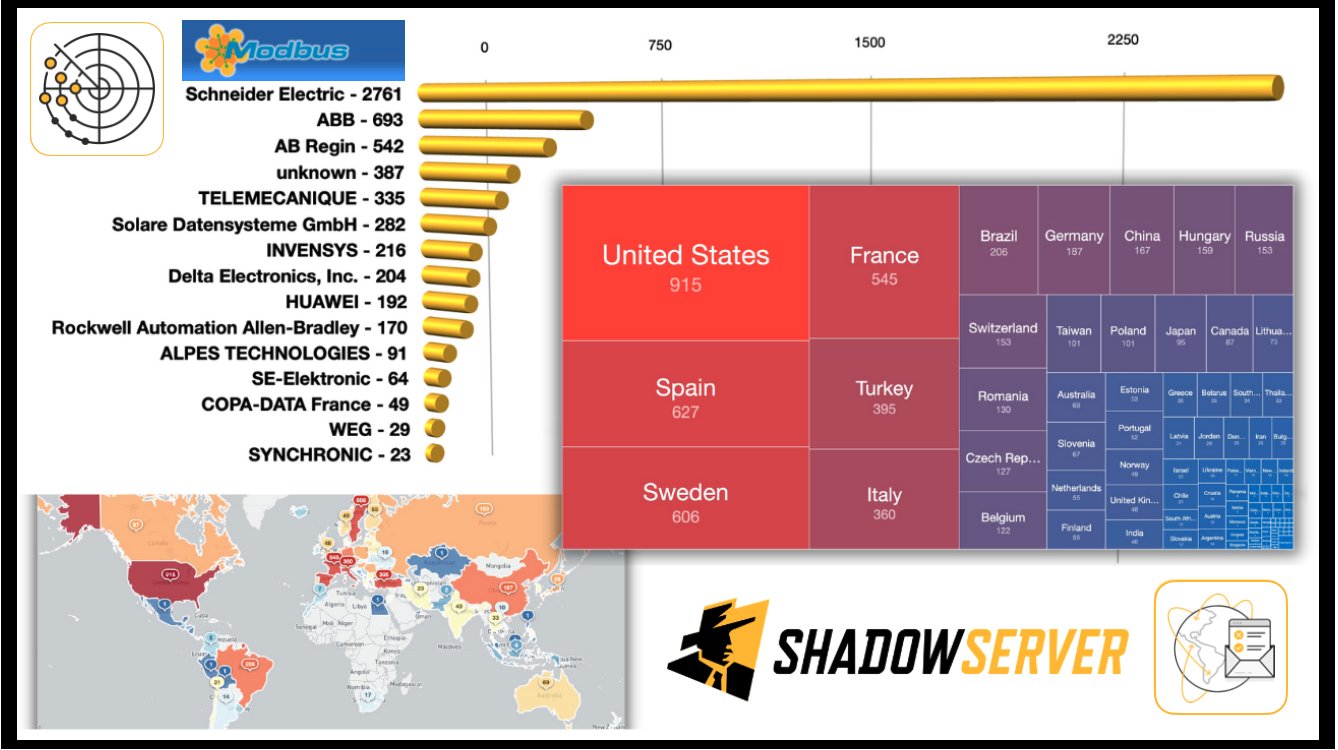
Последние годы наблюдается рост количества целевых атак на КИИ, и активисты решили расширить свои горизонты, добавив протоколы АСУ ТП и ОТ-сетей в перечень объектов, заслуживающих пристального внимания. Три дня назад в Twitter были опубликованы первые результаты поиска открытых TCP-портов 502 (Modbus).

За сутки исследователи нашли в Сети более 6300 устройств (уникальных IP-адресов); половина из них ассоциируются с продуктами Schneider Electric и ABB. Свыше 900 систем с доступной из интернета Modbus-службой находятся на территории США, много их также в Испании, Швеции и Франции.


В комментарии на своем сайте участники Shadowserver отметили, что интернет подобным устройствам вряд ли нужен, разве что только для исполнения роли ловушки-ханипота. Владельцам засветившихся IP и национальным CSIRT (Computer Security Incident Response Team, группа реагирования на инциденты, связанные с компьютерной безопасностью) рекомендуется как можно скорее заблокировать опасный доступ.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru