



Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Shadowserver ищет в интернете АСУ ТП, помогая сократить площадь атаки

Некоммерческая организация Shadowserver Foundation начала проводить сканы интернета на предмет доступности сервисов, используемых в управлении промышленным производством. Активисты надеются, что их инициатива поможет операторам объектов критической инфраструктуры (КИИ) снизить риски в отношении кибератак и абьюзов.

Добровольный альянс ИБ-экспертов более 15 лет мониторит интернет, собирая данные об уязвимостях, интернет-угрозах и вредоносной активности. Бесплатные отчеты Shadowserver ежедневно получают более 6000 подписчиков, в том числе власти 173 стран и многие компании списка Fortune 500.

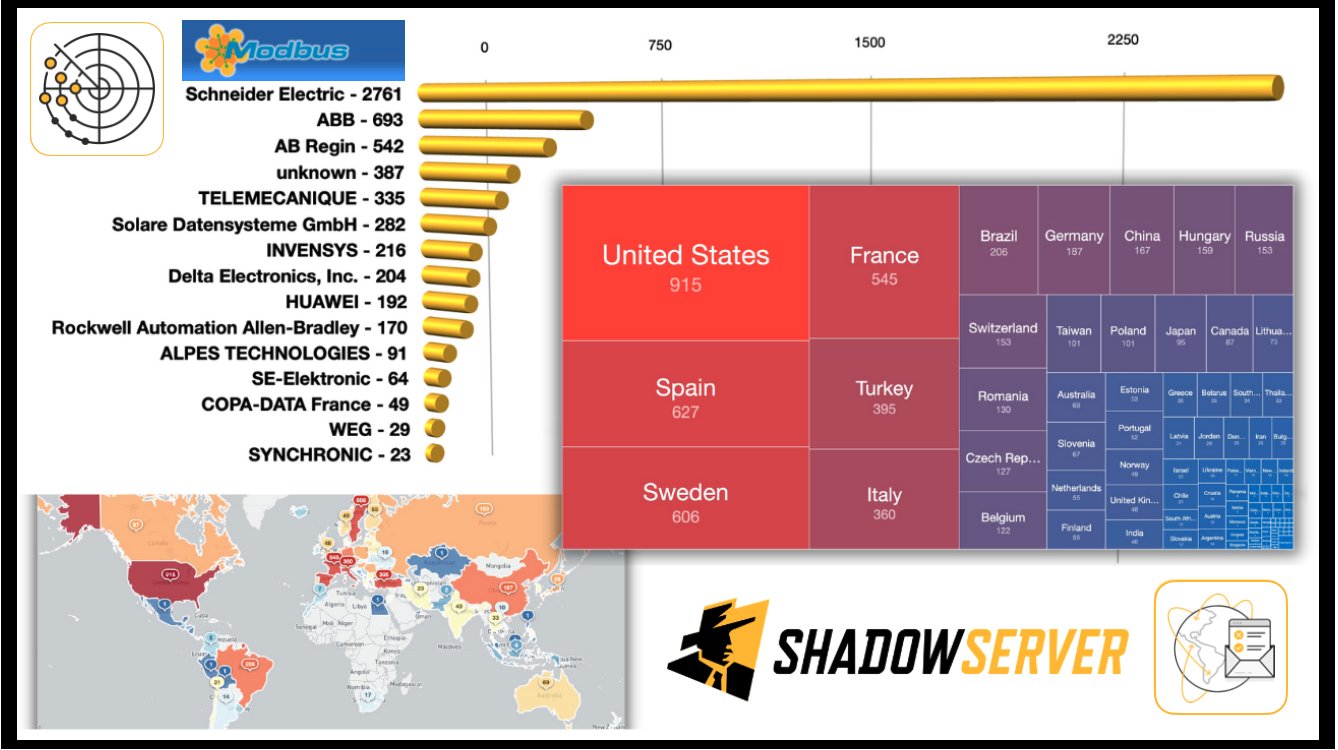
Последние годы наблюдается рост количества целевых атак на КИИ, и активисты решили расширить свои горизонты, добавив протоколы АСУ ТП и ОТ-сетей в перечень объектов, заслуживающих пристального внимания. Три дня назад в Twitter были опубликованы первые результаты поиска открытых TCP-портов 502 (Modbus).

За сутки исследователи нашли в Сети более 6300 устройств (уникальных IP-адресов); половина из них ассоциируются с продуктами Schneider Electric и ABB. Свыше 900 систем с доступной из интернета Modbus-службой находятся на территории США, много их также в Испании, Швеции и Франции.


В комментарии на своем сайте участники Shadowserver отметили, что интернет подобным устройствам вряд ли нужен, разве что только для исполнения роли ловушки-ханипота. Владельцам засветившихся IP и национальным CSIRT (Computer Security Incident Response Team, группа реагирования на инциденты, связанные с компьютерной безопасностью) рекомендуется как можно скорее заблокировать опасный доступ.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru