



В 2021 году троян Trickbot докучал клиентам Amazon, Microsoft и банков

В 2021 году троян Trickbot докучал клиентам Amazon, Microsoft и банков

В 2021 году троян Trickbot докучал клиентам Amazon, Microsoft и банков

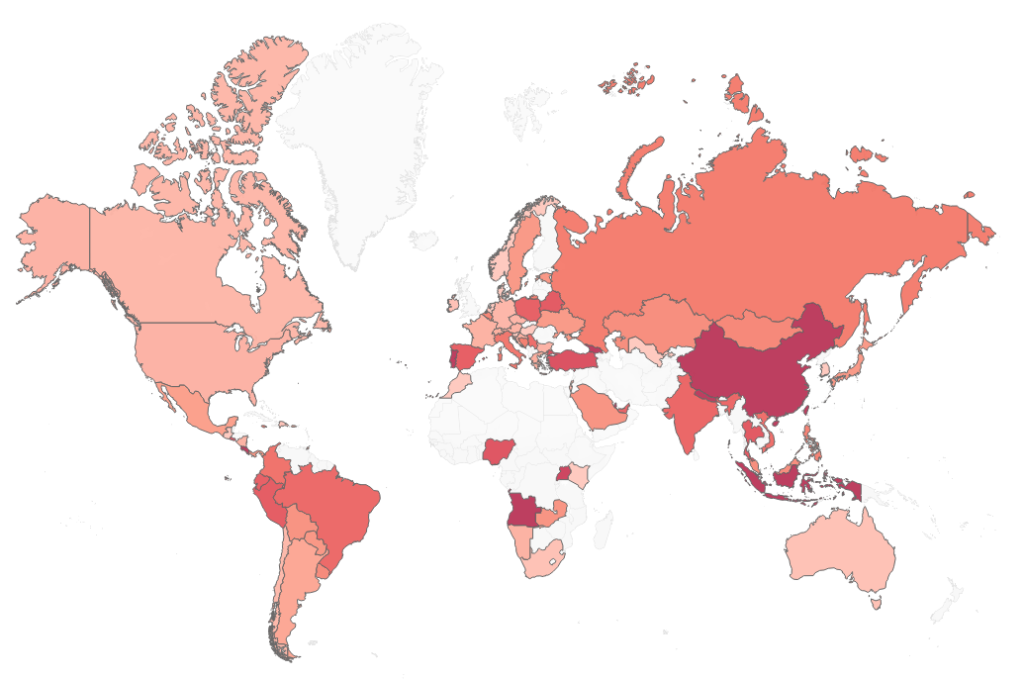
В очередной публикации, посвященной TrickBot, эксперты Check Point разобрали три ключевых модуля постоянно эволюционирующего трояна. По данным ИБ-компании, в прошлом году атаки с участием вредоноса затронули 60 известных брендов, в том числе Amazon, Microsoft, Google, Paypal, Wells Fargo и Royal Bank of Canada.

Больше прочих от козней неугомонного Windows-зловреда страдали клиенты финансовых институтов и ИТ-компаний. В странах Азиатско-Тихоокеанского региона атаки TrickBot затронули 3,3% организаций, в Европе — 1,9%, в Северной Америке — 1,4% при глобальном показателе 2,2%. 


В закромах зловреда исследователи насчитали более 20 модулей, которые загружаются и исполняются по желанию оператора. Большой ущерб жертвам причиняет injectDll — компонент, отвечающий за кражу банковских и учетных данных. Этот модуль также умеет отслеживать присутствие отладчика и при попытке анализа вредоносного кода провоцирует сбой браузера.

Компонент tabDll отвечает за кражу учетных данных из памяти LSASS, а также за распространение TrickBot по сети с помощью SMB-эксплойта EternalRomance (CVE-2017-0145). Модуль pwgrabc помогает зловреду воровать пароли из браузеров и других приложений, включая Outlook, RDP, OpenSSH, OpenVPN и TeamViewer.

Аналитики из Check Point не преминули отметить высокий профессионализм разработчиков трояна и продуманность его инфраструктуры. Эти два фактора позволили ботоводам после попытки ликвидации вредоносной сети за год поднять еще 160 тыс. боевых единиц.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru