



Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft планирует усложнить кражу учётных данных из LSASS в Windows

Microsoft решила усложнить задачу злоумышленникам, пытающимся вытащить учётные данные пользователей Windows с помощью процесса LSASS. Для этого разработчики активировали правило «Attack Surface Reduction» по умолчанию.

Когда киберпреступникам удаётся проникнуть в сеть организации, они стараются продвинуться латерально, используя украденные логины и пароли, а также эксплойты. Один из наиболее популярных методов атакующих — повысить права до уровня администратора и получить дамп памяти системного процесса Local Security Authority Server Service (LSASS).

В этот дамп попадают хешированные NTLM учётные данные пользователей Windows. В результате злоумышленники могут либо провести брутфорс и получить логины и пароли в виде простого текста, либо использовать атаку Pass-the-Hash, чтобы войти в аккаунты на других устройствах в сети.

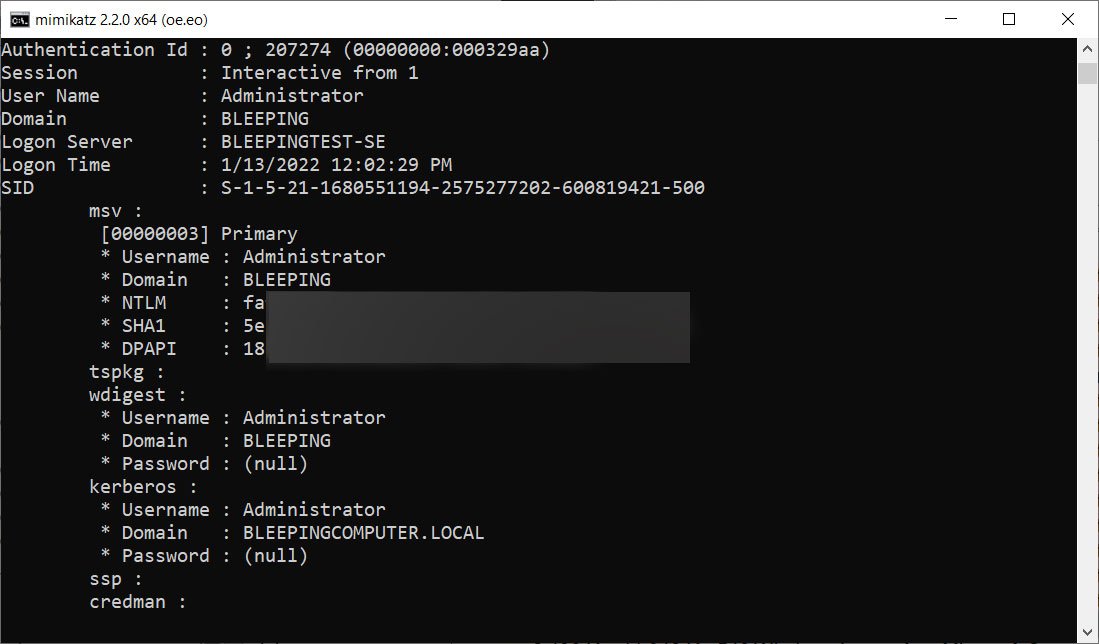
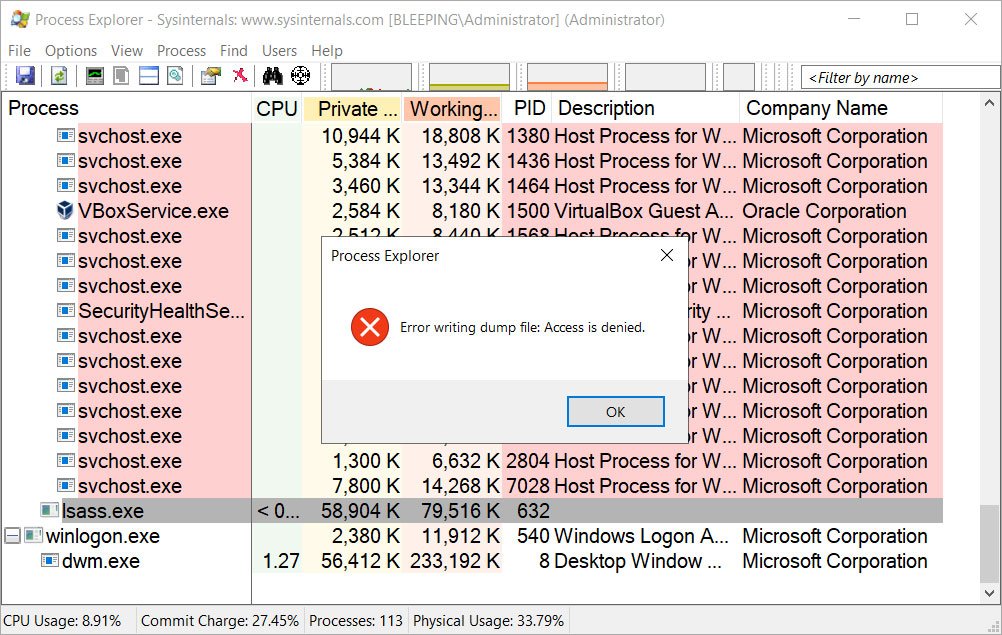
Пример снятия дампа программой Mimikatz приводит издание BleepingComputer:


В Microsoft понимали, что с этим вектором атаки надо как-то бороться. Поэтому разработчики представили защитные функции, запрещающие доступ к процессу LSASS. Одна из этих функций, получившая имя Credential Guard, изолирует процесс LSASS и помещает его в виртуальный контейнер, запрещая таким образом доступ других процессов к нему.

Тем не менее у этой функции есть и свои минусы. Например, некоторые организации могут отказаться от её использования, поскольку Credential Guard в отдельных случаях приводит к конфликтам с драйверами и приложениями.

Чтобы избежать проблем на стороне пользователя, Microsoft планирует активировать правило Attack Surface Reduction (ASR) по умолчанию.

«Это правило блокирует кражу учётных данных из подсистемы Windows lsass.exe», — так описывают разработчики ASR.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru