



За три месяца в рунет вбросили 110 000 объяв о продаже ковид-сертификатов

За три месяца в рунет вбросили 110 000 объяв о продаже ковид-сертификатов

За три месяца в рунет вбросили 110 000 объяв о продаже ковид-сертификатов

За три месяца Group-IB насчитала в рунете свыше 110 тыс. предложений купить сертификат вакцинации против COVID-19; в сентябре-октябре число таких находок едва превышало 3000. Нарушающие закон торговцы чаще всего продвигают свои услуги в Telegram, реже — через специализированные сайты, соцсети и теневые форумы.

Подобные объявления стали появляться в Сети в середине прошлого года. Как оказалось, некоторые из них публикуют откровенные мошенники. В частности, эксперты GIB обнаружили, что ковид-сертификатами теперь торгуют ОПГ, работающие по схемам «Мамонт / Курьер» и «Fake Date».

Злоумышленники размещают свои приманки в соцсетях или на сайтах знакомств. Когда потенциальный покупатель связывается с ними, ему предлагают перекочевать в Telegram, используя пригласительный код доступа. На самом деле этот код является уникальным идентификатором скамера, работающего за проценты от суммы украденного.

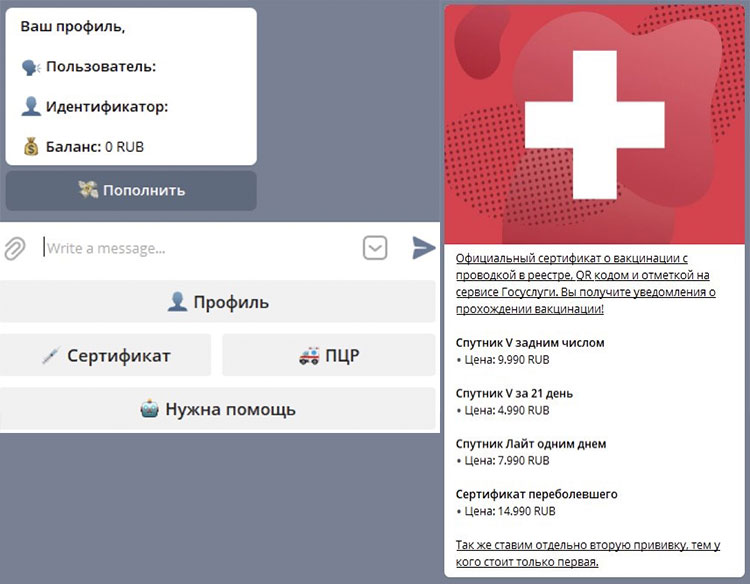
Созданный мошенниками Telegram-бот предлагает потенциальной жертве широкий спектр услуг: приобретение сертификата вакцинированного или переболевшего ковидом, получение официальной или фейковой справки о прохождении ПЦР-теста, а также возможность пополнить электронный кошелек.


После выбора услуги бот генерирует счет и просит оплатить его переводом на кошелек физлица. Проведя платеж, жертва ничего не получает взамен. Мошенники исчезают в надежде, что обманутый пользователь не станет обращаться в полицию: там попытку покупки сертификата могут воспринять как преступление, подпадающее под статью 327 УК РФ (изготовление, сбыт, использование поддельных документов).

О мошеннической схеме, связанной с приобретением фальшивых QR-кодов, рассказал эксперт компании «Газинформсервис» Григорий Ковшов:

«Желание купить фальшивый сертификат о вакцинации или QR-код может обернуться серьезными неприятностями, в том числе с точки зрения кибербезопасности. Например, приобретатель поддельного QR-кода может лишиться персональных данных, денежных средств или заразить свой гаджет вредоносным ПО в случае перехода на ресурсы мошенников. Не поощряйте мошенническую деятельность и помните – информационная безопасность в наших с вами руках».

Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru