




Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

Фейковые свидания в рунете приносят мошенникам миллионы

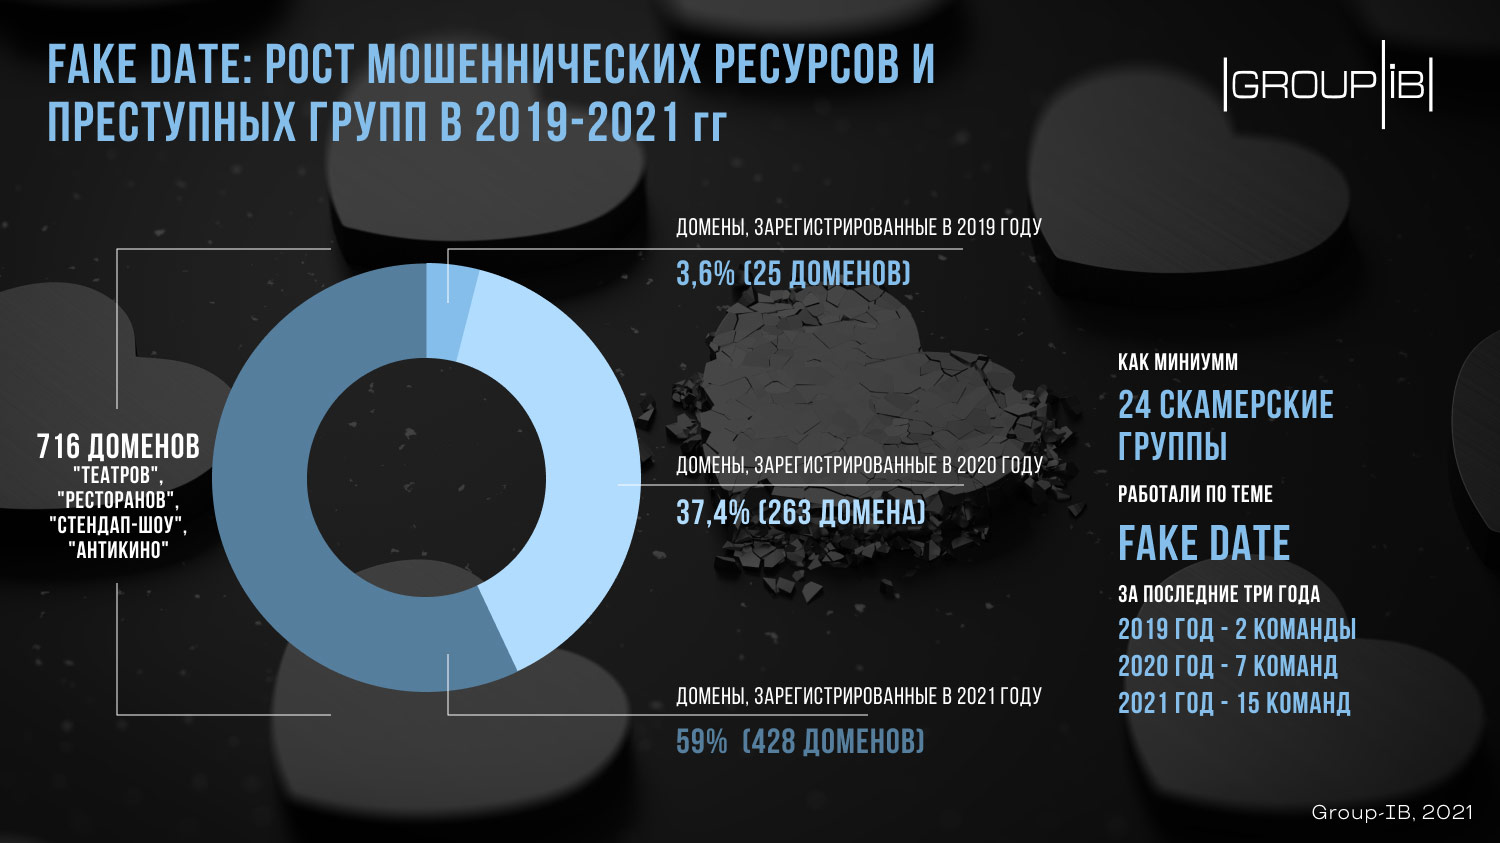
За три года Group-IB выявила более 700 доменов, которые мошенники используют для отъема денег, приглашая своих жертв на свидание в театр, на стендап-шоу или в ресторан. В России по схеме Fake Date работают как минимум два десятка преступных групп; одна из них за год заработала обманом более 18 млн рублей, проведя свыше 7 тыс. транзакций.

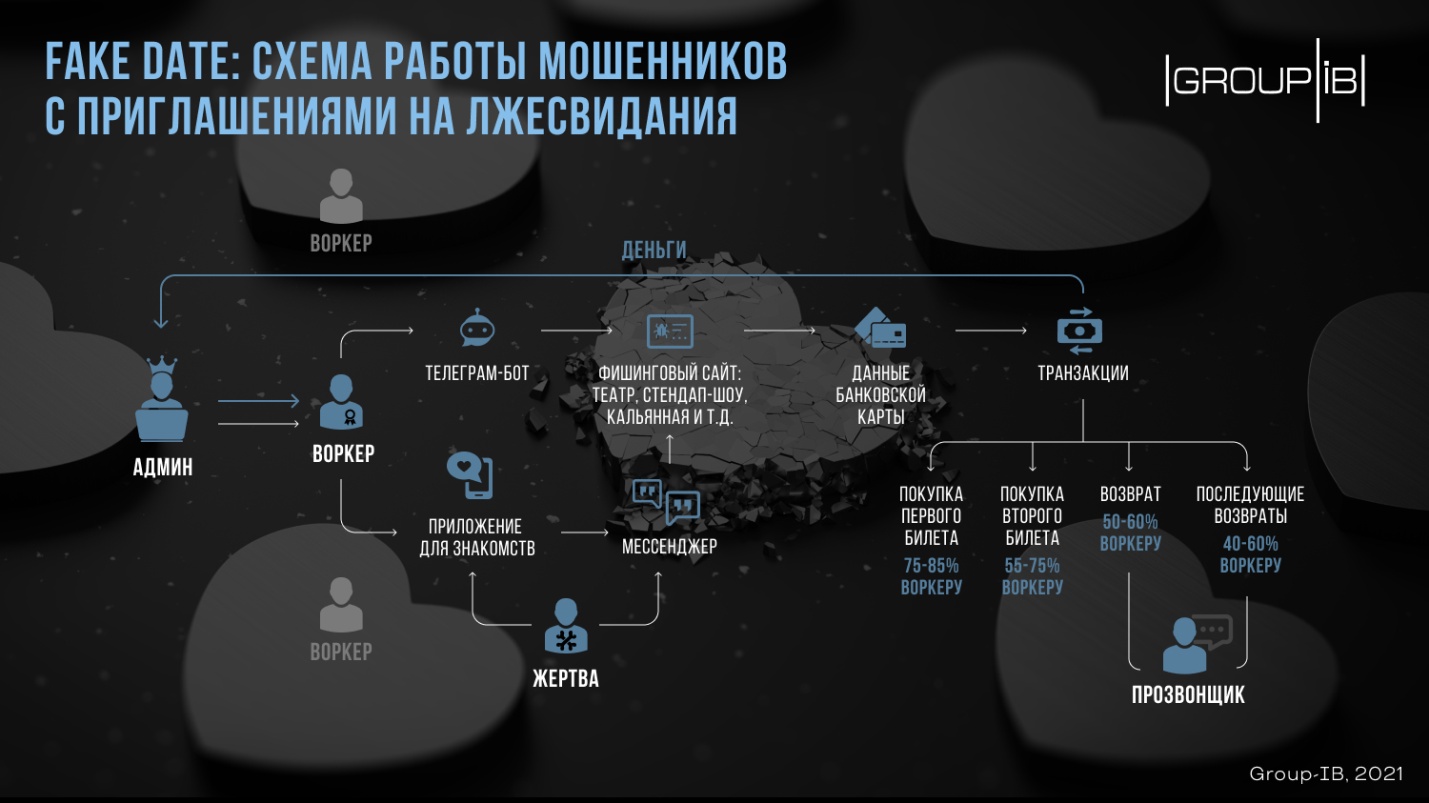
Сценарий Fake Date во всех случаях примерно одинаков. Лжедевушка знакомится в Tinder, Badoo или иной соцсети с мужчиной, быстро переводит диалог в мессенджер (Telegram) и приглашает его на свидание. При этом она сообщает, что у нее есть билет на спектакль или интересное ток-шоу, и предлагает выкупить соседнее место, используя ее QR-код. Пройдя по указанной ссылке, жертва производит оплату — и теряет контакт со своей «возлюбленной».

Первые случаи применения Fake Date в России наблюдатели из Group-IB зафиксировали в 2018 году. С тех пор количество поддельных сайтов, задействованных в этой схеме, значительно увеличилось, как и число ОПГ, промышляющих таким разводом.


В этом году самым популярным местом свидания, куда заманивают романтиков, оказались театры и стендап-шоу (60% поддельных сайтов). На долю ресторанов, спа-клубов и кальянных совокупно пришлось 35% имитаций, созданных мошенниками.

«Работая по схеме Fake Date, мошенники, как правило, предварительно пытаются узнать интересы своего собеседника, составить его психологически портрет и, исходя из этого, предлагают ту или иную наживку, в том числе исходя из платежеспособности жертвы, — рассказывает замглавы департамента CERT-GIB Ярослав Каргалев. — Исследуя эту схему, мы встречались с самыми различными ее модификациями. В некоторых из них жертве приходилось платить трижды: за свой билет, за билет для «подружки» и при попытке оформления возврата».

В ходе исследования были обнаружены признаки родства Fake Date с другой мошеннической схемой, «Мамонт». Онлайн-ресурсы, используемые аферистами, зачастую одинаковы, сайты иногда регистрируют все те же лица. Иерархия в группе, организация работы — даже сленг — в обоих случаях поразительно схожи.


Действия рядовых участников ОПГ (воркеров) координируются через Telegram, там же в отдельном канале они могут вести учет выплат и общаться с коллегами. С потенциальными жертвами воркеры беседуют обычно с помощью чат-ботов, но могут использовать также аудио- или видеозапись.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru