



За три месяца в рунет вбросили 110 000 объяв о продаже ковид-сертификатов

За три месяца в рунет вбросили 110 000 объяв о продаже ковид-сертификатов

За три месяца в рунет вбросили 110 000 объяв о продаже ковид-сертификатов

За три месяца Group-IB насчитала в рунете свыше 110 тыс. предложений купить сертификат вакцинации против COVID-19; в сентябре-октябре число таких находок едва превышало 3000. Нарушающие закон торговцы чаще всего продвигают свои услуги в Telegram, реже — через специализированные сайты, соцсети и теневые форумы.

Подобные объявления стали появляться в Сети в середине прошлого года. Как оказалось, некоторые из них публикуют откровенные мошенники. В частности, эксперты GIB обнаружили, что ковид-сертификатами теперь торгуют ОПГ, работающие по схемам «Мамонт / Курьер» и «Fake Date».

Злоумышленники размещают свои приманки в соцсетях или на сайтах знакомств. Когда потенциальный покупатель связывается с ними, ему предлагают перекочевать в Telegram, используя пригласительный код доступа. На самом деле этот код является уникальным идентификатором скамера, работающего за проценты от суммы украденного.

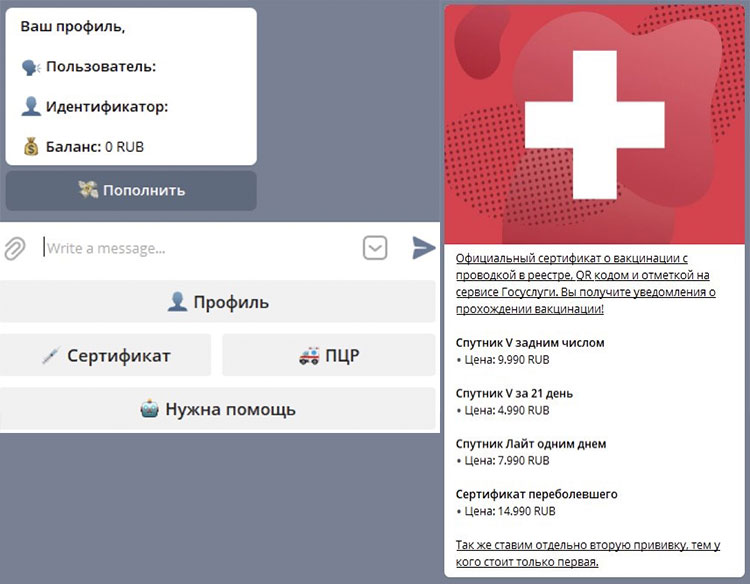
Созданный мошенниками Telegram-бот предлагает потенциальной жертве широкий спектр услуг: приобретение сертификата вакцинированного или переболевшего ковидом, получение официальной или фейковой справки о прохождении ПЦР-теста, а также возможность пополнить электронный кошелек.


После выбора услуги бот генерирует счет и просит оплатить его переводом на кошелек физлица. Проведя платеж, жертва ничего не получает взамен. Мошенники исчезают в надежде, что обманутый пользователь не станет обращаться в полицию: там попытку покупки сертификата могут воспринять как преступление, подпадающее под статью 327 УК РФ (изготовление, сбыт, использование поддельных документов).

О мошеннической схеме, связанной с приобретением фальшивых QR-кодов, рассказал эксперт компании «Газинформсервис» Григорий Ковшов:

«Желание купить фальшивый сертификат о вакцинации или QR-код может обернуться серьезными неприятностями, в том числе с точки зрения кибербезопасности. Например, приобретатель поддельного QR-кода может лишиться персональных данных, денежных средств или заразить свой гаджет вредоносным ПО в случае перехода на ресурсы мошенников. Не поощряйте мошенническую деятельность и помните – информационная безопасность в наших с вами руках».

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru